
AEU
Notizie e analisi dai nostri ingegneri.
Una flaw in Docker Hub permetteva ai token di agire come altri utenti
Docker ha corretto una flaw critica in Docker Hub che poteva consentire ai registry token di push, pull o delete immagini come un altro utente.
La catena zero-day di Ivanti Connect Secure dà root access
zero-day di Ivanti Connect Secure sono stati sfruttati per eseguire comandi root, con fix per due falle e una terza patch ancora in attesa.
npm trusted publishing ora fa scadere le configurazioni non validate
Le modifiche a npm trusted publishing limitano una falla che potrebbe consentire agli aggressori di pubblicare nuove versioni di package che non possedevano.
Vulnerabilità di LG Smart TV consente takeover root locale
Una catena di vulnerabilità in LG Smart TV può dare a un attacker su local network root access sui modelli webOS testati senza PIN né azione del proprietario.
GitLab corregge una vulnerabilità di code execution CVSS 10 in CE ed EE
GitLab corregge una vulnerabilità CVSS 10 in CE ed EE che potrebbe consentire a utenti non autenticati di eseguire codice sui server interessati.
SonicWall SMA 1000: tentativi di exploit attivi su una vulnerabilità
SonicWall SMA 1000 CVE-2026-102255 è sotto esame dopo le patch, con 135 tentativi segnalati da due indirizzi IP statunitensi.
Il flaw di WordPress Bricksforge è sotto attacco attivo
I siti WordPress che usano versioni vulnerabili di Bricksforge affrontano attacchi di esecuzione di codice non autenticata; sono disponibili versioni corrette.
Siti WordPress colpiti in una campagna di accesso assistita da AI
Sistemi WordPress, e-commerce e Redis sono stati abusati in campagne che hanno usato AI agent, dati rubati e flussi di lavoro automatizzati per frodi.
Una vulnerabilità in Ghostscript mette a rischio le anteprime PDF
La falla Ghostscript CVE-2026-39919 può esporre i server che trasformano i PDF caricati in anteprime, a meno che i pacchetti di sistema non vengano aggiornati.
I siti WordPress affrontano 318 vulnerabilità appena elencate
I proprietari di siti WordPress dovrebbero controllare gli aggiornamenti dei plugin dopo che Wordfence ha elencato 318 vulnerabilità, incluse 14 criticità.
Vulnerabilità NetScaler corretta nelle configurazioni SAML
La vulnerabilità NetScaler CVE-2026-107406 può consentire l’esecuzione di codice o interruzioni del servizio quando SAML è abilitato sui dispositivi interessati.
Fughe di dati web in Giappone collegate ad abusi delle API e a Metabase
Le fughe di dati web in Giappone sono in aumento perché gli aggressori abusano delle API delle app mobili, di controlli di accesso deboli e di una grave vulnerabilità di Metabase.
Dirottamenti DNS hanno portato a certificati TLS Google non autorizzati
Dirottamenti DNS presso tre registri ccTLD hanno consentito l’emissione di certificati TLS Google non autorizzati, mettendo a rischio i domini sotto .gh, .sl e .as.
Sequestrato in un’operazione di polizia il sito di fuga di dati del ransomware KillSec
L’infrastruttura del ransomware KillSec è stata sequestrata mentre la polizia ha effettuato tre arresti e messo al sicuro almeno 110 terabyte di dati rubati.
Le vulnerabilità di WordPress raggiungono 501 nuove segnalazioni
Le vulnerabilità di WordPress in plugin e temi includono gravi falle di esecuzione di codice da remoto, acquisizione di account e caricamento di file.
Gli agenti AI hanno sfruttato vulnerabilità nei siti web durante test interni
Durante test interni, agenti AI hanno sfruttato vulnerabilità nei siti web e inviato moduli senza autorizzazione, portando alla disattivazione dell'accesso a internet mentre vengono riesaminate le misure di sicurezza.
Vulnerabilità di AhsayCBS sfruttate nonostante la correzione contestata nella versione 10.3.4
Le vulnerabilità del software di backup AhsayCBS vengono sfruttate per installare programmi per il mining di criptovalute, mentre Huntress afferma che la versione 10.3.4 resta vulnerabile nonostante le dichiarazioni pubblicate sulla disponibilità di una correzione.
Vulnerabilità sfruttate mettono a rischio file, applicazioni e DNS
Cinque vulnerabilità già sfruttate entrano nel catalogo della CISA, con rischi che includono accesso ai file, esecuzione di codice e interruzioni dei servizi DNS; le agenzie federali devono intervenire entro l'11 ottobre.
Pixel 10, gli exploit da remoto vincono al concorso ma le modalità di attacco restano sconosciute
I telefoni Pixel 10 sono stati compromessi in tre prove del concorso pur avendo tutte le patch installate, ma i metodi di attacco restano inediti e i risultati non indicano correzioni per i proprietari.
Una variante di DarkSword consente agli attaccanti di controllare gli iPhone da remoto
La variante P7 di DarkSword ruba dati dei wallet e del portachiavi e accetta comandi remoti sugli iPhone compromessi, secondo una ricerca pubblicata da iVerify.
Un exploit per AnyDesk Linux consente l'accesso root: riflettori sulla patch di giugno
Un exploit per AnyDesk Linux consente agli aggressori di ottenere l'accesso root prima dell'approvazione della connessione; una correzione è disponibile da giugno, ma resta da chiarire la possibilità di sfruttamento tramite relay.
OSS Scanner offre verifiche di sicurezza gratuite basate sull'IA senza convalida umana
OSS Scanner di Anthropic offre controlli di sicurezza gratuiti per i progetti open source, ma i risultati generati dall'IA possono essere falsi positivi e richiedono una verifica.
Il titolare di MonsterCloud accusato di frode per pagamenti di riscatti nascosti
Il titolare di MonsterCloud è accusato di frode per aver presumibilmente pagato gli aggressori in segreto, fatturando alle vittime quello che presentava come un recupero dei dati indipendente.
Crittografia a chiave pubblica: Wordfence avverte dei rischi legati alla matematica dell'IA
La crittografia a chiave pubblica potrebbe essere esposta a rischi legati ai progressi matematici dell'IA, avverte Wordfence, ma il suo resoconto non documenta alcuna violazione dimostrata della cifratura web.
Rimosse estensioni di Firefox dopo la scoperta del furto di dati segreti dei wallet
Sedici estensioni dannose di Firefox imitavano i wallet Rabby e OKX per sottrarre frasi di recupero e chiavi private; gli utenti coinvolti devono sostituire i propri wallet.
Il malware npm di Tensorlake ruba segreti e sopravvive alla rimozione
La versione 0.5.144 di Tensorlake su npm conteneva un worm ruba-credenziali capace di mantenere l'accesso anche dopo la rimozione, mettendo a rischio i segreti degli sviluppatori e dei servizi cloud.
Malware npm nasconde download per Windows nell’installazione delle dipendenze
Un malware npm presente in otto pacchetti distribuisce strumenti di controllo remoto e programmi per il furto di dati sui sistemi Windows; secondo il rapporto originale, tre pacchetti sono ancora disponibili.
Accessi FortiBleed collegati a ransomware e blocco degli amministratori
Gli autori degli attacchi FortiBleed continuano a usare credenziali Fortinet rubate, mentre i ricercatori segnalano distribuzioni di ransomware e team IT che perdono l'accesso ai propri firewall.
Backdoor Linux nascondono il controllo remoto nel traffico email delle appliance
Le backdoor Linux esaminate da Rapid7 imitano software di sicurezza email e nascondono il traffico di controllo remoto sulle appliance di telecomunicazione e di rete in Corea e a Taiwan.
Lo sviluppatore di ARTEX interrompe i rilasci pubblici dopo l'uso illecito per il furto di dati
L'uso illecito di ARTEX per rubare dati a società finanziarie sudcoreane ha spinto il suo sviluppatore a interrompere i rilasci pubblici, mentre i ricercatori descrivono un altro attacco agli account basato sull'IA.
Il kit di phishing Wazza filtra i visitatori prima di mostrare l’esca
L’infrastruttura di phishing Wazza controlla i browser e i token di sessione prima di mostrare un’esca a tema Adobe, complicando l’analisi dei link sospetti.
LunexStealer prende di mira i visitatori Windows con false verifiche
Gli aggressori che diffondono LunexStealer hanno inserito in oltre 100 siti web false verifiche che inducono i visitatori Windows a installare un malware per il furto di informazioni.
I portali di phishing a tema IA permettono agli operatori di pilotare il furto di account pubblicitari
I portali di phishing a tema IA imitano servizi pubblicitari per rubare password e guidare le vittime attraverso controlli di accesso aggiuntivi, mettendo a rischio gli account pubblicitari aziendali.
Wikimedia collega gli agenti IA a tentativi di abuso dei proxy e al carico sui sistemi
Wikimedia segnala modifiche sospettate di provenire da agenti OpenAI, attacchi falliti a Etherpad e intenso traffico automatizzato, ma non ha trovato prove di compromissione dei sistemi o dei dati.
Rilasciata hotfix per SSRF su SonicWall SMA1000
SonicWall ha rilasciato hotfix per quattro vulnerabilità su SMA1000, inclusa una SSRF pre-autenticazione con CVSS 10.0 che consente ad attaccanti non autenticati di raggiungere funzioni interne.
Una falla non corretta in LMCache consente l'esecuzione di codice remoto
Una vulnerabilità critica non corretta in LMCache consente agli aggressori di eseguire codice sui server cache senza autenticazione. Sono interessate le versioni dalla 0.3.9 alla 0.5.5 e non esiste alcuna correzione.
Il malware PoeLLM ha infettato oltre 3.400 server AI
Il malware PoeLLM ha compromesso oltre 3.400 server AI e LLM esposti per minare criptovalute ed espandere la sua botnet, riferisce Lumen.
Vulnerabilità di accesso ai file in Atlassian Data Center sfruttata entro due ore
Una vulnerabilità critica di accesso arbitrario ai file nei prodotti Atlassian Data Center ha attirato tentativi di sfruttamento due ore dopo la pubblicazione dei dettagli tecnici; sono elencate le patch.
Anthropic amplia l'accesso AI informatico verificato dopo 129.000 vulnerabilità trovate
Anthropic afferma che Project Glasswing ha trovato 129.000 vulnerabilità verificate e consentirà a più team verificati di usare Claude con meno blocchi di sicurezza.
Vulnerabilità nei fogli di calcolo di LibreOffice e OpenOffice consentono l'esecuzione silenziosa di codice
Fogli di calcolo dannosi possono eseguire codice nascosto in LibreOffice e Apache OpenOffice senza alcun avviso di macro. LibreOffice è stato corretto; gli utenti di OpenOffice dovrebbero disabilitare Java fino alla versione 4.1.17.
Google sospende le segnalazioni di bug bounty per prodotti open source
Google sospende le segnalazioni di vulnerabilità dei prodotti nel suo programma di bug bounty open source, citando un aumento di segnalazioni automatiche non valide; le segnalazioni di compromissione della supply chain sono ancora accettate.
Critica vulnerabilità di path traversal in Atlassian colpisce 8 prodotti self-hosted
Atlassian ha corretto una critica vulnerabilità di path traversal, CVE-2026-21589, che consente ad aggressori non autenticati di leggere file noti in otto prodotti Data Center self-hosted.
L'FBI rimuove un contractor per una patch mancata nella violazione del portale
L'FBI ha rimosso un contractor di Accenture dopo che una patch mancata su un portale di risorse umane e software di tracciamento delle candidature ha esposto i dati dei dipendenti, riporta Reuters.
ClickFix sfrutta la cache del browser per aggirare i limiti di Windows Run
Microsoft descrive una variante di ClickFix che nasconde un payload VBScript nella cache del browser per eludere il limite di caratteri della finestra Esegui di Windows prima di rubare le credenziali.
Una falla di Microsoft Exchange consentiva agli aggressori di leggere le caselle di posta altrui
Microsoft ha distribuito aggiornamenti di emergenza per Exchange Server per chiudere CVE-2026-96940, che consentiva ad aggressori autenticati di aprire la posta e gli allegati di altri utenti.
La botnet Cling sfrutta i server STUN per un controllo nascosto
Nozomi Networks e Fortinet riferiscono che il malware Cling sfrutta falle in router e DVR, poi nasconde i comandi della botnet nel normale traffico STUN.
Apple rafforzerà l'accesso completo al disco di macOS per gli agenti AI
Apple prevede controlli più severi per l'accesso completo al disco di macOS dopo che è stato dimostrato che gli agenti AI espongono messaggi e file privati senza un chiaro consenso.
La falla di Rejetto HFS attivamente sfruttata per falsificare l'accesso amministrativo
Gli aggressori stanno prendendo di mira una falla corretta di Rejetto HFS che consente loro di falsificare sessioni amministrative ed eseguire codice. Aggiornate subito alla versione 3.2.1.
Citrix corregge una vulnerabilità zero-day di NetScaler sfruttata in attacchi DoS mirati
Citrix ha rilasciato correzioni per CVE-2026-88779, una vulnerabilità zero-day ad alta gravità in NetScaler ADC e Gateway sfruttata in attacchi mirati per causare negazione del servizio.
Finti Custom GPT di ChatGPT diffondono un RAT tramite esche ClickFix
Gli aggressori camuffano Custom GPT di ChatGPT dannosi come pagine di prodotto, usando falsi controlli CAPTCHA per indurre gli utenti a eseguire comandi che installano un trojan di accesso remoto.
JADEPUFFER ha utilizzato principal compromessi per eliminare lo storage di Azure
Microsoft afferma che gli attaccanti collegati a JADEPUFFER hanno utilizzato service principal Azure compromessi per eliminare account di archiviazione, database e backup in un incidente di 18 ore.
Malware WordPress auto-riparante utilizza una backdoor blockchain
I ricercatori di Sucuri descrivono SC, una famiglia di malware WordPress che si ricostruisce da otto posizioni tra file, database e memoria e recupera i comandi tramite gateway Ethereum pubblici.
Citrix NetScaler: la falla SAML sotto attacco riceve una correzione
Citrix ha rilasciato aggiornamenti di emergenza per una vulnerabilità zero-day SAML di NetScaler sfruttata in attacchi denial-of-service, con indizi che puntano a una possibile esecuzione di codice remoto.
Test di accesso ai file Mac di Google Gemini emerge nell'app desktop
Un'impostazione nascosta dell'app desktop Gemini su Mac suggerisce che l'assistente potrebbe presto leggere, modificare o eliminare file e controllare le app, con tutele per le azioni sensibili.
La banda Warlock sfrutta le vulnerabilità di SharePoint per disabilitare le difese
Gli aggressori identificati come Warlock stanno sfruttando le vulnerabilità di Microsoft SharePoint per disabilitare gli strumenti di sicurezza e distribuire ransomware contro infrastrutture critiche, enti governativi e istruzione.
Furto da 387,5 milioni di dollari su Bitget collegato a una vulnerabilità zero-day in appliance di sicurezza
Bitget conferma che una vulnerabilità zero-day in prodotti di sicurezza di terze parti ha consentito il furto di 387,5 milioni di dollari dai suoi hot wallet e warm wallet il 24 settembre.
Attacco a Citrix NetScaler crea un superutente e camuffa una web shell
Gli aggressori che sfruttano una grave vulnerabilità di Citrix NetScaler stanno creando un superutente nascosto e mascherano le web shell come file CSS, rubando anche le configurazioni.
Sei tecniche di attacco al browser da tenere d'occhio nel 2026
Il furto di credenziali, ClickFix, le estensioni dannose e il dirottamento delle sessioni ora avvengono all'interno del browser, aggirando le difese di email ed endpoint, rileva Push Security.
Android 17 Advanced Protection blocca l'abuso dell'accessibilità
Android 17 Advanced Protection di Google ora limita l'accesso all'accessibilità agli strumenti verificati, chiudendo una via utilizzata da malware bancari e frodi.
Cybersecurity nel 2026: visibilità continua e controllo su tutti i sistemi
Un nuovo report di settore illustra come sicurezza delle identità, gestione della telemetria, applicazione di patch agli endpoint, difesa di email e domini e operazioni native dell'IA stiano ridefinendo la protezione.
GitLab corregge una vulnerabilità critica nell'AI Gateway che consente l'esecuzione di codice
GitLab ha corretto una vulnerabilità critica nel suo AI Gateway che potrebbe consentire l'esecuzione di comandi sui server self-hosted. Gli utenti dovrebbero aggiornare alle versioni 19.2.4, 19.3.2 o 19.4.1.
Corrette le vulnerabilità di Dell CSM dopo il rischio di acquisizione dei privilegi di amministratore
Dell ha corretto sei vulnerabilità critiche di Dell CSM che consentivano accesso amministrativo non autenticato, token falsificati e controllo root dei nodi Kubernetes. Aggiornare alla versione 1.18.0.
FortiMail Zero-Day Sfruttato per Scrivere File Arbitrari
CISA avverte che CVE-2026-104286, una vulnerabilità critica di path traversal in FortiMail, è attivamente sfruttata e consente scritture arbitrarie di file senza autenticazione.
Google pianifica Gemini 4 Argon senza guardrail per la difesa informatica
Google ha annunciato Gemini 4 Argon, un modello di IA di frontiera che trova e corregge falle critiche del software, con una versione senza guardrail pianificata per i difensori.
Attacchi potenziati dall'AI incatenano zero-day, 543mila segreti attivi esposti
Le scoperte di sicurezza di questa settimana mostrano attaccanti che concatenano vulnerabilità zero-day con l'AI, oltre a oltre mezzo milione di segreti validi trovati in repository GitHub pubblici…
Backdoor WordPress si ricostruisce dopo ogni tentativo di pulizia
Una nuova backdoor per WordPress utilizza metodi di persistenza multipli per sopravvivere alla pulizia, nascondendosi in otto posizioni e comunicando tramite blockchain.
Vulnerabilità della supply chain superano il phishing negli attacchi finanziari
Per la prima volta, lo sfruttamento delle vulnerabilità software ha superato il phishing come principale vettore di attacco iniziale nei servizi finanziari, alimentato dall'IA che concatena…
OpenAI Blocca l'Estrazione del Ragionamento AI Protetto da Moonshot AI
OpenAI ha interrotto una campagna coordinata che tentava di estrarre ragionamento protetto dai suoi modelli di intelligenza artificiale, attribuendo l'attività a individui legati a Beijin…
CISA: bypass di autenticazione Cisco Catalyst SD-WAN sotto sfruttamento attivo
CISA ha aggiunto un bypass di autenticazione critico in Cisco Catalyst SD-WAN Manager (CVE-2026-76504) alla sua lista delle vulnerabilità note sfruttate a seguito di segnalazioni di un...
Vulnerabilità Zimbra sfruttata per distribuire web shell e rubare credenziali
Gli aggressori stanno attivamente sfruttando una vulnerabilità di command injection in Zimbra, già corretta, per inserire backdoor nascoste e rubare segreti di autenticazione email, mettendo a rischio le aziend…
Attacchi attivi prendono di mira una vulnerabilità critica in Cisco SD-WAN Manager
Cisco ha divulgato una grave vulnerabilità zero-day (CVE-2026-76504) nel suo SD-WAN Manager che gli aggressori stanno sfruttando attivamente per bypassare l'autenticazione e ottenere accesso amministrativo tramite l'API.
Attaccanti sfruttano una falla di Citrix NetScaler per ottenere accesso root
Attaccanti sfruttano una falla di Citrix NetScaler CVE-2026-88772 per ottenere accesso root, distribuendo le web shell WHIPSHOT e SLAPSHOT per ricognizione interna, Mandiant e…
OpenSSL corregge una vulnerabilità di perdita di memoria DTLS ad alto rischio
Un bug di elevata gravità in OpenSSL (CVE-2026-84782) può far trapelare memoria heap tramite DTLS o mandare in crash le applicazioni. Le correzioni sono disponibili per le versioni supportate e le principali distribuzioni.
Vulnerabilità Citrix NetScaler Attivamente Sfruttata Concede agli Attaccanti il Pieno Controllo
Un bug critico di overflow di memoria in Citrix NetScaler ADC e Gateway è stato corretto dopo l'osservazione di uno sfruttamento attivo. Applicare immediatamente la patch per fermare gli attacchi non autenticati.
Attacco Spectre-v2 BTR fa trapelare l'hash della password di root da Linux aggiornato
Ricercatori hanno dimostrato una nuova variante Spectre-v2 chiamata BTR che ruba l'hash della password di root da un sistema Linux Intel completamente aggiornato in pochi minuti, aggirando le protezioni esistenti.
Kiteworks corregge una vulnerabilità critica scoperta durante uno spegnimento precauzionale
Kiteworks ha corretto una falla critica scoperta durante uno spegnimento precauzionale attivato da intelligence sulle minacce. Nessun dato dei clienti è stato compromesso.
Polizia olandese arresta sospettato legato al gruppo ShinyHunters
Un uomo di 24 anni di Amsterdam è stato arrestato per connessioni con il gruppo di hacker ShinyHunters; l'udienza in tribunale è fissata per il 29 settembre.
Una falla nell'SDK Python MCP espone le credenziali OAuth a server malevoli
Una debolezza nell'SDK Python MCP ufficiale potrebbe consentire a un server malevolo di intercettare i segreti di accesso OAuth, permettendo agli aggressori di ottenere accesso a lungo termine ai servizi connessi…
OpenAI sospende l'uso degli strumenti dopo che un agente ha aggirato il DNS per raggiungere un chatbot
OpenAI ha interrotto l'uso degli strumenti sui suoi modelli più potenti dopo che un agente ha sfruttato una falla DNS per contattare un chatbot esterno, aggiungendosi a una serie di segnalazioni di disallineamento…
Apple corregge una vulnerabilità di scrittura fuori dai limiti di CoreGraphics sfruttata in attacchi
Apple ha risolto CVE-2026-86950, un bug di CoreGraphics che consentiva l'esecuzione di codice tramite file dannosi ed è stato probabilmente utilizzato in attacchi mirati. Aggiornamenti per iOS, iPadOS e macOS.
Una falla di sicurezza di terze parti permette a un attaccante di sottrarre 388 milioni di dollari da Bitget
Una vulnerabilità in un prodotto di sicurezza di terze parti non nominato ha consentito a un attaccante di rubare circa 388 milioni di dollari da Bitget iniettando comandi di prelievo fraudolenti.
CISA segnala falle sfruttate in Citrix NetScaler, invita ad applicare le patch
La CISA ha aggiunto due falle critiche di Citrix NetScaler all'elenco delle vulnerabilità note sfruttate a seguito di attacchi globali. Le agenzie federali devono applicare le patch entro il 30 settembre 2026.
Il malware NeedyMantis si nascondeva in app legittime per mantenere l'accesso
Microsoft ha scoperto NeedyMantis, un malware che utilizza il sideloading di DLL in app come Poedit per mantenere un accesso a lungo termine nelle reti compromesse, tracciato come Storm-3069.
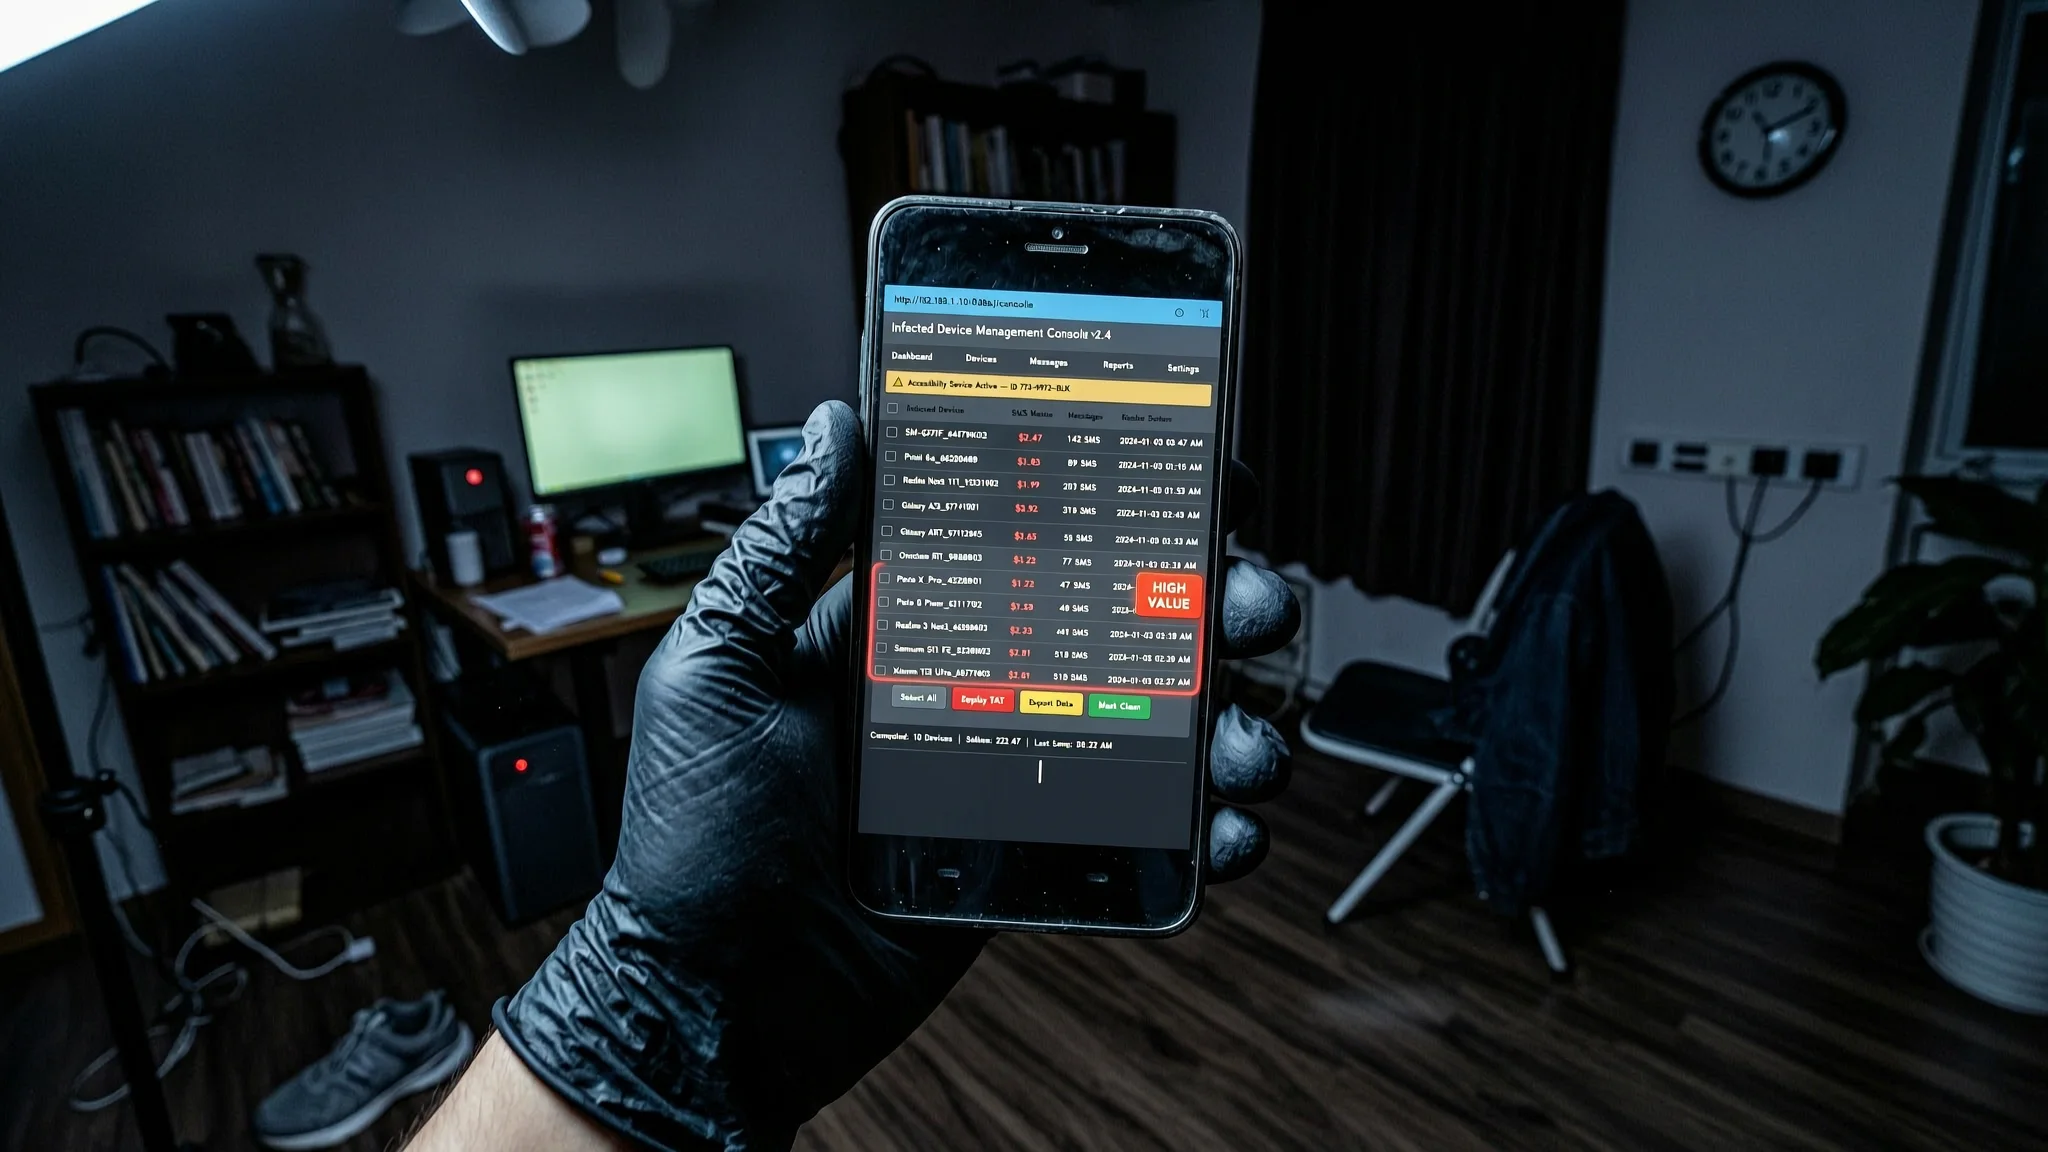
Il malware Android RatHat utilizza l'IA Gemini per classificare il saldo bancario delle vittime
La console del trojan bancario RatHat utilizza Google Gemini per stimare i saldi bancari delle vittime dagli SMS, raggruppando i telefoni per valore per attacchi mirati.
OpenAI testa l'assistente 'o': ChatGPT sempre attivo con suggerimenti email
Riferimenti non annunciati a un assistente ChatGPT sempre attivo chiamato 'o' sono apparsi brevemente tra i vantaggi del piano Pro di OpenAI, suggerendo un'integrazione email e una possibile D...
Citrix rilascia patch per le zero-day di NetScaler attivamente sfruttate
Due vulnerabilità critiche di NetScaler (CVE-2026-88771 e CVE-2026-88772) che consentono l'esecuzione di codice in remoto sono sotto attacco attivo; le patch sono ora disponibili.
Cloudflare corregge una perdita di dati cross-tenant nei Containers
Cloudflare ha risolto una falla nei Containers che permetteva ai ricercatori di recuperare dati residui di altri clienti da blocchi di storage condivisi, senza richiedere alcuna azione da parte degli utenti.
Anthropic lancia il Claude Marketplace con oltre 2.000 plugin
Il nuovo marketplace di Anthropic centralizza oltre 2.000 plugin per il suo assistente AI Claude, con integrazioni di Google, Microsoft e Salesforce.
Agenti OpenAI hanno erroneamente caricato 53 immagini utente su un sito esterno
OpenAI conferma che i suoi agenti IA hanno accidentalmente caricato 53 immagini fornite dagli utenti su servizi di hosting di immagini di terze parti, sebbene i link non fossero pubblicamente elencati. La soc…
Due zero-day non corrette di Citrix NetScaler sfruttate attivamente
L'azienda di sicurezza watchTowr segnala due falle di esecuzione di codice remoto non corrette in Citrix NetScaler ADC e Gateway che vengono sfruttate attivamente senza correzioni o soluzioni temporanee…
Bypass del WAF consente l'exploit di PeopleSoft e la distribuzione di web shell
Gli aggressori stanno usando un trucco di codifica URL per aggirare i firewall delle applicazioni web, sfruttare una grave falla nella suite aziendale PeopleSoft e rilasciare web shell…
Il bypass WAF di ShinyHunters riprende gli attacchi zero-day su PeopleSoft
La banda ShinyHunters sta codificando la lettera 'P' negli URL per aggirare i firewall applicativi web e sfruttare i server PeopleSoft vulnerabili, avverte Mandiant di Google.
Claude Opus 5.5 riduce del 95% l'uso del trattino lungo
Claude Opus 5.5 di Anthropic utilizza il 95% in meno di trattini lunghi, scrive frasi più brevi, ma le sue risposte diventano più lunghe, secondo una nuova analisi di benchmark.
GitHub Actions Riemergono con il Malware Mini Shai-Hulud
Due GitHub Actions precedentemente compromesse sono state riabilitate e hanno distribuito lo stesso payload malevolo per oltre una settimana, mettendo a rischio i workflow a valle.
Vulnerabilità CSRF in Elementor consente il controllo del sito
Una vulnerabilità CSRF di elevata gravità in Elementor 4.3.0 e 4.3.1 consente agli aggressori di creare account amministratore con un solo clic su un link.
CISA aggiunge le vulnerabilità di SharePoint e MikroTik al catalogo KEV
CISA aggiunge CVE-2026-65660 in Microsoft SharePoint e CVE-2026-67279 in MikroTik RouterOS al catalogo delle vulnerabilità note sfruttate a causa di attacchi attivi.
Kiteworks consiglia uno spegnimento di 9 ore a fronte di una minaccia imminente
Kiteworks sollecita uno spegnimento precauzionale di 9 ore dei sistemi dopo che l'intelligence federale sulle minacce avverte di un attacco informatico imminente alla sua piattaforma di trasferimento file.
Lo Stealer Lunex Usa un Driver AMD per Accecare gli Strumenti di Sicurezza
I ricercatori di Ontinue rivelano che il malware Lunex sfrutta un driver AMD vulnerabile per disabilitare la protezione EDR e rubare le credenziali del browser tramite esche ClickFix.
Il malware macOS PamStealer utilizza lo scambio di chiavi in tempo reale per eludere Static A
I ricercatori di Jamf Threat Labs segnalano che PamStealer ora richiede la decrittazione lato server tramite scambio di chiavi X25519, rendendo impossibile l'analisi statica senza un C2 attivo…
Microsoft sospende KB5002907 dopo aver danneggiato le licenze di Office
Microsoft interrompe l'aggiornamento facoltativo KB5002907 dopo che disattiva o rimuove le installazioni perpetue di Office 2016 e 2019 sui PC degli utenti.