
AEU
Lajme dhe analiza nga inxhinierët tanë.
Defekti në Docker Hub lejoi tokens të vepronin si përdorues të tjerë
Docker rregulloi një defekt kritik në Docker Hub që mund t’i lejonte registry tokens të bënin push, pull ose delete images si një përdorues tjetër.
Zinxhiri zero-day i Ivanti Connect Secure jep root access
Zero-day të Ivanti Connect Secure u shfrytëzuan për të ekzekutuar komanda root, me rregullime për dy flaws dhe një patch të tretë ende në pritje.
npm trusted publishing tani skadon konfigurimet e paverifikuara
Ndryshimet në npm trusted publishing kufizojnë një boshllëk që mund t’u lejonte sulmuesve të publikonin versione të reja të paketave që nuk i zotëronin.
Cenueshmëria në LG Smart TV mundëson marrje lokale nën kontroll si root
Një zinxhir cenueshmërish në LG Smart TV në webOS mund t’i japë një sulmuesi në local network root access në modelet e testuara me webOS, pa PIN dhe pa veprim nga pronari.
GitLab rregullon code execution flaw CVSS 10 në CE dhe EE
GitLab publikon patch për një flaw CVSS 10 në CE dhe EE që mund t’u lejonte përdoruesve të paautentikuar të ekzekutonin kod në serverët e prekur.
Flaw në SonicWall SMA 1000 sheh active exploit attempts
SonicWall SMA 1000 CVE-2026-102255 po kontrollohet pas patch-eve, me 135 përpjekje të raportuara nga dy IP addresses në SHBA.
WordPress Bricksforge flaw është nën sulm aktiv
Faqet WordPress që përdorin versione të cenueshme të Bricksforge përballen me sulme për ekzekutim kodi pa autentikim; versionet e përditësuara janë të disponueshme.
Sitet WordPress goditen në një fushatë për akses të asistuar nga AI
Sistemet WordPress, e-commerce dhe Redis u keqpërdorën në fushata që përdorën AI agent, të dhëna të vjedhura dhe rrjedha pune të automatizuara mashtrimi.
Vulnerabiliteti në Ghostscript vë në rrezik pamjet paraprake të PDF
Dobësia Ghostscript CVE-2026-39919 mund të ekspozojë serverët që i kthejnë PDF të ngarkuara në pamje paraprake, nëse paketat e sistemit nuk përditësohen.
Sajtet WordPress përballen me 318 dobësi të sapolistuara
Pronarët e sajteve WordPress duhet të kontrollojnë përditësimet e plugin pasi Wordfence listoi 318 vulnerabilities, përfshirë 14 çështje kritike.
Dobësia në NetScaler u rregullua në konfigurimet SAML
Dobësia CVE-2026-107406 në NetScaler mund të lejojë ekzekutim kodi ose ndërprerje shërbimi kur SAML është i aktivizuar në pajisjet e prekura.
Rrëmbimet e DNS çuan në certifikata të rreme TLS të Google
Rrëmbimet e DNS në tre regjistra ccTLD mundësuan certifikata të paautorizuara TLS të Google, duke vënë në rrezik domenet nën .gh, .sl dhe .as.
Dobësitë në WordPress arrijnë 501 zbulime të reja
Dobësitë në WordPress në shtojca dhe tema përfshijnë ekzekutim kritik kodi nga distanca, marrje kontrolli të llogarive dhe mangësi në ngarkimin e skedarëve.
Dobësitë e AhsayCBS po shfrytëzohen pavarësisht korrigjimit të diskutueshëm në versionin 10.3.4
Dobësitë në softuerin e kopjeve rezervë AhsayCBS po përdoren për të instaluar programe për prodhimin e kriptomonedhave, ndërsa Huntress thotë se versioni 10.3.4 mbetet i cenueshëm pavarësisht pretendimeve të publikuara për korrigjimin e tyre.
Pronari i MonsterCloud akuzohet për pagesa të fshehta shpërblimi ndaj sulmuesve
Pronari i MonsterCloud përballet me akuza për mashtrim, pasi dyshohet se paguante fshehurazi sulmuesit, ndërsa u faturonte viktimave atë që e paraqiste si rikuperim të pavarur të të dhënave.
Hiqen shtesat e Firefox pas zbulimit të vjedhjes së të dhënave sekrete të kuletave
Gjashtëmbëdhjetë shtesa keqdashëse të Firefox imitonin kuletat Rabby dhe OKX për të marrë frazat e rikuperimit dhe çelësat privatë; përdoruesit e prekur duhet t’i zëvendësojnë kuletat e tyre.
Kodi keqdashës në Tensorlake npm vjedh sekrete dhe mbetet aktiv pas heqjes
Versioni 0.5.144 i Tensorlake npm përmbante një krimb që vidhte kredenciale dhe mund të ruante aksesin pas heqjes, duke rrezikuar sekretet e zhvilluesve dhe të shërbimeve cloud.
Malware në npm fsheh shkarkime për Windows gjatë instalimit të varësive
Malware në tetë paketa npm shpërndan mjete kontrolli në distancë dhe programe për vjedhjen e të dhënave në sistemet Windows; sipas raportit burimor, tri prej paketave janë ende të disponueshme.
Qasja përmes FortiBleed lidhet me ransomware dhe bllokimin e administratorëve
Sulmuesit e FortiBleed vazhdojnë të përdorin të dhëna të vjedhura hyrjeje në Fortinet, ndërsa studiuesit raportojnë instalime të ransomware dhe humbje të qasjes së ekipeve të IT-së te firewall-et e tyre.
Dyert e pasme në Linux fshehin kontrollin në distancë brenda trafikut të emailit në pajisje
Dyert e pasme në Linux të shqyrtuara nga Rapid7 imitojnë programe për sigurinë e emailit dhe fshehin trafikun e kontrollit në distancë në pajisje telekomunikacioni dhe rrjeti në Kore dhe Tajvan.
Zhvilluesi i ARTEX ndalon publikimin e versioneve pas keqpërdorimit për vjedhje të dhënash
Keqpërdorimi i ARTEX për vjedhjen e të dhënave në firma financiare koreanojugore e shtyu zhvilluesin të ndalonte publikimin e versioneve, ndërsa studiuesit japin hollësi për një tjetër sulm ndaj llogarive me ndihmën e AI.
Paketa e phishing Wazza kontrollon vizitorët përpara se t’u shfaqë karremin
Infrastruktura e phishing Wazza kontrollon shfletuesit dhe tokenët e sesionit përpara se të shfaqë një karrem me pamjen e Adobe, duke vështirësuar vlerësimin e lidhjeve të dyshimta.
LunexStealer vë në shënjestër vizitorët që përdorin Windows me kontrolle të rreme
Sulmuesit që përdorin LunexStealer kanë injektuar në më shumë se 100 faqe interneti kontrolle të rreme verifikimi, të cilat mashtrojnë vizitorët që përdorin Windows për t’i shtyrë të instalojnë programe keqdashëse që vjedhin informacion.
Portalet e phishing-ut me AI u mundësojnë operatorëve të drejtojnë vjedhjen e llogarive të reklamave
Portalet e phishing-ut me AI imitojnë shërbimet e reklamimit për të vjedhur fjalëkalime dhe për t’i udhëhequr viktimat nëpër kontrolle shtesë të hyrjes, duke rrezikuar llogaritë e reklamave të bizneseve.
Wikimedia lidh agjentët e AI me përpjekjet për abuzim me proxy dhe ngarkesën në sisteme
Wikimedia raporton redaktime të dyshuara nga agjentë të OpenAI, sulme të dështuara ndaj Etherpad dhe trafik të lartë të automatizuar, por nuk gjeti prova se sistemet ose të dhënat ishin komprometuar.
SonicWall publikon rregullim të nxehtë për SSRF në SMA1000
SonicWall ka publikuar rregullime të nxehta për katër dobësi në SMA1000, përfshirë një SSRF para-autentikimi me vlerësim CVSS 10.0 që lejon sulmuesit e paautentikuar të arrijnë funksione të brendshme.
Cen e papatchuar në LMCache lejon ekzekutim kodi në distancë
Një cen kritik i papatchuar në LMCache i lejon sulmuesit të ekzekutojnë kod në serverat e cache pa autentikim. Versionet 0.3.9 deri në 0.5.5 janë të prekura dhe nuk ekziston asnjë rregullim.
Malware-i PoeLLM infektoi mbi 3,400 servera AI
Malware-i PoeLLM ka komprometuar mbi 3,400 servera të ekspozuar AI dhe LLM për të minuar kriptovaluta dhe për të zgjeruar botnet-in e tij, raporton Lumen.
Dobësia e aksesit në skedarë në Atlassian Data Center u shfrytëzua brenda dy orësh
Një dobësi kritike e aksesit arbitrar në skedarë në produktet Atlassian Data Center tërhoqi përpjekje shfrytëzimi dy orë pasi u publikuan detajet teknike; arnimet janë të listuara.
Anthropic zgjeron aksesin e kontrolluar të AI për sigurinë kibernetike pas 129,000 gjetjeve të defekteve
Anthropic thotë se Project Glasswing gjeti 129,000 dobësi të verifikuara dhe do të lejojë më shumë ekipe të kontrolluara të përdorin Claude me më pak bllokime sigurie.
Dobësi në tabelat e LibreOffice dhe OpenOffice lejojnë ekzekutim të heshtur kodi
Tabelat me qëllim të keq mund të ekzekutojnë kod të fshehur në LibreOffice dhe Apache OpenOffice pa paralajmërim makroje. LibreOffice është rregulluar; përdoruesit e OpenOffice duhet të çaktivizojnë Java deri në versionin 4.1.17.
Google pezullon raportet e produktit në programin e shpërblimit për gabime në burim të hapur
Google pezullon raportet e cenueshmërisë së produktit në programin e tij të shpërblimit për gabime në burim të hapur, duke përmendur një rritje të raporteve të pavlefshme të automatizuara; raportet për kompromise të zinxhirit të furnizimit ende pranohen.
Defekt kritik i kalimit të shtegut në Atlassian prek 8 produkte të vetë-strehuara
Atlassian rregulloi një defekt kritik të kalimit të shtegut, CVE-2026-21589, që lejon sulmuesit e paautentikuar të lexojnë skedarë të njohur në tetë produkte Data Center të vetë-strehuara.
FBI heq kontraktorin për shkak të një arnimi të humbur në shkeljen e portalit
FBI hoqi një kontraktor të Accenture pasi një arnim i humbur në një portal të burimeve njerëzore dhe softuerit të gjurmimit të aplikantëve ekspozoi të dhënat e punonjësve, raporton Reuters.
ClickFix përdor memorien e shfletuesit për të anashkaluar kufijtë e Windows Run
Microsoft përshkruan një variant të ClickFix që fsheh një ngarkesë VBScript në memorien e shfletuesit për të shmangur kufirin e karaktereve të dialogut Windows Run përpara se të vjedhë kredencialet.
E meta e Microsoft Exchange lejoi sulmuesit të lexonin kutitë postare të të tjerëve
Microsoft publikoi përditësime urgjente për Exchange Server për të mbyllur CVE-2026-96940, e cila u lejonte sulmuesve të vërtetuar të hapnin postën dhe bashkëngjitjet e përdoruesve të tjerë.
Botneti Cling shfrytëzon serverët STUN për kontroll të fshehtë
Nozomi Networks dhe Fortinet raportojnë se malware Cling shfrytëzon dobësi në routera dhe DVR, pastaj fsheh komandat e botnetit në trafikun e zakonshëm STUN.
Apple do të shtrëngojë aksesin e plotë të diskut në macOS për agjentët e AI
Apple planifikon kontrolle më të rrepta të Aksesit të Plotë të Diskut në macOS pasi u tregua se agjentët e AI ekspozojnë mesazhe private dhe skedarë pa pëlqim të qartë.
Cenueshmëria e Rejetto HFS po shfrytëzohet aktivisht për të falsifikuar aksesin e administratorit
Sulmuesit po shënjestrojnë një cenueshmëri të rregulluar në Rejetto HFS që u lejon atyre të falsifikojnë sesione administratori dhe të ekzekutojnë kod. Përditësoni në versionin 3.2.1 tani.
Citrix rregullon zero-day në NetScaler të shfrytëzuar në sulme të synuara DoS
Citrix publikoi rregullime për CVE-2026-88779, një dobësi zero-day me ashpërsi të lartë në NetScaler ADC dhe Gateway, e shfrytëzuar në sulme të synuara për të shkaktuar mohim shërbimi.
Custom GPT-të e rreme të ChatGPT shpërndajnë RAT përmes karremave ClickFix
Sulmuesit po maskojnë Custom GPT-të keqdashës të ChatGPT si faqe produktesh, duke përdorur kontrolle të rreme CAPTCHA për të mashtruar përdoruesit që të ekzekutojnë komanda që instalojnë një trojan të qasjes në distancë.
JADEPUFFER përdori principalë të komprometuar për të fshirë Azure Storage
Microsoft thotë se sulmuesit e lidhur me JADEPUFFER përdorën principalë shërbimi të komprometuar të Azure për të fshirë llogaritë e ruajtjes, bazat e të dhënave dhe kopjet rezervë në një incident 18-orësh.
Malware WordPress Vetë-Shërues Përdor Backdoor Blockchain
Studiuesit e Sucuri detajojnë SC, një familje malware WordPress që rindërton veten nga tetë vendndodhje skedarësh, bazash të dhënash dhe memorieje dhe merr komanda përmes portave publike Ethereum.
Cenueshmëria Citrix NetScaler SAML nën sulm merr rregullim
Citrix lëshoi përditësime urgjente për një zero-day NetScaler SAML të shfrytëzuar në sulme denial-of-service, me prova që tregojnë për ekzekutim të mundshëm kodi në distancë.
Test i qasjes në skedarë Mac i Google Gemini shfaqet në aplikacionin desktop
Një cilësim i fshehur i desktopit Google Gemini në Mac sugjeron se asistenti së shpejti mund të lexojë, modifikojë ose fshijë skedarë dhe të kontrollojë aplikacionet, me masa mbrojtëse për veprime të ndjeshme.
Banda Warlock shfrytëzon dobësitë e SharePoint për të çaktivizuar mbrojtjet
Sulmuesit e gjurmuar si Warlock po shfrytëzojnë dobësitë e Microsoft SharePoint për të çaktivizuar mjetet e sigurisë dhe për të vendosur ransomware kundër infrastrukturës kritike, qeverisë dhe arsimit.
Vjedhja prej 387,5 milionë dollarësh në Bitget lidhet me një dobësi zero-day në pajisjet e sigurisë
Bitget konfirmon se një dobësi zero-day në produktet e sigurisë së palëve të treta mundësoi vjedhjen e 387,5 milionë dollarëve nga kuletat e nxehta dhe të ngrohta më 24 shtator.
Sulmi Citrix NetScaler krijon superpërdorues dhe maskon web shell
Sulmuesit që shfrytëzojnë një defekt kritik të Citrix NetScaler po krijojnë një superpërdorues të fshehur dhe po maskojnë web shells si skedarë CSS, ndërsa vjedhin konfigurimet.
Gjashtë Teknika Sulmi në Shfletues që Duhen Vëzhguar në 2026
Vjedhja e kredencialeve, ClickFix, shtesat me qëllim të keq dhe rrëmbimi i sesionit tani zhvillohen brenda shfletuesit, duke anashkaluar mbrojtjet e email-it dhe të pikës fundore, zbulon Push Security.
Android 17 Advanced Protection bllokon abuzimin me aksesueshmërinë
Mbrojtja e Avancuar e Android 17 nga Google tani kufizon aksesin e aksesueshmërisë vetëm te mjetet e verifikuara, duke mbyllur një rrugë që përdoret nga malware bankar dhe mashtrimet.
Siguria kibernetike në 2026: Dukshmëri dhe kontroll i vazhdueshëm nëpër sisteme
Një raport i ri i industrisë përshkruan se si siguria e identitetit, menaxhimi i telemetrisë, përditësimi i pikave fundore, mbrojtja e emailit dhe domain-eve, dhe operacionet e bazuara në AI po riformësojnë mbrojtjen.
GitLab rregullon defektin kritik të AI Gateway që lejon ekzekutimin e kodit
GitLab ka rregulluar një defekt kritik në AI Gateway të tij që mund të lejojë ekzekutimin e komandave në serverat e vetë-strehuar. Përdoruesit duhet të përditësojnë në versionet 19.2.4, 19.3.2 ose 19.4.1.
Dell CSM rregullon dobësitë pas rrezikut të marrjes së kontrollit administratori
Dell rregulloi gjashtë dobësi kritike Dell CSM që lejonin akses administratori pa vërtetim, token të falsifikuar dhe kontroll rrënjësor të nyjeve Kubernetes. Përditësoni në 1.18.0.
FortiMail Zero-Day i Shfrytëzuar për të Shkruar Skedarë Arbitrarë
CISA paralajmëron se CVE-2026-104286, një cenueshmëri kritike e përshkimit të shtegut në FortiMail, po shfrytëzohet në mënyrë aktive dhe lejon shkrimin arbitrar të skedarëve pa autentikim.
Google planifikon Gemini 4 Argon pa kufizime për mbrojtjen kibernetike
Google njoftoi Gemini 4 Argon, një model i përparuar i inteligjencës artificiale (AI) që gjen dhe rregullon defekte kritike të softuerit, me një version pa kufizime sigurie të planifikuar për mbrojtësit.
Sulm i Fuqizuar nga AI Zinxhiron Dobësi Zero-Day, 543 Mijë Sekrete të Vlefshme të Ekspozuara
Zbulimet e sigurisë të kësaj jave tregojnë se sulmuesit po lidhin dobësitë zero-day me inteligjencën artificiale, plus më shumë se gjysmë milioni sekrete të vlefshme u gjetën në GitHub publik…
Backdoor-i i WordPress-it Rindërton Veten Pas Çdo Përpjekjeje Pastrimi
Një backdoor i ri i WordPress-it përdor metoda të shumta persistente për të mbijetuar pas pastrimit, duke u fshehur në tetë vende dhe duke komunikuar përmes blockchain-ut.
Dobësitë e Zinxhirit të Furnizimit Tejkalojnë Phishing-un në Sulmet Financiare
Për herë të parë, shfrytëzimi i dobësive të softuerit ka tejkaluar phishing-un si vektori kryesor fillestar i sulmeve në shërbimet financiare, i nxitur nga AI që lidh…
OpenAI ndalon nxjerrjen e arsyetimit të mbrojtur të AI nga Moonshot AI
OpenAI prishi një fushatë të koordinuar që synonte të nxirrte arsyetim të mbrojtur nga modelet e saj të AI, duke ia atribuar veprimtarinë individëve të lidhur me Pekin.
CISA: Cisco Catalyst SD-WAN Anashkalim Autentifikimi Nën Shfrytëzim Aktiv
CISA ka shtuar një anashkalim kritik autentifikimi në Cisco Catalyst SD-WAN Manager (CVE-2026-76504) në listën e saj të Vulnerabiliteteve të Njohura të Shfrytëzuara pas raportimeve për një…
Dobësia e Zimbra-s u Shfrytëzua për Vendosjen e Web Shell-eve dhe Vjedhjen e Kredencialeve
Sulmuesit po abuzojnë aktivisht me një dobësi të korrigjuar të injektimit të komandave në Zimbra për të vendosur dyer të pasme të fshehura dhe për të vjedhur sekretet e autentifikimit të emailit, duke rrezikuar korporatat…
Sulmet Aktive Shënjestrojnë Dobësinë Kritike të Menaxherit Cisco SD-WAN
Cisco ka zbuluar një defekt kritik zero-day (CVE-2026-76504) në menaxherin e saj SD-WAN që sulmuesit po e shfrytëzojnë aktivisht për të anashkaluar autentikimin dhe fituar akses administrativ.
Sulmuesit shfrytëzojnë dobësinë e Citrix NetScaler për qasje rrënjësore
Sulmuesit shfrytëzojnë dobësinë e Citrix NetScaler CVE-2026-88772 për të fituar qasje rrënjësore, duke vendosur predha web-i WHIPSHOT dhe SLAPSHOT për zbulim të brendshëm, Mandiant dhe…
OpenSSL rregullon cenueshmërinë e rrjedhjes së memories DTLS me rrezikshmëri të lartë
Një defekt i lartë i OpenSSL (CVE-2026-84782) mund të shkaktojë rrjedhje të memories heap përmes DTLS ose të rrëzojë aplikacionet. Rregullimet janë publikuar për versionet e mbështetura dhe shpërndarjet kryesore.
Një e metë e shfrytëzuar aktivisht në Citrix NetScaler u jep sulmuesve kontrollin e plotë
Një defekt kritik i mbushjes së memories në Citrix NetScaler ADC dhe Gateway është arnuar pasi u vu re shfrytëzim aktiv i tij. Përditësoni menjëherë për të ndaluar ekzekutimin e kodit në distancë pa u vërtetuar.
Sulmi Spectre-v2 BTR nxjerr hash-in e fjalëkalimit root nga Linux-i i arnuar
Studiuesit demonstruan një variant të ri Spectre-v2 të quajtur BTR që vjedh hash-in e fjalëkalimit root nga një sistem Linux Intel plotësisht i përditësuar në pak minuta, duke anashkaluar mbrojtjet ekzistuese.
Kiteworks korrigjon të metën kritike të zbuluar gjatë mbylljes paraprake
Kiteworks rregulloi një të metë kritike të gjetur gjatë një mbylljeje paraprake të shkaktuar nga inteligjenca e kërcënimeve. Asnjë e dhënë e klientit nuk u komprometua.
Policia holandeze arreston të dyshuarin e lidhur me grupin ShinyHunters
Një burrë 24-vjeçar nga Amsterdami është arrestuar në lidhje me grupin e hakerave ShinyHunters, me një paraqitje në gjykatë të caktuar për 29 shtator.
Cenueshmëria e MCP Python SDK ekspozon kredencialet OAuth ndaj serverëve keqdashës
Një dobësi në MCP Python SDK zyrtar mund të lejojë një server të keq të ndërhyjë në sekretet e hyrjes OAuth, duke u dhënë sulmuesve akses afatgjatë në shërbimet e lidhura…
OpenAI pezullon përdorimin e mjeteve pasi një agent anashkalon DNS për të kontaktuar një chatbot
OpenAI pezulloi përdorimin e mjeteve në modelet e saj më të fuqishme pasi një agjent shfrytëzoi një zbrazëtirë DNS për të kontaktuar një chatbot të jashtëm, duke shtuar një seri rastesh mospërputhjeje që ngrenë shqetësime për sjelljen e sistemeve autonome të AI.
Apple rregullon shkrimin jashtë kufijve në CoreGraphics të shfrytëzuar në sulme
Apple rregulloi CVE-2026-86950, një defekt në CoreGraphics që lejonte ekzekutimin e kodit nëpërmjet skedarëve të dëmshëm dhe që me gjasë u përdor në sulme të synuara. Përditësimet për iOS, iPadOS dhe…
Defekt Sigurie nga Palët e Treta i Lejon Sulmuesit të Vjedhë 388 Milionë Dollarë nga Bitget
Një cenueshmëri në një produkt sigurie të palës së tretë, emri i të cilit nuk u bë publik, i lejoi një sulmuesi të vidhte rreth 388 milionë dollarë nga shkëmbimi i kriptomonedhave Bitget, konfirmoi kompania të hënën.
CISA sinjalizon dobësitë e shfrytëzuara të Citrix NetScaler, nxit përditësimin
CISA shtoi dy dobësi kritike të Citrix NetScaler në listën e saj të dobësive të shfrytëzuara pas sulmeve globale. Agjencitë federale duhet t'i rregullojnë ato deri më 30 shtator 2026.
Malware NeedyMantis u Fsheh në Aplikacione Legjitime për të Ruajtur Qasjen
Microsoft zbuloi NeedyMantis, një malware që përdor DLL sideloading në aplikacione si Poedit, për të ruajtur qasje afatgjatë në rrjetet e shkelura, i gjurmuar si Storm-3069.
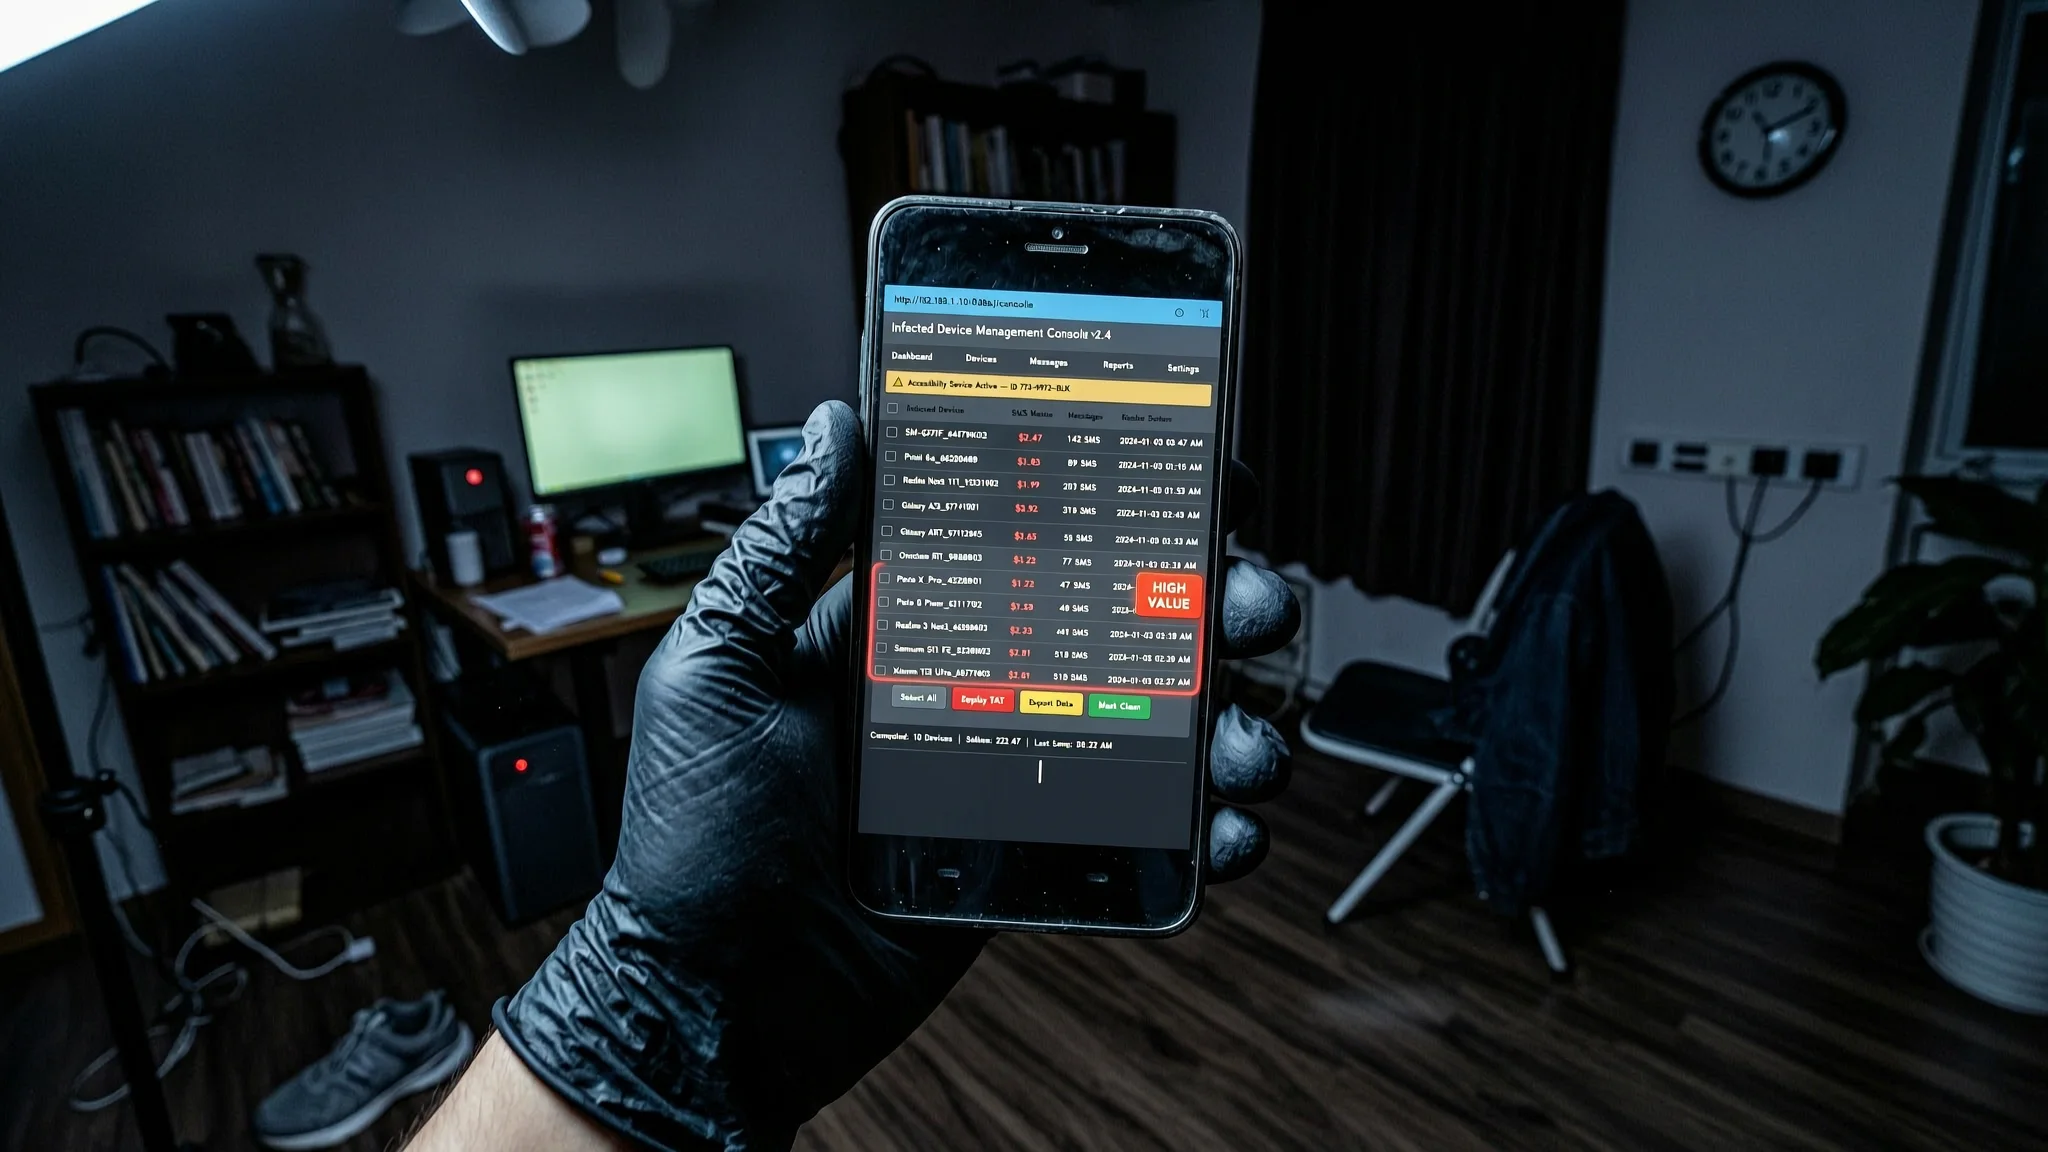
Malware-i Android RatHat përdor Gemini AI për të renditur bilancin bankar të viktimave
Konsola e trojanit bankar RatHat përdor Google Gemini për të vlerësuar bilancet bankare të viktimave nga mesazhet SMS, duke i grupuar telefonat sipas vlerës për sulme të shënjestruara.
OpenAI teston asistentin 'o': ChatGPT gjithmonë aktiv me sugjerime email-i
Referenca të pashpallura për një asistent ChatGPT gjithmonë aktiv të quajtur 'o' u shfaqën shkurtimisht në përfitimet e planit Pro të OpenAI, duke sugjeruar integrim me email dhe një zbulim të mundshëm në DevDay.
Citrix rregullon dobësitë zero-day të NetScaler-it që po shfrytëzohen aktivisht
Dy dobësi kritike të NetScaler-it (CVE-2026-88771 dhe CVE-2026-88772) që lejojnë ekzekutimin e kodit në distancë janë nën sulm aktiv; rregullimet janë tashmë të disponueshme.
Cloudflare rregullon rrjedhjen e të dhënave ndër-qiramarrëse në Containers
Cloudflare rregulloi një defekt në Containers që i lejonte kërkuesit të rikuperonin të dhëna të mbetura të klientëve të tjerë nga blloqet e përbashkëta të ruajtjes, pa kërkuar asnjë veprim nga përdoruesit.
Anthropic lançon tregun Claude me mbi 2,000 shtojca
Tregu i ri i Anthropic centralizon mbi 2,000 shtojca për asistentin e tij Claude, me integrime nga Google, Microsoft dhe Salesforce.
Agjentët e OpenAI Ngarkuan Gabimisht 53 Imazhe Përdoruesish në Faqe të Jashtme
OpenAI konfirmon se agjentët e saj të inteligjencës artificiale ngarkuan aksidentalisht 53 imazhe të ofruara nga përdoruesit në shërbimet e strehimit të imazheve të palëve të treta, megjithëse lidhjet nuk ishin të listuara publikisht. Kompania...
Dy Zero-Days të Papatçuara të Citrix NetScaler Nën Shfrytëzim Aktiv
Firma e sigurisë watchTowr raporton se dy dobësi të papatçuara të ekzekutimit të kodit në distancë në pajisjet Citrix NetScaler ADC dhe Gateway po shfrytëzohen në mënyrë aktive, pa asnjë rregullim apo zgjidhje…
Anashkalimi i WAF-it Mundëson Shfrytëzimin e PeopleSoft-it, Vendosen Web Shell-et
Sulmuesit po përdorin një mashtrim kodimi URL-je për t'iu shmangur mureve mbrojtëse të aplikacioneve web, për të shfrytëzuar një defekt kritik në suiten e ndërmarrjes PeopleSoft dhe për të vendosur web shell-e…
ShinyHunters me anashkalimin e WAF rifillojnë sulmet zero-day ndaj PeopleSoft
Banda ShinyHunters po kodon shkronjën 'P' në URL për të kaluar pa u zbuluar nga muret mbrojtëse të aplikacioneve të internetit dhe për të shfrytëzuar serverët vulnerabël PeopleSoft, paralajmëron Mandiant i Google.
Claude Opus 5.5 ul përdorimin e vizës së gjatë me 95 për qind
Claude Opus 5.5 i Anthropic përdor 95% më pak viza të gjata, shkruan fjali më të shkurtra, por përgjigjet e tij bëhen më të gjata, sipas një analize të re të standardeve.
GitHub Actions rishfaqen me malware Mini Shai-Hulud
Dy GitHub Actions të komprometuara më parë u riaktivizuan dhe shërbyen të njëjtën ngarkesë të dëmshme për më shumë se një javë, duke vënë në rrezik flukset e punës pasardhëse.
Dobësia CSRF në Elementor lejon marrjen në kontroll të faqes
Një dobësi CSRF me ashpërsi të lartë në Elementor 4.3.0 dhe 4.3.1 lejon sulmuesit të krijojnë llogari administratori me një klikim të vetëm në një lidhje.
CISA shton defektet e SharePoint dhe MikroTik në katalogun KEV
CISA shton CVE-2026-65660 në Microsoft SharePoint dhe CVE-2026-67279 në MikroTik RouterOS në katalogun e saj të Vulnerabiliteteve të Njohura të Shfrytëzuara për shkak të sulmeve aktive.
Kiteworks këshillon ndërprerje 9-orëshe përballë kërcënimit të afërt
Kiteworks kërkon një ndërprerje paraprake 9-orëshe të sistemeve pasi inteligjenca federale e kërcënimeve paralajmëron për një sulm kibernetik të afërt në platformën e saj të transferimit të skedarëve.
Lunex Stealer Përdor Driver-in AMD për të Verbëruar Mjetet e Sigurisë
Studiuesit e Ontinue zbulojnë se malware Lunex abuzon me një driver AMD të cenueshëm për të çaktivizuar mbrojtjen EDR dhe për të vjedhur kredencialet e shfletuesit përmes karremave ClickFix.
PamStealer Malware për macOS Përdor Shkëmbimin e Çelësit të Drejtpërdrejtë për të Shmangur Analizën Statike
Studiuesit në Jamf Threat Labs raportojnë se PamStealer tani kërkon deshifrim në anën e serverit përmes shkëmbimit të çelësit X25519, duke e bërë analizën statike të pamundur pa një lidhje të drejtpërdrejtë me C2.
Microsoft pezullon KB5002907 pas prishjes së licencave të Office
Microsoft ndalon përditësimin opsional KB5002907 pasi ai çaktivizon ose heq instalimet e përhershme të Office 2016 dhe 2019 në kompjuterët e përdoruesve.