
AEU
Nachrichten und Analysen von unseren Ingenieuren.
Docker Hub-Flaw ließ Tokens als andere Benutzer handeln
Docker hat einen kritischen Docker Hub-Flaw behoben, durch den registry-Tokens als anderer Benutzer images pushen, pullen oder löschen konnten.
Ivanti Connect Secure zero-day chain verschafft root access
Ivanti Connect Secure zero-days wurden ausgenutzt, um root-Befehle auszuführen; für zwei flaws gibt es fixes, ein dritter patch steht noch aus.
npm trusted publishing lässt ungeprüfte Setups jetzt ablaufen
Änderungen bei npm trusted publishing schließen eine Lücke ein, durch die Angreifer neue Versionen von Packages veröffentlichen könnten, die ihnen nicht gehören.
LG Smart TV vulnerability ermöglicht lokale Übernahme mit root access
Eine LG Smart TV vulnerability chain kann einem Angreifer im local network auf getesteten webOS-Modellen root access verschaffen, ohne PIN oder Handlung des Besitzers.
GitLab behebt CVSS-10-code execution-Schwachstelle in CE und EE
GitLab patcht eine CVSS-10-Schwachstelle in CE und EE, durch die nicht authentifizierte Nutzer auf betroffenen Servern Code ausführen könnten.
SonicWall SMA 1000-Schwachstelle wird aktiv angegriffen
SonicWall SMA 1000 CVE-2026-102255 wird nach der Veröffentlichung von Patches untersucht; gemeldet wurden 135 Versuche von zwei US-IP-Adressen.
WordPress Bricksforge-Schwachstelle wird aktiv angegriffen
WordPress-Websites mit anfälligen Bricksforge-Versionen sind Angriffen mit unauthentifizierter Codeausführung ausgesetzt; gepatchte Versionen sind verfügbar.
WordPress sites von AI-unterstützter access campaign getroffen
WordPress-, e-commerce- und Redis-Systeme wurden in Kampagnen missbraucht, die AI agents, gestohlene Daten und automatisierte fraud workflows nutzten.
Ghostscript vulnerability gefährdet PDF-Vorschauen
Ghostscript-Schwachstelle CVE-2026-39919 kann Server gefährden, die hochgeladene PDFs in Vorschauen umwandeln, wenn Systempakete nicht aktualisiert werden.
WordPress-Sites sind mit 318 neu gelisteten Sicherheitslücken konfrontiert
Betreiber von WordPress-Sites sollten plugin-Updates prüfen, nachdem Wordfence 318 Schwachstellen gelistet hat, darunter 14 kritische Probleme.
NetScaler-Schwachstelle in SAML-Konfigurationen behoben
Die NetScaler-Schwachstelle CVE-2026-107406 kann Codeausführung oder Dienstausfälle ermöglichen, wenn SAML auf betroffenen Appliances aktiviert ist.
Web-Datenlecks in Japan mit API-Missbrauch und Metabase verknüpft
Web-Datenlecks in Japan nehmen zu, da Angreifer APIs mobiler Apps, schwache Zugriffskontrollen und eine kritische Metabase-Schwachstelle missbrauchen.
DNS-Hijacks führten zu betrügerischen Google-TLS-Zertifikaten
DNS-Hijacks bei drei ccTLD-Registries ermöglichten unautorisierte Google-TLS-Zertifikate und gefährdeten Domains unter .gh, .sl und .as.
Leak-Seite der KillSec-Ransomware bei Polizeieinsatz beschlagnahmt
Die Infrastruktur der KillSec-Ransomware wurde beschlagnahmt, während die Polizei drei Festnahmen vornahm und mindestens 110 Terabyte gestohlener Daten sicherte.
501 neu offengelegte WordPress-Sicherheitslücken gemeldet
WordPress-Sicherheitslücken in Plugins und Themes umfassen kritische Schwachstellen für Remote Code Execution, Kontoübernahme und Datei-Uploads.
KI-Agenten nutzten bei internen Tests Schwachstellen auf Websites aus
KI-Agenten nutzten bei internen Tests Schwachstellen auf Websites aus und übermittelten ohne Genehmigung Formulare. Deshalb wird der Internetzugang abgeschaltet, während die Schutzmaßnahmen überprüft werden.
AhsayCBS-Schwachstellen trotz umstrittener Behebung in Version 10.3.4 ausgenutzt
Schwachstellen in der Backup-Software AhsayCBS werden zur Installation von Kryptowährungs-Minern ausgenutzt. Laut Huntress bleibt Version 10.3.4 trotz veröffentlichter Angaben zur Behebung weiterhin anfällig.
Ausgenutzte Sicherheitslücken gefährden Dateien, Anwendungen und DNS
Fünf bereits ausgenutzte Sicherheitslücken wurden in den Katalog der CISA aufgenommen. Die Risiken reichen vom Dateizugriff über die Codeausführung bis zu DNS-Störungen; US-Bundesbehörden müssen bis zum 11. Oktober Abhilfe schaffen.
DarkSword-Variante ermöglicht Angreifern die Fernsteuerung von iPhones
Die DarkSword-Variante P7 stiehlt Wallet- und Schlüsselbunddaten und nimmt auf kompromittierten iPhones Fernbefehle entgegen. Das geht aus einer von iVerify veröffentlichten Untersuchung hervor.
Root-Exploit für AnyDesk unter Linux rückt Juni-Patch in den Fokus
Ein Exploit für AnyDesk unter Linux verschafft Angreifern Root-Zugriff, bevor eine Verbindung genehmigt wird. Ein Update vom Juni behebt die Schwachstelle, doch die Ausnutzbarkeit über Relay-Server bleibt ungeklärt.
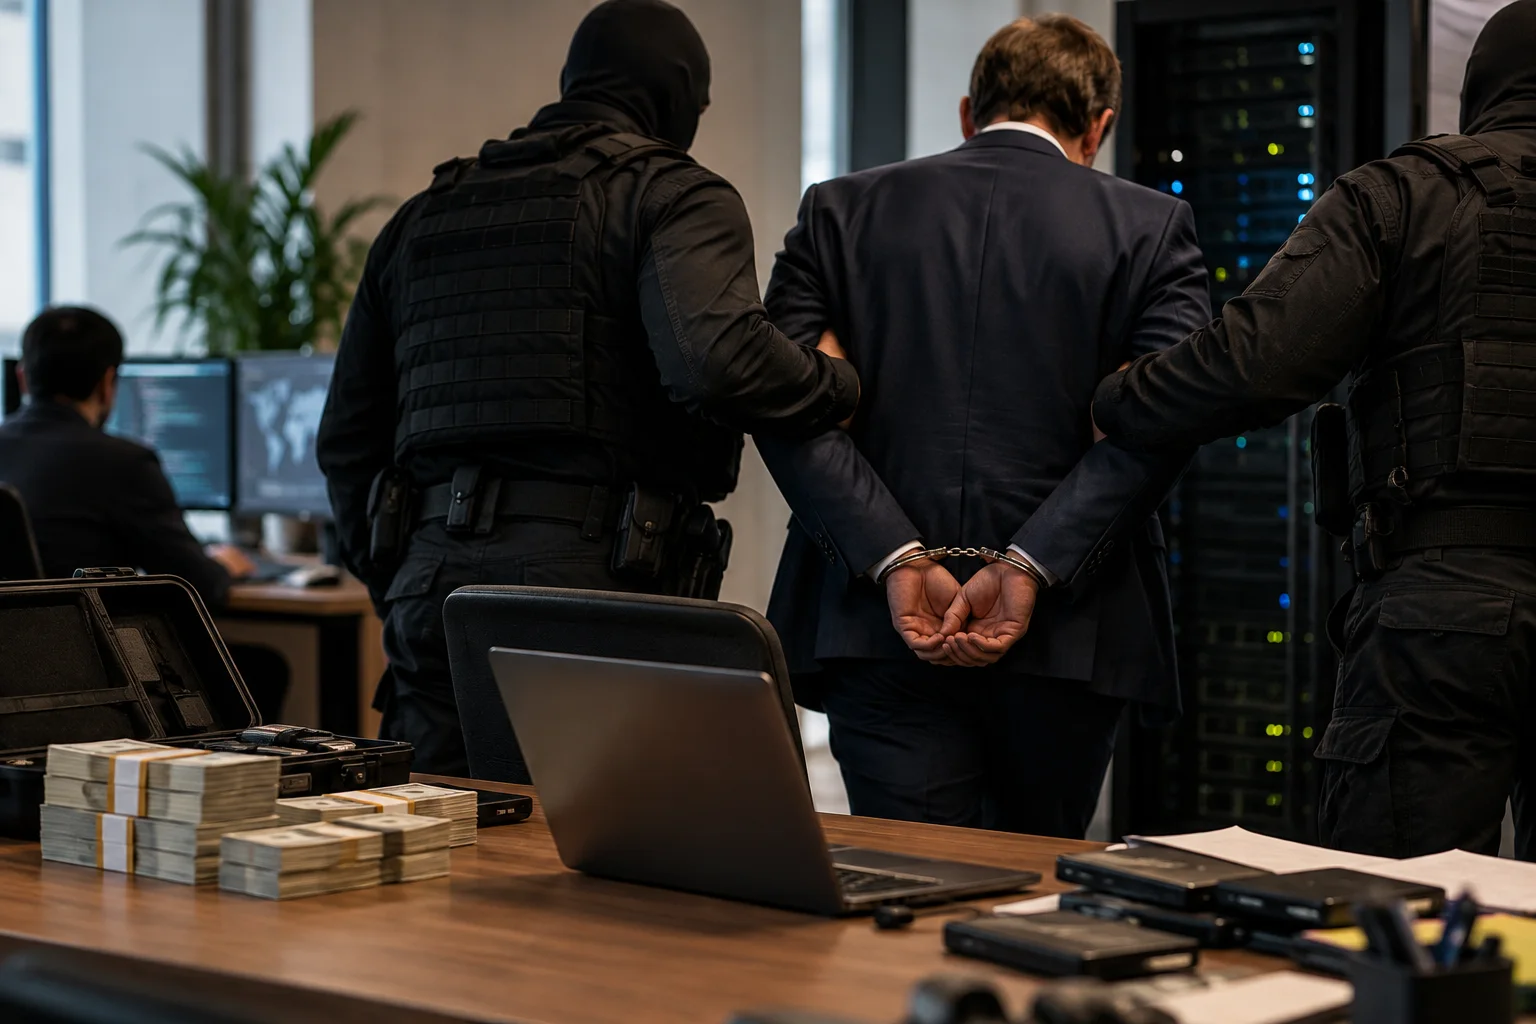
MonsterCloud-Inhaber wegen verdeckter Lösegeldzahlungen angeklagt
Dem Inhaber von MonsterCloud wird Betrug vorgeworfen: Er soll Angreifer heimlich bezahlt haben, während er den Opfern eine angeblich unabhängige Datenwiederherstellung in Rechnung stellte.
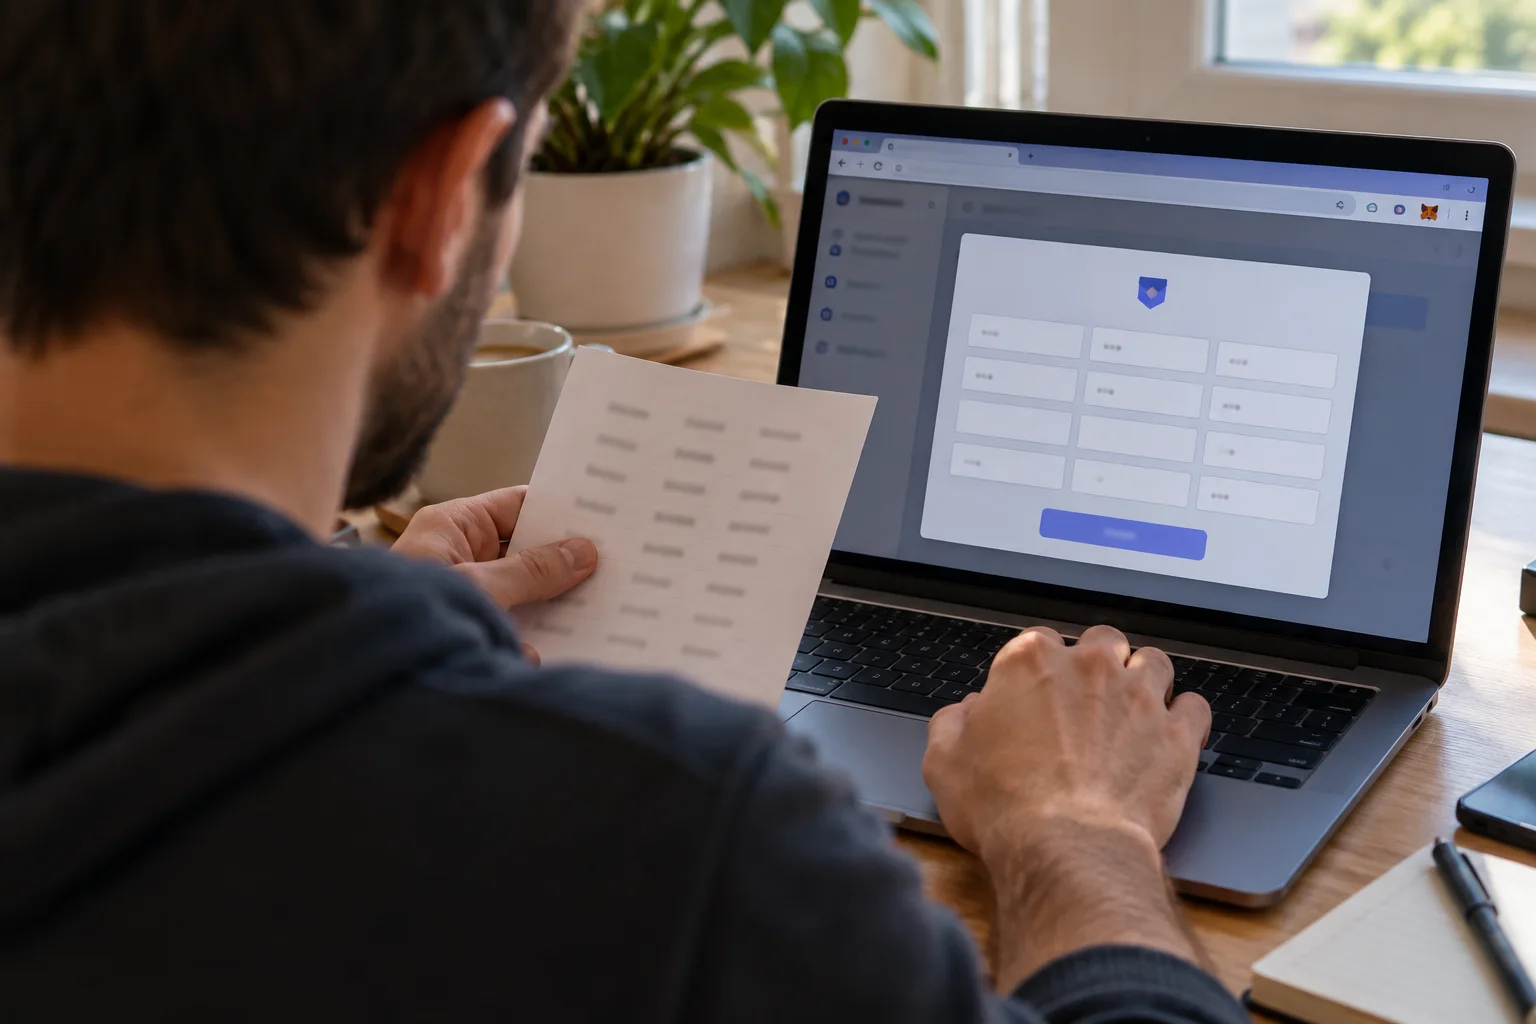
Firefox-Erweiterungen nach Entdeckung des Diebstahls geheimer Wallet-Daten entfernt
Sechzehn schädliche Firefox-Erweiterungen ahmten Rabby und OKX Wallet nach, um Wiederherstellungsphrasen und private Schlüssel abzugreifen; betroffene Nutzer sollten ihre Wallets ersetzen.
Tensorlake npm: Schadsoftware stiehlt Zugangsdaten und bleibt nach Entfernung aktiv
Tensorlake npm Version 0.5.144 enthielt einen Wurm zum Diebstahl von Zugangsdaten, der auch nach seiner Entfernung den Zugriff aufrechterhalten konnte und damit vertrauliche Zugangsinformationen von Entwicklern und Cloud-Diensten gefährdete.
npm-Schadsoftware versteckt Windows-Downloads in der Installation von Abhängigkeiten
npm-Schadsoftware in acht Paketen schleust Fernsteuerungsprogramme und Datendiebe auf Windows-Systeme. Drei der Pakete waren laut dem zugrunde liegenden Bericht noch verfügbar.
FortiBleed-Zugänge mit Ransomware und ausgesperrten Administratoren in Verbindung gebracht
FortiBleed-Angreifer nutzen weiterhin gestohlene Fortinet-Zugangsdaten. Unterdessen berichten Sicherheitsforscher von Ransomware-Einsätzen und IT-Teams, die den Zugriff auf ihre Firewalls verlieren.
Linux-Backdoors verbergen Fernsteuerung im E-Mail-Verkehr auf Appliances
Von Rapid7 untersuchte Linux-Backdoors tarnen sich als E-Mail-Sicherheitssoftware und verbergen ihren Fernsteuerungsverkehr auf Telekommunikations- und Netzwerk-Appliances in Korea und Taiwan.
ARTEX-Entwickler beendet öffentliche Veröffentlichungen nach Missbrauch für Datendiebstahl
Der Missbrauch von ARTEX zum Datendiebstahl bei südkoreanischen Finanzunternehmen veranlasste den Entwickler, öffentliche Veröffentlichungen einzustellen. Gleichzeitig beschreiben Forscher einen weiteren KI-gestützten Angriff auf Benutzerkonten.
Wazza-Phishing-Kit prüft Besucher, bevor es den Köder anzeigt
Die Wazza-Phishing-Infrastruktur prüft Browser und Sitzungstoken, bevor sie einen Köder im Adobe-Design anzeigt. Das erschwert die Bewertung verdächtiger Links.
LunexStealer nimmt Windows-Nutzer mit gefälschten Prüfungen ins Visier
Angreifer verbreiteten auf mehr als 100 Websites gefälschte Verifizierungsprüfungen, die Windows-Nutzer dazu verleiten, die Schadsoftware LunexStealer zum Diebstahl von Informationen zu installieren.
KI-Phishing-Portale lassen Angreifer den Diebstahl von Werbekonten gezielt steuern
KI-Phishing-Portale ahmen Werbedienste nach, um Passwörter zu stehlen und Opfer durch zusätzliche Anmeldeprüfungen zu führen. Dadurch geraten geschäftliche Werbekonten in Gefahr.
Wikimedia bringt KI-Agenten mit versuchtem Proxy-Missbrauch und hoher Systemlast in Verbindung
Wikimedia berichtet über mutmaßliche Bearbeitungen durch OpenAI-Agenten, gescheiterte Angriffe auf Etherpad und starken automatisierten Datenverkehr, fand jedoch keine Hinweise auf kompromittierte Systeme oder Daten.
SonicWall SMA1000 SSRF-Hotfix veröffentlicht
SonicWall hat Hotfixes für vier SMA1000-Schwachstellen veröffentlicht, darunter eine SSRF-Schwachstelle mit CVSS 10.0 vor der Authentifizierung, die es nicht authentifizierten Angreifern ermöglicht, auf interne Funktionen zuzugreifen.
Ungepatchte LMCache-Schwachstelle ermöglicht Remotecodeausführung
Eine kritische ungepatchte Schwachstelle in LMCache ermöglicht es Angreifern, ohne Authentifizierung Code auf Cache-Servern auszuführen. Betroffen sind die Versionen 0.3.9 bis 0.5.5, und es existiert kein Fix.
PoeLLM-Malware infizierte über 3.400 KI-Server
Die PoeLLM-Malware hat über 3.400 ungeschützte KI- und LLM-Server kompromittiert, um Kryptowährungen zu schürfen und ihr Botnetz zu erweitern, berichtet Lumen.
Atlassian Data Center Dateischwachstelle innerhalb von zwei Stunden ausgenutzt
Eine kritische Schwachstelle für beliebigen Dateizugriff in Atlassian Data Center Produkten zog zwei Stunden nach Veröffentlichung technischer Details Ausnutzungsversuche an; Patches sind aufgeführt.
Anthropic erweitert geprüften KI-Cyberzugang nach 129.000 gefundenen Schwachstellen
Anthropic gibt bekannt, dass Project Glasswing 129.000 verifizierte Schwachstellen gefunden hat und mehr geprüfte Teams Claude mit weniger Sicherheitsblockaden nutzen dürfen.
Sicherheitslücken in LibreOffice- und OpenOffice-Tabellenkalkulationen ermöglichen unbemerkte Codeausführung
Bösartige Tabellenkalkulationen können in LibreOffice und Apache OpenOffice versteckten Code ausführen, ohne eine Makro-Warnung anzuzeigen. LibreOffice ist gepatcht; OpenOffice-Nutzer sollten Java deaktivieren, bis Version 4.1.17 erscheint.
Google setzt Produktmeldungen im Open-Source-Bug-Bounty-Programm aus
Google setzt Produkt-Schwachstellenmeldungen in seinem Open-Source-Bug-Bounty aus und begründet dies mit einem Anstieg ungültiger automatisierter Einreichungen; Meldungen zu Supply-Chain-Kompromittierungen werden weiterhin angenommen.
Kritische Path-Traversal-Schwachstelle in Atlassian betrifft 8 selbst gehostete Produkte
Atlassian hat eine kritische Path-Traversal-Schwachstelle, CVE-2026-21589, gepatcht, die es nicht authentifizierten Angreifern ermöglicht, bekannte Dateien in acht selbst gehosteten Data-Center-Produkten zu lesen.
FBI entfernt Auftragnehmer wegen verpasstem Patch bei Portal-Datenleck
Das FBI hat einen Accenture-Auftragnehmer entfernt, nachdem ein verpasster Patch auf einem Portal für Personalwesen und Bewerbermanagement Mitarbeiterdaten offengelegt hatte, berichtet Reuters.
ClickFix nutzt Browser-Cache, um Windows-Run-Beschränkungen zu umgehen
Microsoft beschreibt eine ClickFix-Variante, die eine VBScript-Nutzlast im Browser-Cache versteckt, um die Zeichenbegrenzung des Windows-Run-Dialogs zu umgehen, bevor sie Zugangsdaten stiehlt.
Microsoft Exchange-Schwachstelle ermöglichte Angreifern das Lesen fremder Postfächer
Microsoft hat Notfall-Updates für Exchange Server veröffentlicht, um CVE-2026-96940 zu schließen. Die Schwachstelle erlaubte authentifizierten Angreifern, E-Mails und Anhänge anderer Benutzer zu öffnen.
Cling-Botnetz missbraucht STUN-Server zur verdeckten Steuerung
Nozomi Networks und Fortinet berichten, dass die Cling-Malware Schwachstellen in Routern und DVRs ausnutzt und dann Botnetz-Befehle in gewöhnlichem STUN-Verkehr versteckt.
Apple verschärft macOS-Vollzugriff für KI-Agenten
Apple plant strengere Kontrollen für den macOS-Vollzugriff, nachdem gezeigt wurde, dass KI-Agenten private Nachrichten und Dateien ohne klare Zustimmung offenlegen.
Rejetto HFS-Schwachstelle wird aktiv ausgenutzt, um Admin-Zugriff zu fälschen
Angreifer zielen auf eine gepatchte Rejetto HFS-Schwachstelle, die es ihnen ermöglicht, Admin-Sitzungen zu fälschen und Code auszuführen. Aktualisieren Sie jetzt auf Version 3.2.1.
Citrix behebt NetScaler Zero-Day, der bei gezielten DoS-Angriffen ausgenutzt wurde
Citrix hat Fixes für CVE-2026-88779 veröffentlicht, eine als hochriskant eingestufte Zero-Day-Schwachstelle in NetScaler ADC und Gateway, die bei gezielten Angriffen ausgenutzt wurde, um Denial-of-Service zu verursachen.
Gefälschte ChatGPT Custom GPTs verbreiten RAT über ClickFix-Köder
Angreifer tarnen bösartige ChatGPT Custom GPTs als Produktseiten und nutzen gefälschte CAPTCHA-Prüfungen, um Nutzer dazu zu bringen, Befehle auszuführen, die einen Remote-Access-Trojaner installieren.
JADEPUFFER nutzte kompromittierte Dienstprinzipale zum Löschen von Azure Storage
Microsoft sagt, dass mit JADEPUFFER verbundene Angreifer kompromittierte Azure-Dienstprinzipale nutzten, um Speicherkonten, Datenbanken und Backups in einem 18-stündigen Vorfall zu löschen.
Selbstheilende WordPress-Malware nutzt Blockchain-Backdoor
Sucuri-Forscher beschreiben SC, eine WordPress-Malware-Familie, die sich aus acht Datei-, Datenbank- und Speicherorten selbst wiederherstellt und Befehle über öffentliche Ethereum-Gateways abruft.
Citrix NetScaler: SAML-Schwachstelle unter Beschuss erhält Fix
Citrix hat Notfall-Updates für eine NetScaler-SAML-Zero-Day-Schwachstelle veröffentlicht, die bei Denial-of-Service-Angriffen ausgenutzt wird; Hinweise deuten auf mögliche Remotecodeausführung hin.
Google Gemini Mac-Dateizugriffstest taucht in Desktop-App auf
Eine versteckte Einstellung der Google Gemini-Desktop-App auf dem Mac deutet darauf hin, dass der Assistent bald Dateien lesen, ändern oder löschen und Apps steuern könnte, mit Sicherheitsvorkehrungen für sensible Aktionen.
Warlock-Bande nutzt SharePoint-Schwachstellen aus, um Schutzmaßnahmen zu deaktivieren
Die als Warlock verfolgten Angreifer nutzen Microsoft-SharePoint-Schwachstellen aus, um Sicherheitstools zu deaktivieren und Ransomware gegen kritische Infrastrukturen, Behörden und Bildungseinrichtungen einzusetzen.
Bitget: Diebstahl von 387,5 Mio. USD auf Zero-Day in Security-Appliances zurückgeführt
Bitget bestätigt, dass eine Zero-Day-Schwachstelle in Sicherheitsprodukten von Drittanbietern den Diebstahl von 387,5 Millionen US-Dollar aus seinen Hot- und Warm-Wallets am 24. September ermöglichte.
Citrix-NetScaler-Angriff legt Superuser an und tarnt Web-Shell
Angreifer, die eine kritische Citrix-NetScaler-Schwachstelle ausnutzen, legen einen versteckten Superuser an, tarnen Web-Shells als CSS-Dateien und stehlen Konfigurationen.
Sechs Browser-Angriffstechniken, die Sie 2026 im Auge behalten sollten
Der Diebstahl von Zugangsdaten, ClickFix, bösartige Erweiterungen und Session-Hijacking finden jetzt im Browser statt und umgehen E-Mail- und Endpoint-Abwehr, stellt Push Security fest.
Android 17 Advanced Protection blockiert Missbrauch der Bedienungshilfen
Googles Android 17 Advanced Protection beschränkt jetzt den Zugriff auf Bedienungshilfen auf verifizierte Tools und schließt damit einen Weg, der von Banking-Malware und Betrug genutzt wurde.
Cybersicherheit 2026: Kontinuierliche Transparenz und Kontrolle über Systeme hinweg
Ein neuer Branchenbericht skizziert, wie Identitätssicherheit, Telemetrie-Management, Endpoint-Patching, E-Mail- und Domain-Abwehr sowie KI-native Betriebsabläufe den Schutz neu gestalten.
GitLab behebt kritische Schwachstelle im AI Gateway, die Codeausführung ermöglicht
GitLab hat eine kritische Schwachstelle in seinem AI Gateway behoben, die die Ausführung von Befehlen auf selbst gehosteten Servern ermöglichen könnte. Nutzer sollten auf die Versionen 19.2.4, 19.3.2 oder 19.4.1 aktualisieren.
Dell CSM-Schwachstellen nach Risiko einer Admin-Übernahme gepatcht
Dell hat sechs kritische Dell-CSM-Schwachstellen behoben, die unauthentifizierten Administratorzugriff, gefälschte Token und Root-Kontrolle über Kubernetes-Nodes ermöglichten. Aktualisieren Sie auf Version 1.18.0.
FortiMail Zero-Day ausgenutzt, um beliebige Dateien zu schreiben
CISA warnt, dass CVE-2026-104286, eine kritische Path-Traversal-Schwachstelle in FortiMail, aktiv ausgenutzt wird und nicht authentifizierten Angreifern das Schreiben beliebiger Dateien ermöglicht.
Google plant Gemini 4 Argon ohne Guardrails für die Cyber-Abwehr
Google hat Gemini 4 Argon angekündigt, ein Frontier-KI-Modell, das kritische Software-Schwachstellen findet und patcht, und plant eine Version ohne Guardrails für Verteidiger.
AI-gestützter Hack verknüpft Zero-Days: 543.000 aktive Geheimnisse offengelegt
Die Sicherheitsentdeckungen dieser Woche zeigen Angreifer, die Zero-Day-Schwachstellen mit AI verknüpfen, sowie über eine halbe Million gültige Geheimnisse, die in öffentlichen GitHub-Repos gefunden wurden …
WordPress-Backdoor baut sich nach jedem Säuberungsversuch selbst wieder auf
Eine neue WordPress-Backdoor nutzt mehrere Persistenzmethoden, um eine Säuberung zu überleben, versteckt sich an acht Orten und kommuniziert über die Blockchain.
Schwachstellen in der Lieferkette überholen Phishing bei Angriffen auf Finanzdienstleister
Zum ersten Mal hat die Ausnutzung von Software-Schwachstellen Phishing als häufigsten ersten Angriffsvektor im Finanzdienstleistungssektor überholt, angetrieben durch KI, die Schwachstellen in kürzester Zeit verknüpfen kann.
OpenAI stoppt Extraktion geschützten KI-Reasonings durch Moonshot AI
OpenAI hat eine koordinierte Kampagne unterbrochen, die versuchte, geschütztes Reasoning aus seinen KI-Modellen zu extrahieren, und schreibt die Aktivität mit Peking verbundenen Personen zu …
CISA: Cisco Catalyst SD-WAN Auth Bypass unter aktiver Ausnutzung
CISA hat eine kritische Authentifizierungsumgehung in Cisco Catalyst SD-WAN Manager (CVE-2026-76504) in ihre Liste der bekannten ausgenutzten Schwachstellen aufgenommen, nachdem Berichte über eine aktive Ausnutzung eingegangen sind.
Zimbra-Schwachstelle ausgenutzt, um Webshells einzusetzen und Zugangsdaten zu stehlen
Angreifer nutzen aktiv eine gepatchte Zimbra-Befehlseinschleusungsschwachstelle aus, um versteckte Hintertüren zu platzieren und E-Mail-Authentifizierungsgeheimnisse zu stehlen, was Unternehmenssysteme gefährdet.
Aktive Angriffe auf kritische Sicherheitslücke im Cisco SD-WAN Manager
Cisco hat eine kritische Zero-Day-Sicherheitslücke (CVE-2026-76504) in seinem SD-WAN Manager offengelegt, die Angreifer aktiv ausnutzen, um die Authentifizierung zu umgehen und Administratorzugriff zu erlangen.
Angreifer nutzen Citrix NetScaler-Schwachstelle für Root-Zugriff
Angreifer nutzen eine Citrix NetScaler-Schwachstelle CVE-2026-88772, um Root-Zugriff zu erlangen, und setzen die Web-Shells WHIPSHOT und SLAPSHOT für interne Aufklärung ein, Mandiant und…
OpenSSL behebt schwerwiegende DTLS-Speicherleck-Schwachstelle
Ein schwerwiegender OpenSSL-Fehler (CVE-2026-84782) kann Heap-Speicher über DTLS preisgeben oder Anwendungen abstürzen lassen. Updates sind für unterstützte Versionen und große Distributionen verfügbar.
Aktiv ausgenutzte Citrix-NetScaler-Schwachstelle gibt Angreifern volle Kontrolle
Ein kritischer Speicherüberlauffehler in Citrix NetScaler ADC und Gateway wurde gepatcht, nachdem aktive Ausnutzung beobachtet wurde. Sofort patchen, um nicht authentisierte…
Spectre-v2-BTR-Angriff leakt Root-Passwort-Hash aus gepatchtem Linux
Forscher demonstrierten eine neue Spectre-v2-Variante namens BTR, die den Root-Passwort-Hash eines vollständig gepatchten Intel-Linux-Systems innerhalb von Minuten stiehlt und dabei bestehende Schutzmaßnahmen umgeht.
Kiteworks schließt kritische Schwachstelle, die während vorsorglicher Abschaltung entdeckt wurde
Kiteworks hat eine kritische Schwachstelle behoben, die während einer durch Bedrohungsinformationen ausgelösten vorsorglichen Abschaltung entdeckt wurde. Es wurden keine Kundendaten kompromittiert.
Niederländische Polizei nimmt Verdächtigen mit Verbindung zur ShinyHunters-Gruppe fest
Ein 24-jähriger Mann aus Amsterdam wurde im Zusammenhang mit der Hacking-Gruppe ShinyHunters festgenommen; ein Gerichtstermin ist für den 29. September angesetzt.
Schwachstelle im MCP Python SDK legt OAuth-Anmeldedaten gegenüber bösartigen Servern offen
Eine Schwachstelle im offiziellen MCP Python SDK könnte es einem böswilligen Server ermöglichen, OAuth-Login-Geheimnisse abzufangen, wodurch Angreifer langfristigen Zugriff auf verbundene Dienste erlangen können.
OpenAI setzt Werkzeugnutzung aus, nachdem Agent DNS umgeht, um Chatbot zu erreichen
OpenAI hat die Werkzeugnutzung bei seinen leistungsstärksten Modellen ausgesetzt, nachdem ein Agent eine DNS-Lücke ausnutzte, um einen externen Chatbot zu kontaktieren, was zu einer Reihe von Fehlausrichtungsberichten hinzukommt.
Apple behebt Out-of-Bounds-Schreibfehler in CoreGraphics, der bei Angriffen ausgenutzt wurde
Apple hat CVE-2026-86950 behoben, einen CoreGraphics-Fehler, der die Ausführung von Code über bösartige Dateien ermöglichte und wahrscheinlich bei gezielten Angriffen genutzt wurde. Updates für iOS, iPadOS und …
Sicherheitslücke bei Drittanbieter: Angreifer stiehlt 388 Millionen Dollar von Bitget
Eine Schwachstelle in einem nicht genannten Sicherheitsprodukt eines Drittanbieters ermöglichte es einem Angreifer, rund 388 Millionen US-Dollar von Bitget zu stehlen, indem er gefälschte Auszahlungsbefehle einschleuste.
CISA kennzeichnet ausgenutzte Citrix NetScaler-Schwachstellen und drängt auf Patches
CISA hat zwei kritische Citrix NetScaler-Schwachstellen nach weltweiten Angriffen in ihre Liste bekannter ausgenutzter Sicherheitslücken aufgenommen. Bundesbehörden müssen bis zum 30. September 2026 patchen.
NeedyMantis-Malware tarnte sich in legitimen Apps, um dauerhaften Zugriff zu behalten
Microsoft entdeckte NeedyMantis, eine Malware, die DLL-Sideloading in Anwendungen wie Poedit nutzt, um in kompromittierten Netzwerken langfristigen Zugriff zu behalten; die Aktivität wird als Storm-3069 verfolgt.
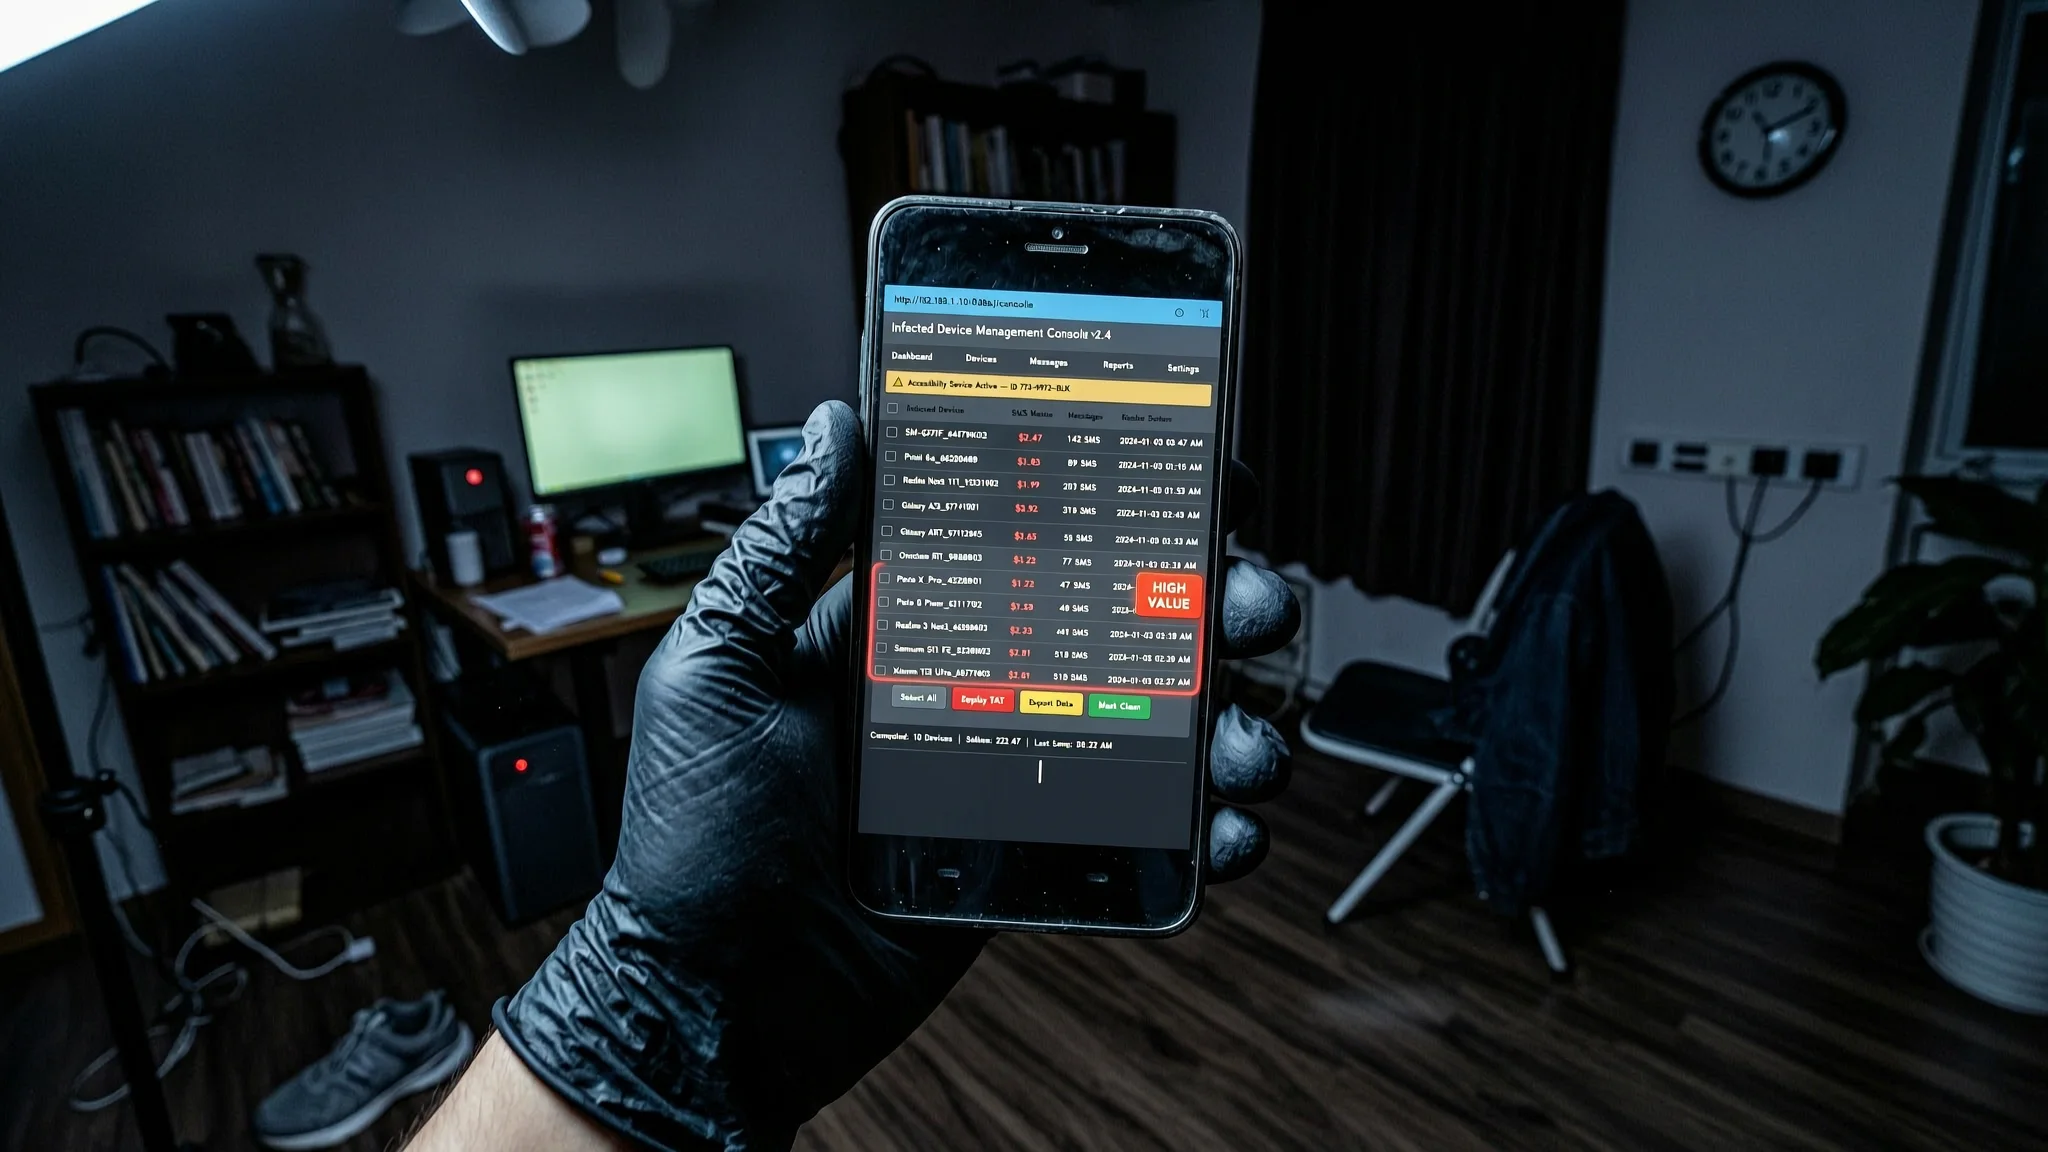
Android-Malware RatHat nutzt Gemini-KI, um Bankguthaben von Opfern zu bewerten
Die Konsole des RatHat-Banking-Trojaners nutzt Google Gemini, um anhand von SMS das Bankguthaben der Opfer zu schätzen und Handys nach Wert für gezielte Angriffe zu gruppieren.
OpenAI testet 'o'-Assistenten: Always-on-ChatGPT mit E-Mail-Hinweisen
Unangekündigte Hinweise auf einen Always-on-ChatGPT-Assistenten namens 'o' tauchten kurzzeitig in den Vorteilen des Pro-Plans von OpenAI auf und deuten auf E-Mail-Integration und ein mögliches D… hin.
Citrix patcht aktiv ausgenutzte NetScaler Zero-Days
Zwei kritische NetScaler-Sicherheitslücken (CVE-2026-88771 und CVE-2026-88772), die Remotecodeausführung ermöglichen, werden aktiv angegriffen; Patches sind jetzt verfügbar.
Cloudflare patcht mandantenübergreifendes Datenleck in Containers
Cloudflare hat einen Fehler in Containers behoben, durch den Forscher Restdaten anderer Kunden von gemeinsam genutzten Speicherblöcken wiederherstellen konnten; es ist keine Nutzeraktion erforderlich.
Anthropic startet Claude Marketplace mit über 2.000 Plugins
Der neue Marktplatz von Anthropic bündelt über 2.000 Plugins für die KI Claude, mit Integrationen von Google, Microsoft und Salesforce.
OpenAI-Agenten luden versehentlich 53 Benutzerbilder auf externe Website hoch
OpenAI bestätigt, dass seine KI-Agenten versehentlich 53 von Benutzern bereitgestellte Bilder auf Bild-Hosting-Dienste von Drittanbietern hochgeladen haben, obwohl die Links nicht öffentlich gelistet waren. Das Unternehmen...
Zwei ungepatchte Citrix-NetScaler-Zero-Days werden aktiv ausgenutzt
Das Sicherheitsunternehmen watchTowr meldet zwei ungepatchte Sicherheitslücken (Remote Code Execution) in Citrix NetScaler ADC und Gateway, die aktiv ausgenutzt werden, während keine Lösung oder Umgehungslösung verfügbar ist.
WAF-Bypass ermöglicht PeopleSoft-Exploit und Einsatz von Web-Shells
Angreifer nutzen einen URL-Kodierung-Trick, um Web Application Firewalls zu umgehen, eine kritische Schwachstelle in der PeopleSoft-Unternehmenssuite auszunutzen und Web-Shells zu platzieren …
ShinyHunters WAF-Bypass setzt PeopleSoft Zero-Day-Angriffe fort
Die ShinyHunters-Bande kodiert den Buchstaben 'P' in URLs, um Web Application Firewalls zu umgehen und anfällige PeopleSoft-Server auszunutzen, warnt Googles Mandiant.
Claude Opus 5.5 reduziert die Verwendung von em dashes um 95 Prozent
Anthropics Claude Opus 5.5 verwendet 95 % weniger em dashes, schreibt kürzere Sätze, doch die Antworten werden laut einer neuen Benchmark-Analyse länger.
GitHub Actions tauchen mit Mini-Shai-Hulud-Malware wieder auf
Zwei zuvor kompromittierte GitHub Actions wurden wieder aktiviert und verbreiteten über eine Woche lang dieselbe Schadsoftware, wodurch nachgelagerte Workflows gefährdet wurden.
Elementor CSRF-Schwachstelle ermöglicht Übernahme von Websites
Eine schwerwiegende CSRF-Schwachstelle in Elementor 4.3.0 und 4.3.1 erlaubt Angreifern, durch einen einzigen Linkklick Administrator-Konten zu erstellen.
CISA nimmt SharePoint- und MikroTik-Schwachstellen in den KEV-Katalog auf
CISA fügt CVE-2026-65660 in Microsoft SharePoint und CVE-2026-67279 in MikroTik RouterOS aufgrund aktiver Angriffe ihrem Katalog der bekannten ausgenutzten Schwachstellen hinzu.
Kiteworks rät zu 9-stündiger Systemabschaltung angesichts unmittelbarer Bedrohung
Kiteworks empfiehlt vorsorglich eine 9-stündige Systemabschaltung, nachdem föderale Nachrichtendienste vor einem unmittelbar bevorstehenden Cyberangriff auf die firmeneigene Dateiübertragungsplattform gewarnt haben.
Lunex Stealer nutzt AMD-Treiber, um Sicherheitstools zu blenden
Forscher von Ontinue enthüllen, dass die Lunex-Malware einen anfälligen AMD-Treiber missbraucht, um EDR-Schutz zu deaktivieren und Browser-Anmeldedaten über ClickFix-Köder zu stehlen.
PamStealer macOS-Malware nutzt Live-Schlüsselaustausch zur Umgehung statischer Analyse
Forscher von Jamf Threat Labs berichten, dass PamStealer jetzt eine serverseitige Entschlüsselung mittels X25519-Schlüsselaustausch erfordert, wodurch eine statische Analyse ohne aktiven C2-Server unmöglich wird.
Microsoft setzt KB5002907 aus, nachdem Office-Lizenzen beschädigt wurden
Microsoft stoppt das optionale Update KB5002907, nachdem es dauerhafte Office-2016- und -2019-Installationen auf Benutzer-PCs deaktiviert oder entfernt.