
Il dominio placeholder third-party.com ora distribuisce malware ClickFix
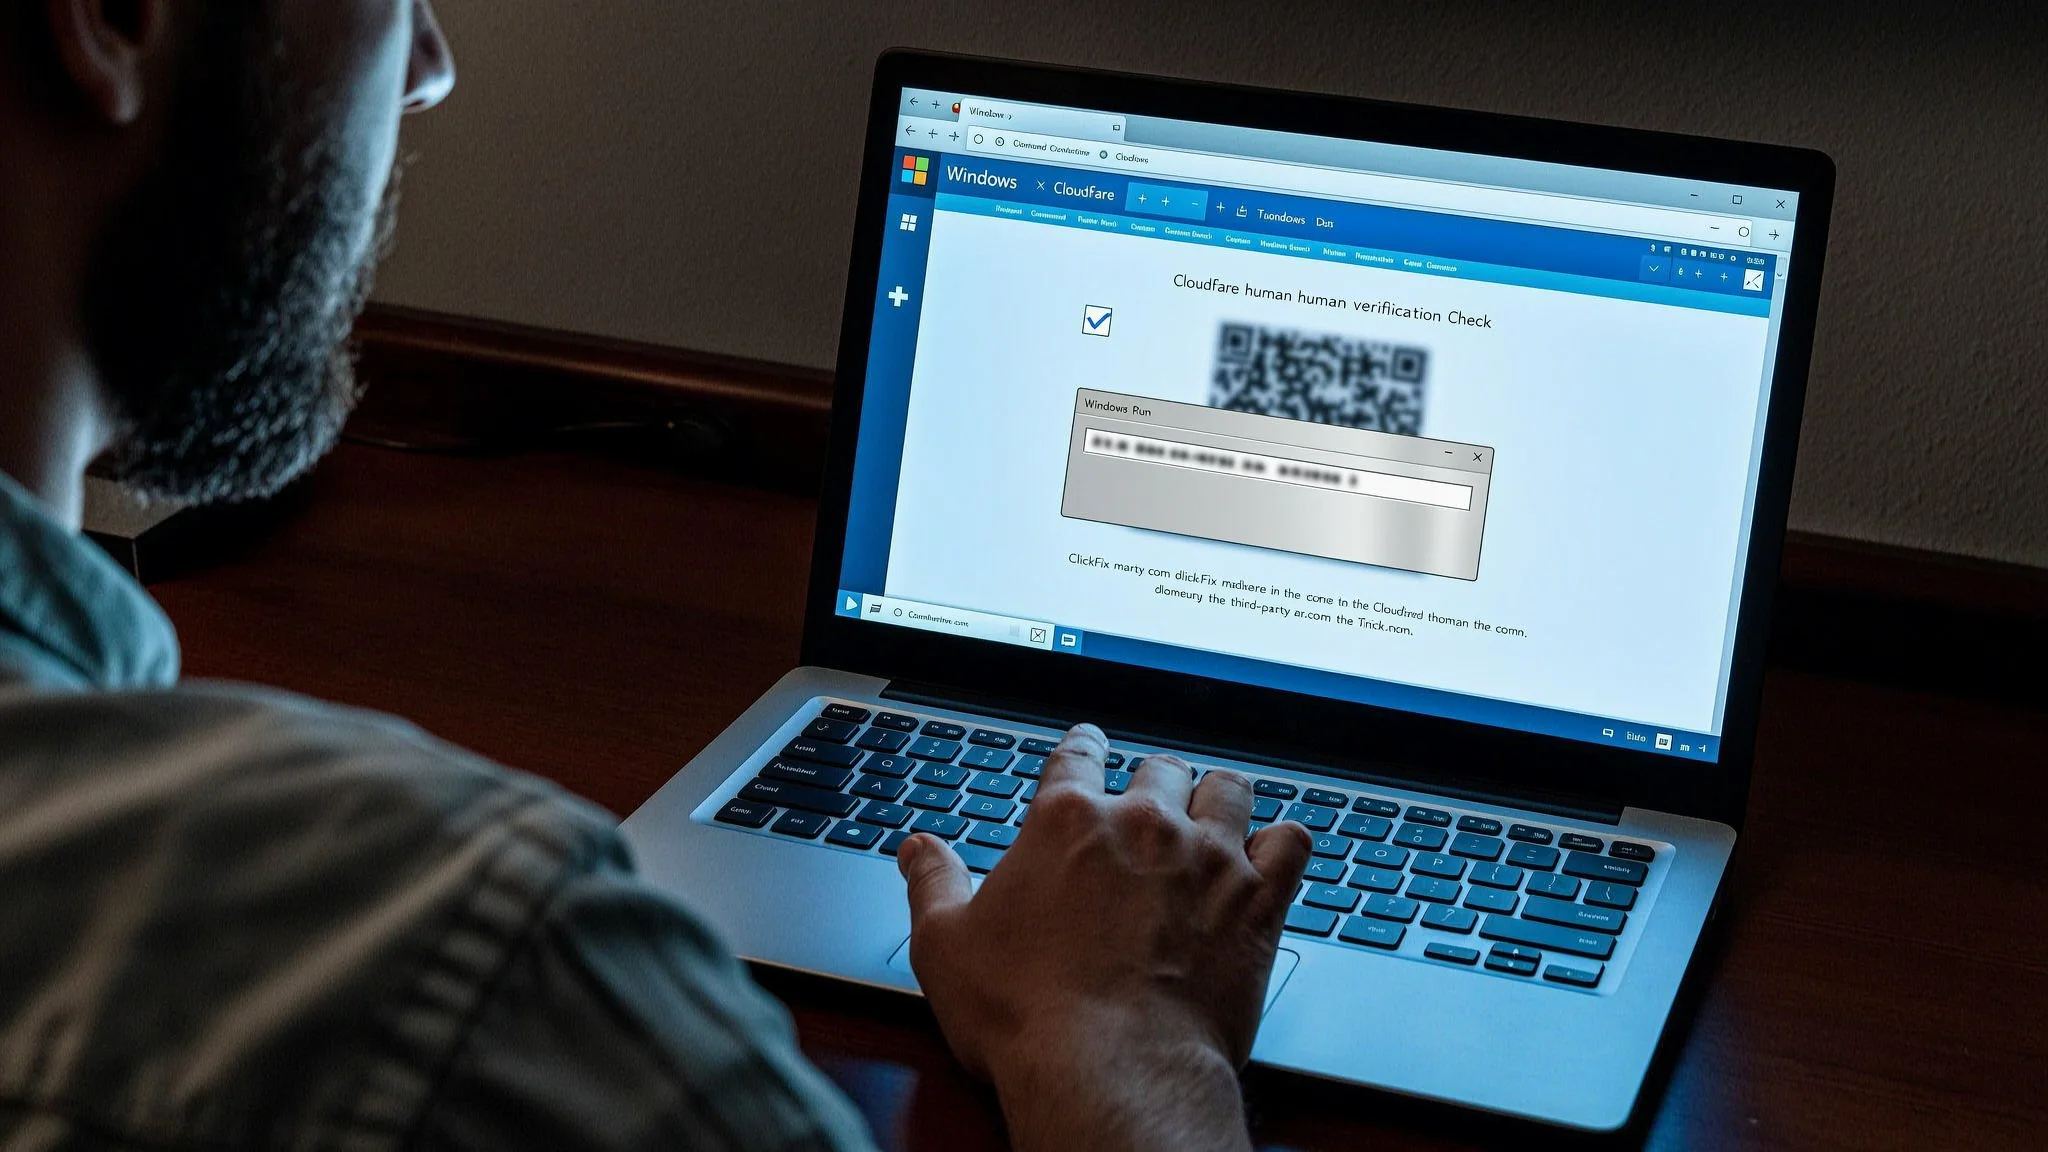
Il dominio third-party.com, a lungo usato come placeholder generico nella documentazione software e negli esempi di codice, è stato registrato dagli attaccanti e ora distribuisce un'esca ClickFix ai browser Windows, mentre mostra una pagina innocua a tutti gli altri. Ax Sharma, Head of Research di Manifold Security, ha spiegato che third-party.com ha svolto lo stesso ruolo di example.com per anni, ma a differenza di example.com, che è riservato dall'Internet Assigned Numbers Authority (IANA) per la documentazione, third-party.com non è mai stato riservato. Chiunque poteva registrarlo, e qualcuno lo ha fatto. Ogni documento, caso di test o skill di un agente AI che ha codificato il dominio in modo fisso ora indirizza i lettori verso un'infrastruttura controllata dagli attaccanti.
Al momento della scrittura, il dominio è segnalato come malevolo e non sicuro sia su VirusTotal sia nella lista Safe Browsing di Google. ClickFix è un attacco di ingegneria sociale che usa falsi messaggi di errore, avvisi del browser o richieste di verifica CAPTCHA per indurre le persone a copiare ed eseguire comandi nascosti. Le pagine spesso usano il dirottamento degli appunti, chiamato anche pastejacking, per collocare automaticamente un comando malevolo negli appunti del visitatore. Alla persona viene poi detto di incollarlo nella finestra Esegui di Windows o nel Terminale di macOS, credendo di risolvere un problema. In realtà, il comando consegna il controllo all'attaccante.
Secondo Manifold Security, il dominio distribuisce l'esca ClickFix almeno da giugno 2026. Gli utenti Windows che visitano la pagina vedono un falso controllo Cloudflare che avvelena gli appunti e ordina loro di incollare ed eseguire un comando tramite la finestra Esegui di Windows. Il comando incollato è progettato per scaricare ed eseguire un payload PowerShell remoto, uno strumento di scripting integrato in Windows che può eseguire comandi e installare software. Gli utenti macOS ricevono una risposta diversa: la falsa richiesta di verifica mostra un errore che dice che macOS non è supportato e invita a riprovare da un dispositivo Windows.
Una ricerca su GitHub mostra che il dominio è citato in più di 1.700 repository pubblici, incluse documentazioni di skill di agenti AI e server MCP che usano third-party.com come endpoint di esempio. Un server MCP è un servizio di supporto che gli assistenti e gli agenti AI possono chiamare per svolgere attività, e gli sviluppatori spesso usano domini placeholder nei loro esempi. Sharma ha detto che in ognuno di quei luoghi il dominio era esattamente ciò che sembrava: un placeholder, un esempio, un sostituto, e un uso del tutto ragionevole da parte dei team coinvolti. Ma ora è anche un puntatore attivo a un server ClickFix. Questa weaponizzazione di un dominio fidato ciecamente può aprire strade alla prompt injection, in cui istruzioni dannose vengono inserite nei prompt che un assistente o agente AI segue, portando a comportamenti indesiderati.
Manifold Security ha poi detto di aver identificato altri 13 domini placeholder che non sono riservati IANA. Due di essi, yoursite.com e your-domain.com, distribuiscono truffe e scareware ai visitatori macOS, mentre mostrano una normale pagina di parcheggio agli altri utenti. L'elenco completo dei domini che superano i controlli statici è: your-domain.com, yourdomain.com, your-site.com, yoursite.com, your-app.com, yourapp.com, myapp.com, mysite.com, acme.com, company.com, mycompany.com, vendor.com e foo.com. Il ricercatore di sicurezza Cody Nash ha segnalato che su un browser macOS, your-domain.com mostrava un falso MacOS Security Center che affermava che la macchina aveva quattro virus e vendeva un rinnovo contraffatto di McAfee con il 55 percento di sconto. Su un'altra visualizzazione macOS, yoursite.com mostrava un falso articolo di notizie ZDF che pubblicizzava uno schema di investimento.
I due siti di truffa e scareware compaiono in centinaia di migliaia di file GitHub e in centinaia di skill di agenti, secondo Nash. Lo scareware e la frode sugli investimenti possono essere meno pericolosi del malware negli appunti, ma l'esposizione su cui viaggiano è molto più ampia, e nulla di tutto ciò è emerso in alcun controllo statico eseguito da Manifold. Un controllo statico è una scansione automatizzata che esamina i file senza eseguirli, e non può vedere ciò che un sito web decide di inviare solo quando un visitatore arriva. Manifold ha sottolineato che uno sviluppatore può scansionare una skill, leggere un file e risolvere il dominio da una macchina di analisi e concludere che va bene, ma sbagliarsi completamente su ciò che l'agente di un utente Windows riceve quando segue lo stesso link. L'indizio appare solo al momento della richiesta, dal chiamante che conta.
Per contrastare la minaccia, gli sviluppatori e i proprietari di documentazione dovrebbero verificare la propria documentazione e trattare i domini placeholder non riservati come yourcompany.com, mycompany.com, your-api.com e i loro simili come occupabili e aperti ad abusi. Gli attori malevoli possono registrare questi domini e distribuire contenuti dannosi in qualsiasi momento. La pratica raccomandata è usare solo placeholder riservati come example.com, example.org o example.net, ed evitare domini dall'aspetto plausibile che non sono sotto il proprio controllo. Per i proprietari di siti web e i team IT, AEU DNS offre un servizio DNS privato e sicuro, ma questa storia mostra perché la difesa deve iniziare dalla documentazione stessa: sostituire qualsiasi dominio placeholder non riservato con uno riservato di cui ci si fida.