
Revisioni degli accessi a Microsoft 365 necessarie con la crescita della condivisione nel cloud
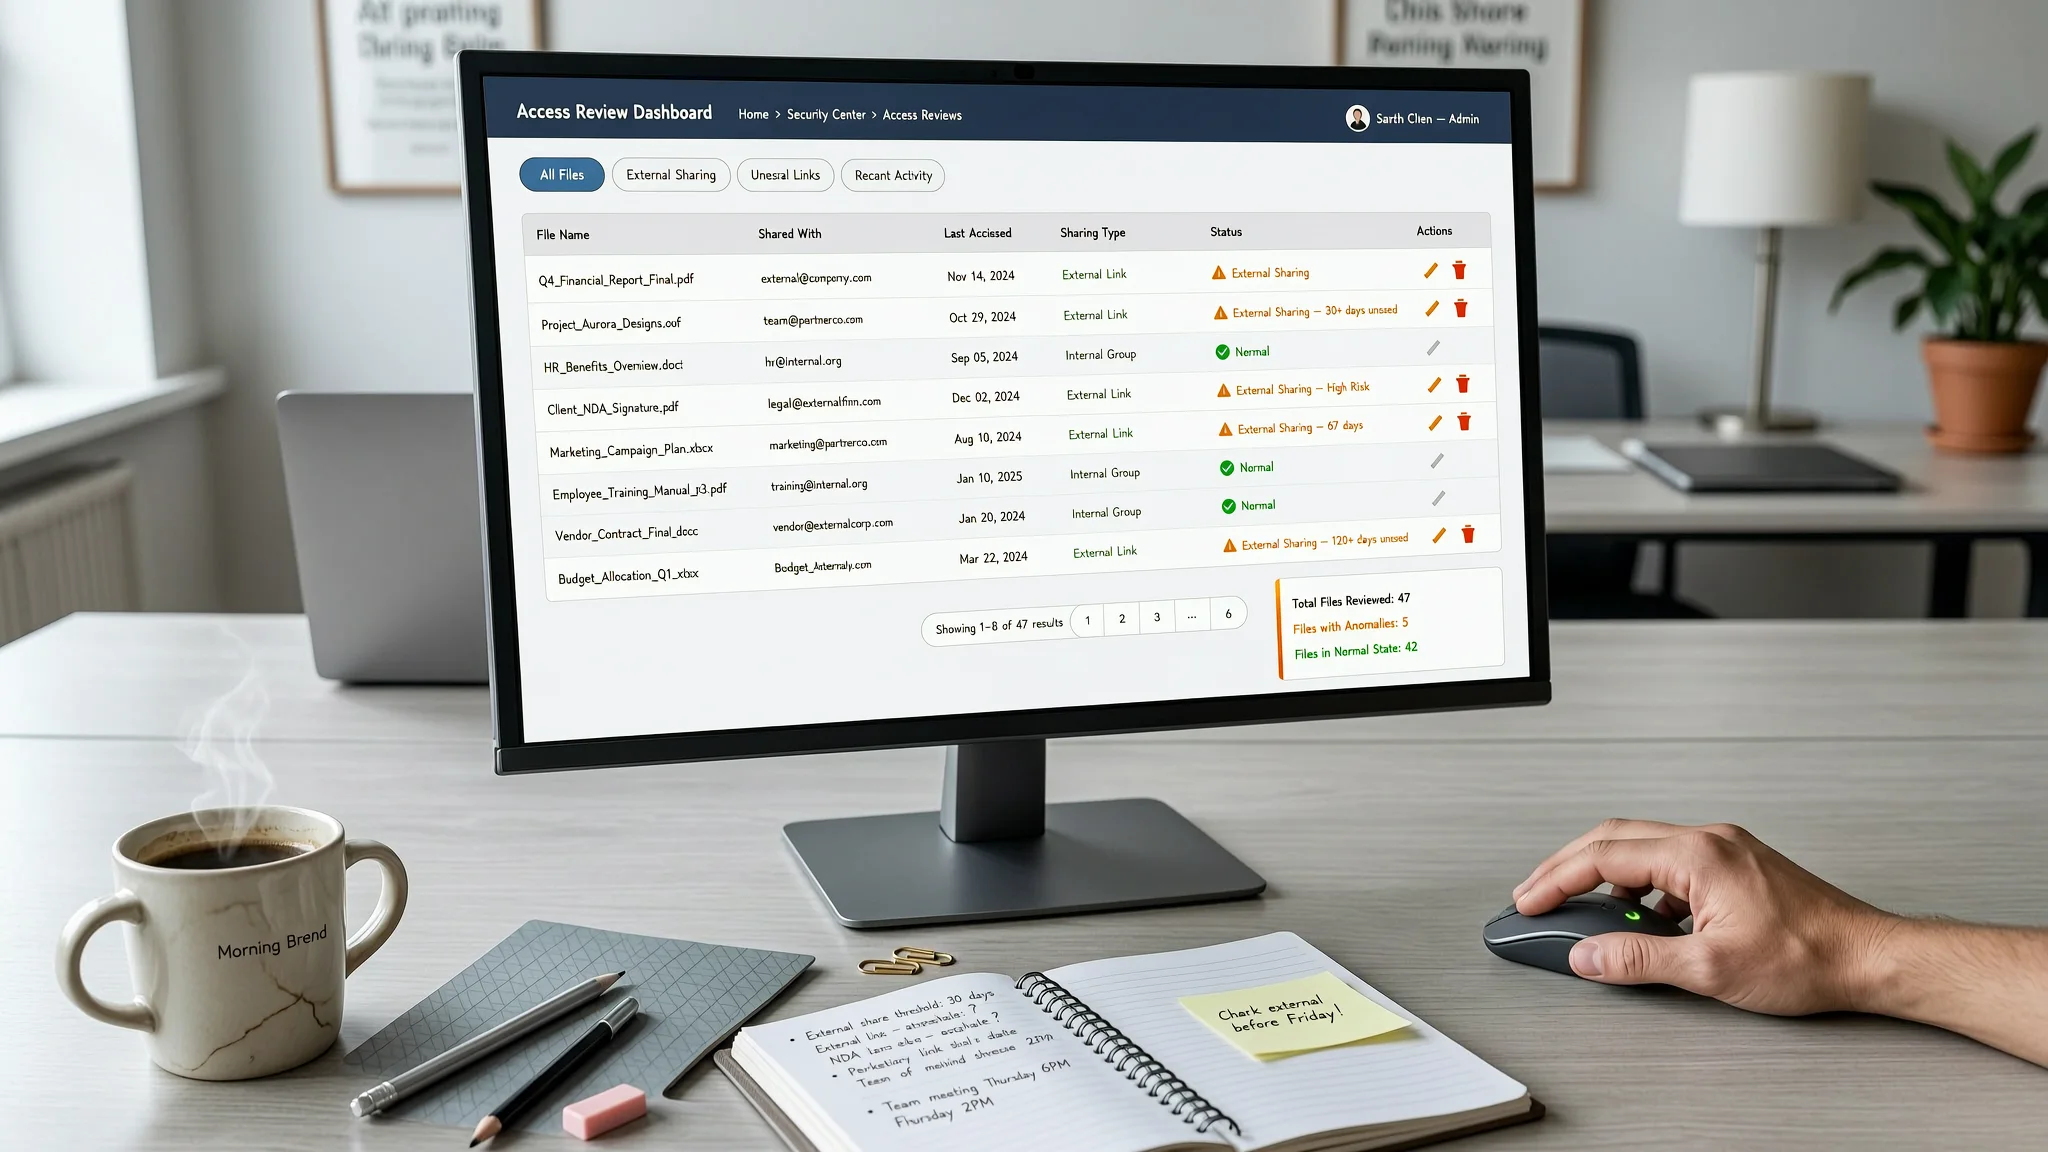
Le revisioni degli accessi a Microsoft 365 sono il tassello mancante in molte organizzazioni che condividono file tramite Teams, SharePoint e OneDrive, secondo un articolo sponsorizzato pubblicato su BleepingComputer il 18 settembre 2026 e scritto da tenfold Software, un fornitore che vende prodotti di identity and access governance. Microsoft 365 è il pacchetto di servizi di lavoro che include Teams per chat e canali, SharePoint per i siti di team e le librerie di documenti, e OneDrive per l'archiviazione individuale dei file. L'articolo di tenfold descrive quanto facilmente i file si spostino attraverso questi servizi e come tale comodità crei un problema di sicurezza. I dipendenti inseriscono documenti nelle chat uno a uno. I fogli di calcolo restano nei canali di Teams così che tutti possano vedere le cifre più recenti. Le cartelle di progetto vengono caricate su SharePoint e vengono inviati link di invito. L'articolo sostiene che, con la crescita di questo tipo di condivisione, la visibilità su chi detiene l'accesso sia rimasta sempre più indietro, e che molte organizzazioni non sappiano più chi sia in grado di aprire i loro file sensibili.
Il pezzo sponsorizzato cita un sondaggio di Wire in cui il 61 per cento dei responsabili della sicurezza ha riferito che l'accesso ai file condivisi spesso rimane attivo più a lungo del previsto, e in cui più di un terzo ha dichiarato di avere difficoltà persino a identificare chi ha accesso ai file condivisi sensibili. Quei numeri provengono dall'articolo di tenfold, non da test nostri, e il testo di origine non descrive la metodologia del sondaggio, la dimensione del campione o come sono stati selezionati gli intervistati. Vale comunque la pena notarli, perché corrispondono a un modello che molti team IT riconosceranno: la condivisione è facile da avviare e difficile da tenere traccia.
Una ragione per cui il problema è difficile da valutare, spiega l'articolo, è che la condivisione è guidata dal contesto. Un dipendente condivide un file con uno scopo specifico in mente, che si tratti di coordinarsi con un collega o di far approvare a un cliente un mockup di design. La difficoltà è che l'accesso condiviso spesso sopravvive o supera quello scopo originale. Un freelance può essere rimosso da un progetto ma mai rimosso dalla cartella di progetto in SharePoint. I membri del team possono invitare nuovi utenti in un canale di Teams senza rendersi conto che l'appartenenza al canale concede anche l'accesso a ogni file archiviato in quel canale. Poiché le ragioni della condivisione sono così specifiche e così locali, l'articolo di tenfold sostiene che l'unico modo affidabile per sapere se l'accesso è ancora necessario sia chiedere a chi lo ha concesso in primo luogo. Questo è ciò che è una revisione degli accessi: un controllo periodico in cui i proprietari di file, cartelle o canali confermano chi dovrebbe ancora poterli vedere. Coinvolgere quei proprietari nel processo, invece di lasciarlo interamente a un team IT centrale, porta a audit più rapidi e accurati, secondo l'articolo.
Il pezzo esamina poi le opzioni di reporting che Microsoft già fornisce e ne descrive i limiti. SharePoint Advanced Management può produrre un report globale sui link di condivisione, ma mostra solo quali siti hanno avuto il maggior numero di nuovi link creati nei precedenti 28 giorni. Da solo, afferma l'articolo, quel dato manca del contesto necessario per trarre una conclusione utile, perché un numero elevato di nuovi link potrebbe indicare un uso improprio o potrebbe semplicemente riflettere un progetto legittimo con coinvolgimento esterno, come l'onboarding di un nuovo fornitore. Separatamente, i report di condivisione a livello di sito possono produrre una tabella CSV, cioè valori separati da virgola, una tabella di testo semplice che si apre in un programma di fogli di calcolo, elencando ogni file condiviso all'interno di un sito insieme a tutti coloro che vi hanno accesso. Eseguire quel report su ogni sito SharePoint e account OneDrive di un'organizzazione è descritto come incredibilmente dispendioso in termini di tempo, e altrettanto lo è setacciare i risultati a mano per individuare condivisioni problematiche. In entrambi i casi, conclude l'articolo di tenfold, gran parte del lavoro resta all'amministratore, che si tratti di ricomporre i report a livello di sito in un quadro coerente o di indagare un picco nell'attività dei link di condivisione. Ciò che l'articolo dice mancare è una dashboard centrale per la governance degli accessi che mostri il quadro completo e permetta a un amministratore di ingrandire o ridurre secondo necessità.
È in questa lacuna che tenfold posiziona il proprio prodotto. L'articolo afferma che tenfold offre strumenti di reporting per i file condivisi su Teams, OneDrive e SharePoint, come parte di quella che chiama una suite no-code di identity and access governance con plugin pronti all'uso per ambienti Microsoft cloud e on-premises. Evidenzia due funzionalità. La prima è una ripartizione centrale di tutti i contenuti condivisi che combina approfondimenti di alto livello con dettagli a livello di oggetto, con filtri per app, utente o sito, e con icone che segnalano casi notevoli come file condivisi al di fuori del proprio team o canale. La seconda è un processo di revisione degli accessi in cui i proprietari dei dati sono invitati a controllare e confermare chi ha accesso ai file che hanno condiviso. Ogni revisore riceve una dashboard personalizzata degli elementi condivisi e delle persone che attualmente detengono l'accesso, così che l'accesso possa essere confermato o revocato, il che, secondo l'articolo, rende più facile delegare le revisioni anche a utenti in ruoli non IT.
È importante essere chiari su cosa sia questo. Il testo è contenuto sponsorizzato, prodotto da tenfold Software e pubblicato da BleepingComputer, e descrive il prodotto del fornitore con le parole del fornitore stesso. La fonte non contiene test indipendenti, né benchmark, né prezzi, né casi di studio di clienti, né confronti con altre piattaforme, e non abbiamo valutato noi stessi lo strumento. Il rischio sottostante che descrive, tuttavia, si applica qualunque software un'organizzazione utilizzi. I link condivisi e le appartenenze ai canali si accumulano silenziosamente, vengono raramente revisionati, e la persona che sa se l'accesso è ancora giustificato è di solito la persona che lo ha concesso. Una semplice routine di revisione, eseguita regolarmente e rivolta ai proprietari dei file anziché solo all'IT, affronta lo stesso problema senza alcun acquisto. Per i team che desiderano un aiuto esterno per stringere chi può raggiungere i file condivisi e come tale accesso viene concesso, AEU-I fornisce servizi IT, infrastrutturali e di consulenza security first, e la sua pagina dei servizi illustra cosa comprende.