
Rishikimet e aksesit në Microsoft 365 të nevojshme ndërsa ndarja në cloud rritet
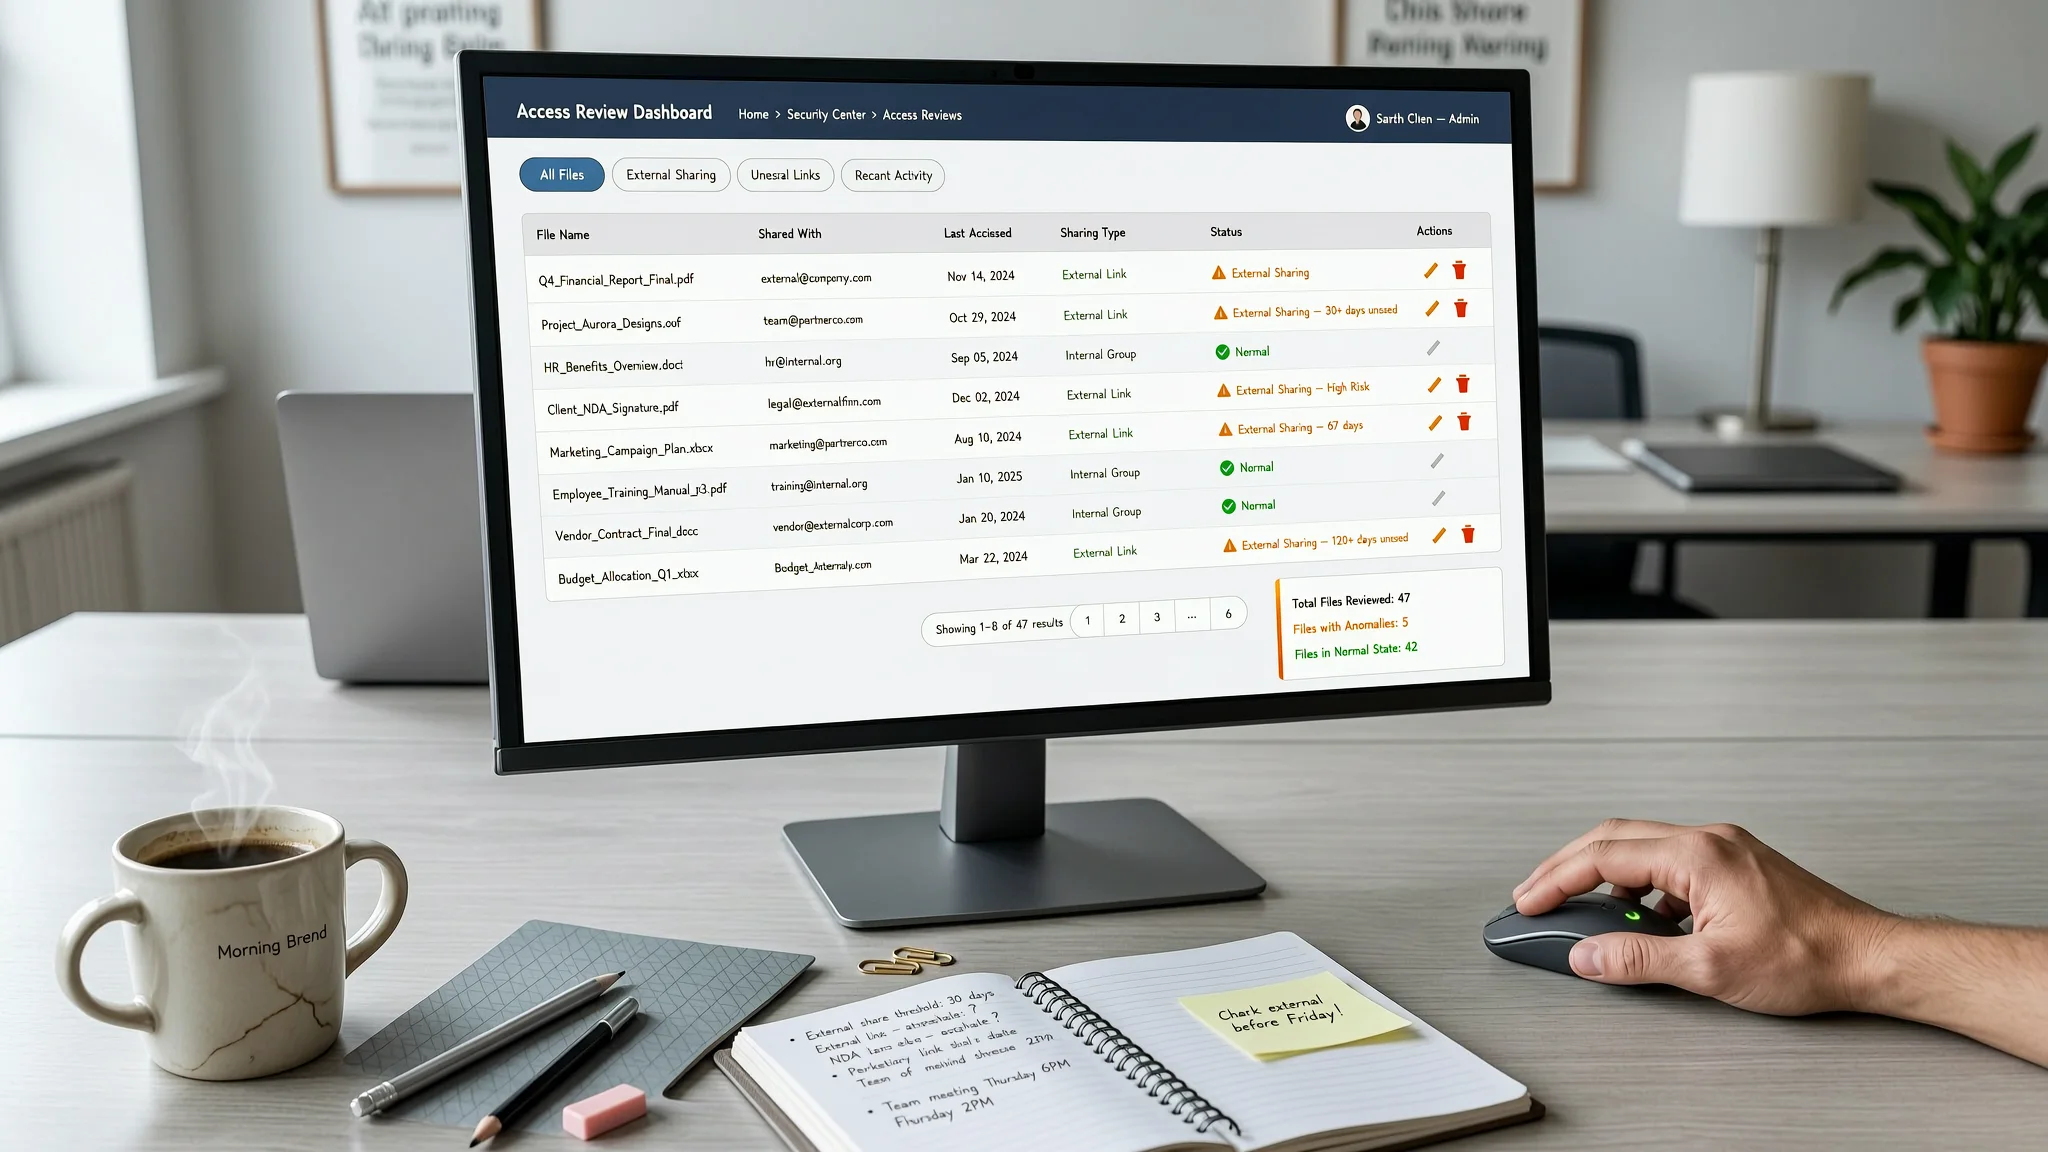
Rishikimet e aksesit në Microsoft 365 janë pjesa që mungon në shumë organizata që ndajnë skedarë përmes Teams, SharePoint dhe OneDrive, sipas një artikulli të sponsorizuar të publikuar në BleepingComputer më 18 shtator 2026 dhe të shkruar nga tenfold Software, një shitës që shet produkte për qeverisjen e identitetit dhe aksesit. Microsoft 365 është paketa e shërbimeve të punës që përfshin Teams për bisedë dhe kanale, SharePoint për faqet e ekipeve dhe bibliotekat e dokumenteve, dhe OneDrive për ruajtjen individuale të skedarëve. Artikulli i tenfold përshkruan se sa lehtë lëvizin skedarët përmes këtyre shërbimeve dhe se si kjo lehtësi krijon një problem sigurie. Stafi hedh dokumente në biseda një me një. Tabelat qëndrojnë në kanalet e Teams në mënyrë që të gjithë të shohin shifrat më të fundit. Dosjet e projekteve ngarkohen në SharePoint dhe dërgohen lidhje ftese. Artikulli argumenton se ndërsa kjo lloj ndarjeje është rritur, dukshmëria mbi atë se kush ka akses ka mbetur edhe më shumë prapa, dhe se shumë organizata nuk e dinë më se kush është në gjendje të hapë skedarët e tyre të ndjeshëm.
Pjesa e sponsorizuar i referohet një sondazhi nga Wire në të cilin 61 për qind e drejtuesve të sigurisë raportuan se aksesi në skedarët e ndarë shpesh mbetet aktiv më gjatë se sa synohej, dhe në të cilin më shumë se një e treta thanë se kanë vështirësi edhe për të identifikuar se kush ka akses në skedarët e ndjeshëm të ndarë. Këto shifra vijnë nga artikulli i tenfold, jo nga ndonjë test i yni, dhe teksti burimor nuk përshkruan metodologjinë e sondazhit, madhësinë e kampionit ose se si u zgjodhën të anketuarit. Megjithatë, ia vlen t'i vëmë re, sepse përputhen me një model që shumë ekipe IT do ta njohin: ndarja është e lehtë për t'u nisur dhe e vështirë për t'u ndjekur.
Një arsye pse problemi është i vështirë për t'u vlerësuar, shpjegon artikulli, është se ndarja drejtohet nga konteksti. Një punonjës ndan një skedar me një qëllim të caktuar në mendje, qoftë koordinimi me një koleg ose marrja e miratimit të një klienti për një model dizajni. Vështirësia është se aksesi i ndarë shpesh i mbijeton ose i tejkalon atij qëllimi fillestar. Një freelancer mund të hiqet nga një projekt, por nuk hiqet kurrë nga dosja e projektit në SharePoint. Anëtarët e ekipit mund të ftojnë përdorues të rinj në një kanal Teams pa kuptuar se anëtarësimi në kanal gjithashtu jep akses në çdo skedar të ruajtur brenda atij kanali. Për shkak se arsyet e ndarjes janë kaq specifike dhe kaq lokale, artikulli i tenfold argumenton se mënyra e vetme e besueshme për të ditur nëse aksesi është ende i nevojshëm është të pyesësh personin që e dha atë në radhë të parë. Kjo është ajo që është një rishikim i aksesit: një kontroll periodik në të cilin pronarët e skedarëve, dosjeve ose kanaleve konfirmojnë se kush duhet të jetë ende në gjendje t'i shohë ato. Përfshirja e këtyre pronarëve në proces, në vend që t'ia lëshë tërësisht një ekipi qendror IT, çon në auditime më të shpejta dhe më të sakta, sipas artikullit.
Pjesa më pas shqyrton opsionet e raportimit që Microsoft tashmë ofron dhe përshkruan kufizimet e tyre. SharePoint Advanced Management mund të prodhojë një raport global mbi lidhjet e ndarjes, por tregon vetëm se cilat sajte kishin më shumë lidhje të reja të krijuara në 28 ditët e mëparshme. Më vete, thotë artikulli, kjo shifër i mungon konteksti i nevojshëm për të nxjerrë një përfundim të dobishëm, sepse një numër i lartë lidhjesh të reja mund të tregojë keqpërdorim ose thjesht mund të pasqyrojë një projekt legjitim me përfshirje të jashtme, siç është futja e një furnizuesi të ri. Veçmas, raportet e ndarjes në nivel sajti mund të prodhojnë një tabelë CSV, që do të thotë vlera të ndara me presje, një tabelë teksti e thjeshtë që hapet në një program spreadsheet, duke listuar çdo skedar të ndarë brenda një sajti së bashku me të gjithë ata që kanë akses në të. Ekzekutimi i atij raporti në çdo sajt SharePoint dhe llogari OneDrive në një organizatë përshkruhet si tepër kohëpërdorues, dhe po ashtu është shqyrtimi i rezultateve me dorë për të zbuluar ndarje problematike. Në të dyja rastet, përfundon artikulli i tenfold, pjesa më e madhe e punës mbetet me administratorin, qoftë kjo bashkimi i raporteve në nivel sajti në një pamje koherente ose hetimi i një rritjeje të aktivitetit të lidhjeve të ndarjes. Ajo që artikulli thotë se mungon është një panel qendror për qeverisjen e aksesit që tregon të gjithë pamjen dhe lejon një administrator të zmadhojë ose zvogëlojë sipas nevojës.
Kjo boshllëk është ajo ku tenfold pozicionon produktin e vet. Artikulli deklaron se tenfold ofron mjete raportimi për skedarët e ndarë në Teams, OneDrive dhe SharePoint, si pjesë e asaj që e quan një suitë pa kod për qeverisjen e identitetit dhe aksesit me shtojca të gatshme për t'u përdorur për mjediset cloud dhe on-premises të Microsoft. Ai nxjerr në pah dy veçori. E para është një ndarje qendrore e të gjithë përmbajtjes së ndarë që kombinon njohuri të nivelit të lartë me detaje në nivel objekti, me filtra sipas aplikacionit, përdoruesit ose sajtit, dhe me ikona që shënojnë raste të dukshme si skedarët e ndarë jashtë ekipit ose kanalit të tyre. E dyta është një proces rishikimi aksesi në të cilin pronarët e të dhënave nxiten të kontrollojnë dhe konfirmojnë se kush ka akses në skedarët që kanë ndarë. Çdo rishikues merr një panel të personalizuar të artikujve të ndarë dhe personave që aktualisht kanë akses, në mënyrë që aksesi të konfirmohet ose të revokohet, gjë që artikulli thotë se e bën më të lehtë delegimin e rishikimeve edhe për përdoruesit në role jo-IT.
Është e rëndësishme të jemi të qartë se çfarë është kjo. Teksti është përmbajtje e sponsorizuar, prodhuar nga tenfold Software dhe publikuar nga BleepingComputer, dhe përshkruan produktin e vetë shitësit me fjalët e vetë shitësit. Burimi nuk përmban asnjë test të pavarur, asnjë benchmark, asnjë çmim, asnjë studim rasti klienti dhe asnjë krahasim me platforma të tjera, dhe ne nuk e kemi vlerësuar vetë mjetin. Risku themelor që përshkruan, megjithatë, zbatohet pavarësisht se çfarë softueri përdor një organizatë. Lidhjet e ndara dhe anëtarësimet në kanale grumbullohen në heshtje, ato rrallë rishikohen, dhe personi që e di nëse aksesi është ende i justifikuar është zakonisht personi që e dha atë. Një rutinë e thjeshtë rishikimi, e ekzekutuar rregullisht dhe e drejtuar nga pronarët e skedarëve në vend që vetëm nga IT, trajton të njëjtin problem pa asnjë blerje. Për ekipet që duan ndihmë të jashtme për të shtrënguar se kush mund të arrijë skedarët e ndarë dhe se si jepet ai akses, AEU-I ofron shërbime IT, infrastrukture dhe konsulence me sigurinë në radhë të parë, dhe faqja e shërbimit të tij përcakton se çfarë mbulon kjo.