
MacSync-Malware missbraucht öffentlichen iCloud-Kalender für die Verbreitung
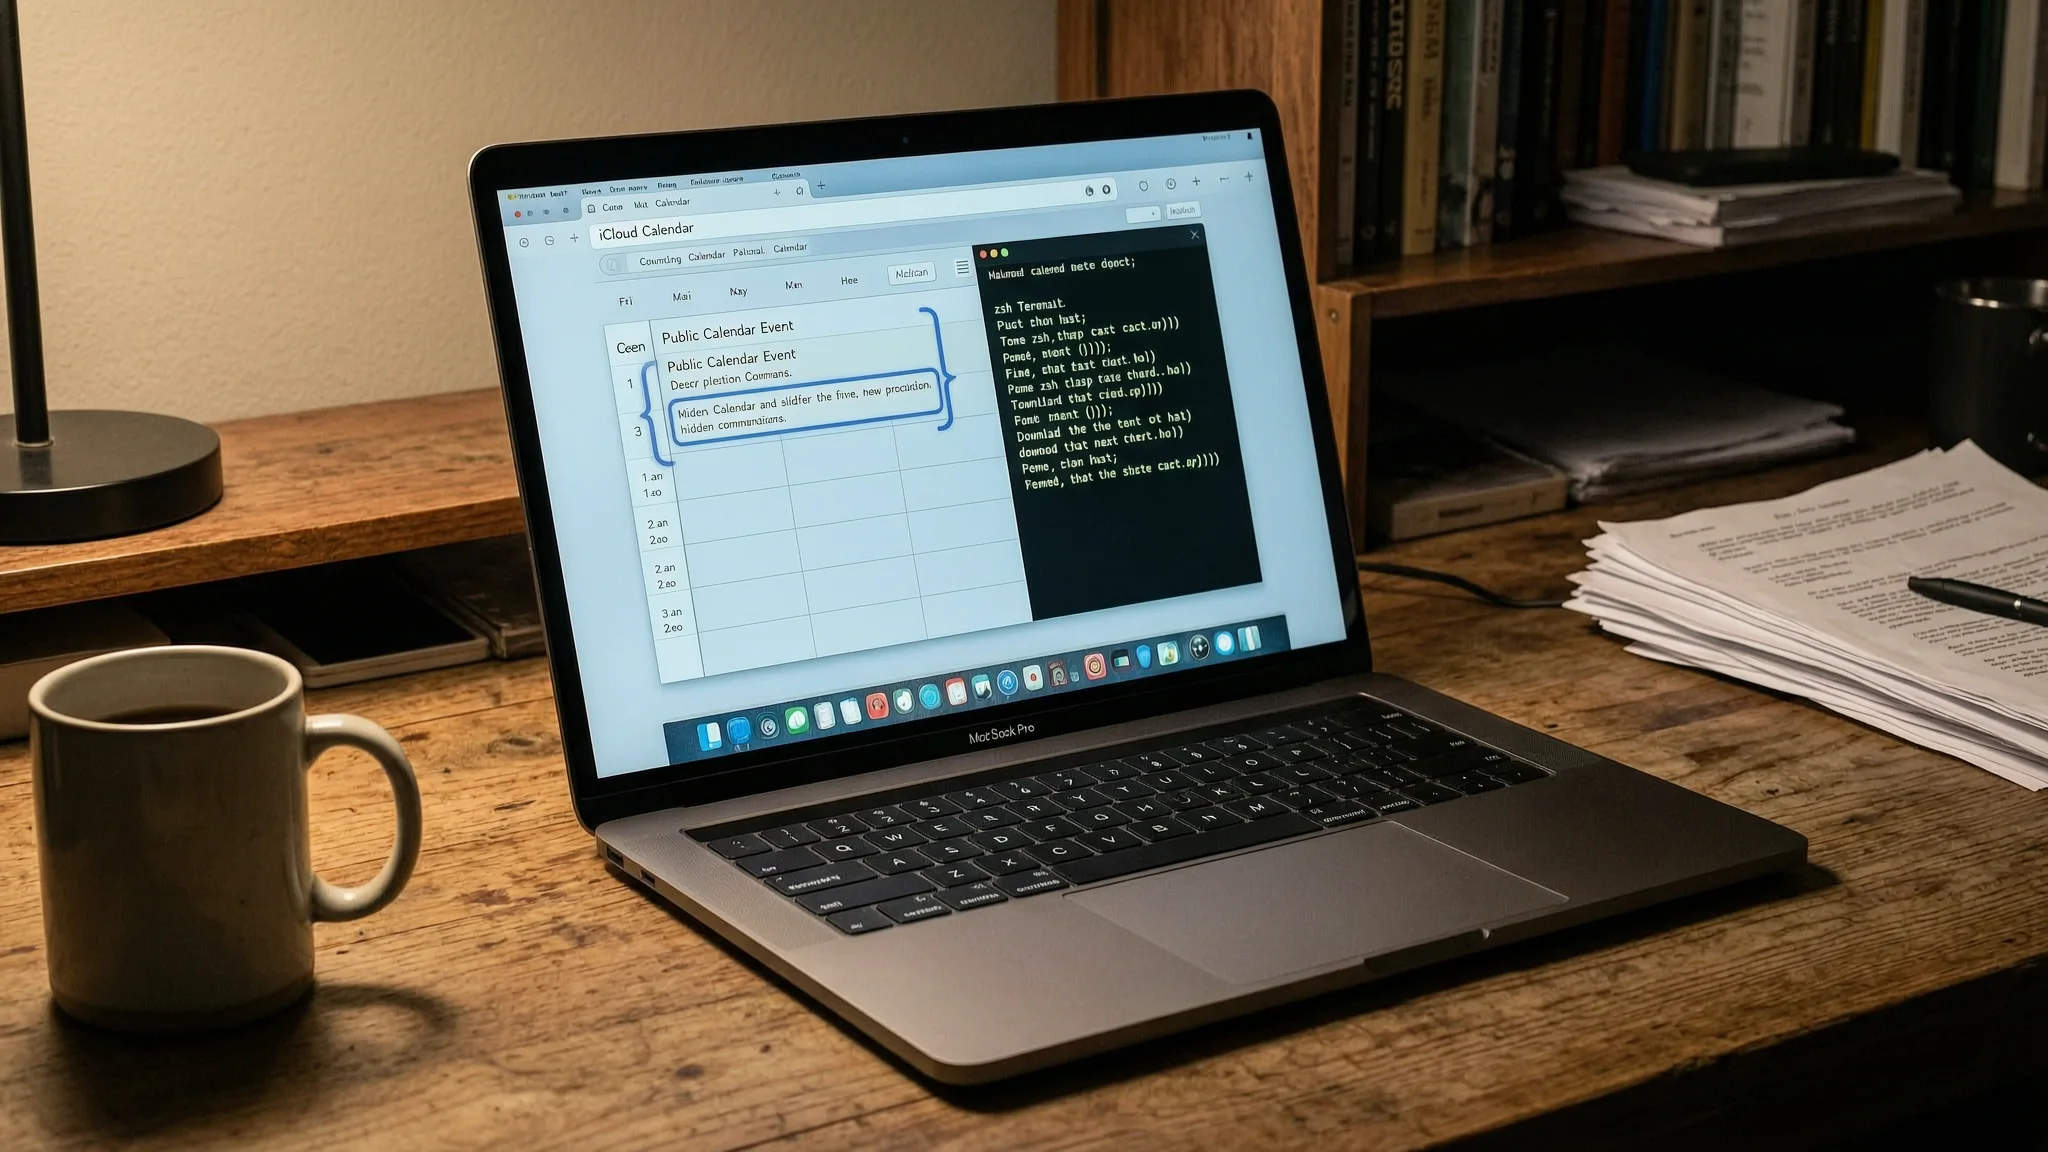
MacSync-Malware missbraucht öffentlichen iCloud-Kalender für die Verbreitung, berichten Kaspersky-Forscher. Die macOS-Info-Stealing-Malware hat eine neue Verbreitungskette angenommen, die Befehle in der Beschreibung eines öffentlichen iCloud-Kalenderereignisses versteckt. Wenn der Mac des Opfers diese Kalenderdaten verarbeitet, laden diese versteckten Befehle die nächste Malware-Stufe direkt von iCloud nach.
MacSync ist eine Swift-basierte Malware-Familie, die erstmals im April 2025 auftrat. Kaspersky merkt an, dass frühe Versionen von der AMOS-Stealer-Familie abgeleitet wurden, einer bekannten macOS-Bedrohung. Im Laufe der Zeit entwickelte sich MacSync weiter und fügte durch separate Module neue Fähigkeiten hinzu. Die Malware wurde durch Social Engineering verbreitet, einschließlich ClickFix-Angriffen, bei denen gefälschte Fehlermeldungen oder Software-Aufforderungen Benutzer dazu verleiten, schädliche Befehle auszuführen. Kürzlich wurde MacSync in ClickFix-Kampagnen beobachtet, die sich als Homebrew, ein beliebter Paketmanager für macOS, und als macOS-Festplattenplatz-Analysewerkzeug ausgaben. Der Bedrohungsakteur präsentierte die Malware auch als gefälschte Kryptowährungs-Wallet namens Toria, die eine eigene Website hatte und in sozialen Medien beworben wurde.
Das Kaspersky-Team identifizierte zwei Verbreitungsmethoden in der neuesten MacSync-Kampagne. Bei der komplexeren liest ein Downloader Befehle, die in der Beschreibung eines öffentlichen iCloud-Kalenderereignisses versteckt sind. Der Downloader speist den Kalendertext in die zsh-Shell von macOS ein, ein Kommandozeilenprogramm, in dem eingegebene Befehle ausgeführt werden. Der meiste Kalendertext erzeugt einfach Fehler, aber Befehle, die nach der DESCRIPTION-Zeile des Ereignisses platziert sind, werden ausgeführt. Diese Befehle laden ein Archiv mit den Malware-Komponenten von iCloud herunter. Das Archiv enthält ein APP-Bundle, eine gepackte Mac-Anwendung, die als Dropper fungiert, ein kleines Programm, das andere Malware installiert. Der Dropper führt dann durch weitere Stufen, bis die MacSync-Malware selbst abgerufen wird.
Das Kern-Info-Stealer-Modul bleibt gegenüber früheren Versionen weitgehend unverändert. Es zielt auf Browserverlauf, Cookies und gespeicherte Anmeldeinformationen. Es versucht auch, Daten aus Kryptowährungs-Wallet-Browsererweiterungen und -Apps, Telegram, der macOS-Keychain-Datei, System- und Geräteinformationen sowie Konfigurationsdateien für SSH, AWS, Kubernetes, Git und die Shell zu sammeln. Mit anderen Worten, es sucht nach allem, was ein Benutzer auf dem Mac gespeichert haben könnte, das für Kontoübernahme oder weiteren Netzwerkzugriff wertvoll sein könnte.
Das neue von Kaspersky beobachtete Modul ist eine Objective-C-Backdoor, ein versteckter Weg für einen Angreifer, einen Computer ohne Wissen des Besitzers zu steuern. Sie tarnt sich als Finder, der Standard-Dateimanager auf macOS. Ihr Installer stellt Persistenz durch einen LaunchAgent, einen macOS-Mechanismus zum automatischen Starten von Programmen, Änderungen an der .zshrc-Konfigurationsdatei und globale Git-Hooks her, bei denen es sich um Skripte handelt, die automatisch während Git-Operationen ausgeführt werden. Er beendet auch macOS-Benachrichtigungsprozesse, damit der Benutzer keine Warnungen über die Infektion erhält.
Die Backdoor kann mehrere Aktionen ausführen. Sie kann AppleScript ausführen, eine in macOS integrierte Skriptsprache, die vom Command-and-Control-(C2)-Server des Angreifers bereitgestellt wird, dem Computer, der zum Senden von Anweisungen an infizierte Geräte verwendet wird. Sie kann eine Browsererweiterung bereitstellen oder eine installierte Ledger-Wallet-Anwendung durch eine vom C2-Server bereitgestellte Version ersetzen. Sie kann zusätzliche Systeminformationen und Dateien sammeln und auf den C2-Server hochladen. Sie kann auch ihre Persistenz überprüfen und wiederherstellen, damit sie nach einem Neustart wieder startet. Kaspersky schloss den Zweck dieser Befehle aus ihren Namen und Statusmeldungen, da die Forscher nicht den AppleScript-Code hatten, den die Befehle ausführen würden.
Die Forscher identifizierten auch einen 'Mystery'-Befehl namens live_browser. Er lädt eine Komponente namens sn_relay herunter und führt sie aus, aber Kaspersky konnte nicht feststellen, was sn_relay tut.
Da die Verbreitungskette darauf beruht, dass Benutzer Befehle ausführen, die sie online finden, oder Dateien aus nicht vertrauenswürdigen Quellen öffnen, rät Kaspersky macOS-Benutzern, keine Befehle auszuführen, die sie online finden, das Herunterladen von DMG-Dateien von verdächtigen Websites zu vermeiden und Aufforderungen zur Eingabe des Admin-Passworts mit Vorsicht zu behandeln. Eine DMG ist Apples Disk-Image-Format, das häufig zur Verteilung von Mac-Software verwendet wird. Diese Schritte sind besonders wichtig für Personen, die Websites oder Cloud-Dienste von einem Mac aus verwalten, da gestohlene SSH-, AWS-, Git- oder Hosting-Anmeldeinformationen schnell zu einer Website-Kompromittierung führen können. Für Unternehmen, die macOS-Endpunkte neben Web-Infrastruktur betreiben, können die sicherheitsorientierten IT- und Beratungsdienste von AEU-I helfen, Endpunktschutz und Umgang mit Anmeldeinformationen zu überprüfen, bevor eine Infektion auf Geräteebene zu einer größeren Kompromittierung wird.