
Malware-i Android RatHat përdor Gemini AI për të renditur bilancin bankar të viktimave
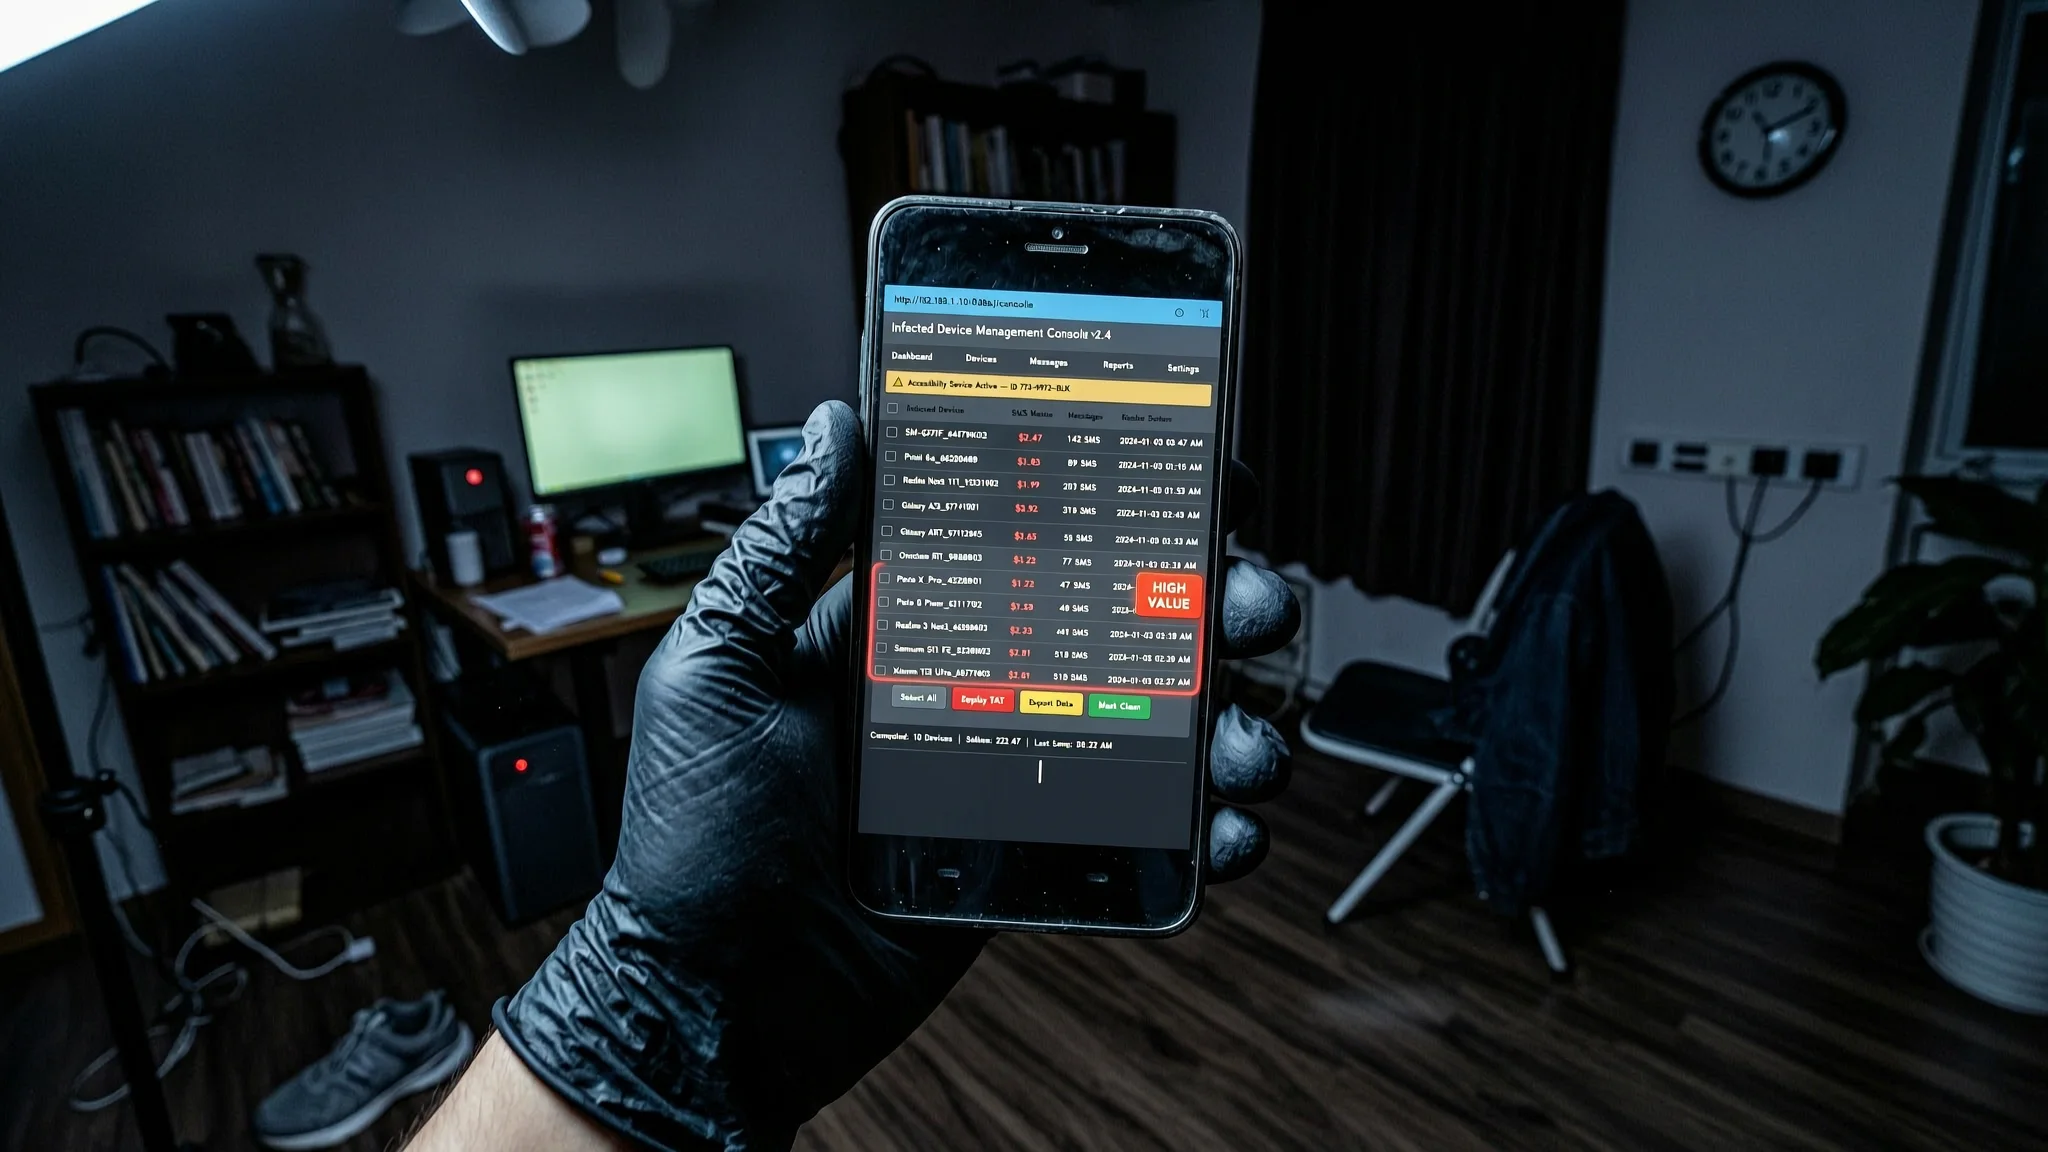
Konsola e trojanit bankar RatHat përdor Google Gemini për të vlerësuar bilancet bankare të viktimave nga mesazhet SMS, duke i grupuar telefonat sipas vlerës për sulme të shënjestruara.
Trojan bankar i njohur si RatHat tani përdor modelin e inteligjencës artificiale Gemini të Google për të renditur telefonat e infektuar sipas vlerës së mundshme të parave që përmbajnë, sipas një kërkimi të ri nga kompania e sigurisë Cleafy. Konsola web e malware-it, e përdorur nga operatorët e tij për të menaxhuar viktimat, analizon mesazhet e vjedhura SMS me Gemini për të vlerësuar gjendjen bankare të secilit telefon dhe pastaj i grupon në nivele me vlerë të lartë dhe të mesme, duke i lejuar sulmuesit të përqendrojnë përpjekjet aty ku pagesat janë më të mëdha.
Cleafy gjurmoi gati 100 vendosje të konsolës RatHat që nga prilli 2026 dhe kompania thotë se operacioni i përshtatet modelit malware-si-shërbim: çdo klient ekzekuton kopjen e tij të konsolës, e cila ruan gjithçka që malware mbledh nga telefonat e komprometuar, duke përfshirë mesazhe SMS dhe fjalëkalime të futura në ekrane të rreme hyrjeje që mbivendosen mbi aplikacionet reale bankare. Ndërsa versionet e mëparshme i lejonin operatorët të zgjidhnin nga disa ofrues të AI, versioni më i fundit punon vetëm me Gemini dhe i udhëzon përdoruesit të marrin një çelës API nga Google AI Studio. AI nuk përdoret për të lëvizur para, shënon Cleafy; puna e tij është "të vendosë se për cilët viktima ia vlen koha e një operatori."
Malware-i në telefonat e viktimave ka ndryshuar pak që nga fundi i vitit 2025, por konsola pas tij është ridizenjuar plotësisht. Mostrat nga fundi i vitit 2025 dhe shkurti 2026 komunikonin me një konsolë të mëparshme të quajtur Fisher. Midis prillit dhe shtatorit 2026, u shfaqën tre versione të reja, të gjitha të ndërtuara nga i njëjti kod: fillimisht një version i quajtur BlackCat Remote Control Management, pastaj Panda Workshop V5 dhe Panda Workshop V6. Përtej menaxhimit të viktimave, çdo version i konsolës shërben edhe si mjet ndërtimi. Një operator mund të montojë malware-in, ta fshehë brenda një aplikacioni që duket i padëmshëm, ta nënshkruajë dhe pastaj të publikojë paketën e përfunduar në Amazon S3 ose në një server web pa prekur fare konfigurimin e hostimit. Konsola gjithashtu mund të rindërtojë aplikacionin sipas një orari, p.sh. çdo orë, duke krijuar një skedar të ri nga i njëjti kod keqdashës për të shmangur mjetet e sigurisë që bllokojnë skedarët e njohur sipas gjurmëve të tyre unike digjitale.
RatHat arrin në telefona përmes mesazheve me tekst dhe reklamave online që çojnë në sajte shkarkimi të palëve të treta, siç raportoi Zimperium më herët këtë muaj. Pasi instalohet, aplikacioni kërkon aksesin e Aksesueshmërisë, një leje Android që lejon një aplikacion të lexojë ekranin dhe të prekë në emër të përdoruesit. Me këtë të dhënë, malware aktivizon korrigjimin pa tel, lexon kodin e çiftimit nga ekrani dhe lidhet me Android Debug Bridge (ADB) të telefonit, një mjet i integruar për zhvillues. Kjo i jep malware-it një shell, një ndërfaqe të linjës së komandës që ekzekutohet me privilegje të ngritura sistemi, jashtë kufizimeve normale të aplikacioneve të instaluara. Nga konsola, një operator mund ta aktivizojë këtë shell me një klikim të vetëm. Një buton vendosjeje nis një program të veçantë të shkruar në gjuhën e programimit Go, i cili mbetet i arritshëm përmes një tuneli të kundërt, një lidhje që telefoni e hap drejt serverit të sulmuesit. Ky çiftim me ADB ndodh automatikisht në sfond; programi Go fillon vetëm pasi operatori klikon vendos.
Ai program Go ndryshon mënyrën se si operatori mund të shikojë ekranin. Kapja e ekranit nga vetë aplikacioni përdor një veçori standarde të Android-it që shfaq një kërkesë leje dhe tregon një ikonë regjistrimi, gjë që mund të alarmojë viktimën. Programi Go në vend të kësaj përdor mjete të quajtura minicap dhe minitouch për të transmetuar ekranin dhe për të dërguar prekje pa kërkesë leje dhe pa ikonë të dukshme regjistrimi. Megjithatë, këto mjete nuk funksionojnë në Android 14 e më vonë, kështu që në ato pajisje malware kthehet në kapjen e ekranit nga vetë aplikacioni me ikonën e tij treguese. Cleafy përshkroi gjithashtu një metodë rezervë që përdor një mjet të quajtur screencap me rreth pesë korniza për sekondë, megjithëse nuk specifikoi cilat versione të Android-it mbulon kjo. E rëndësishme është që programi Go vazhdon të ekzekutohet edhe pasi viktima fshin aplikacionin keqdashës, derisa telefoni të rindizet. Zimperium zbuloi se ky program mund të riinstalojë gjithashtu aplikacionin pas heqjes dhe të riaktivizojë aksesin e Aksesueshmërisë, duke e bërë pastrimin e plotë të vështirë.
Zhvilluesit e RatHat përdorin Gemini në dy vende. Në anën e konsolës, Gemini vlerëson gjendjen e mundshme bankare të secilës viktimë dhe një operator mund të vendosë një alarm në Telegram që të ndizet kur një telefon kalon një prag të zgjedhur. Në vetë telefonin, malware përmban sekuenca të automatizuara prekjesh të dizajnuara për prodhues të caktuar telefonash, versione Android dhe gjuhë. Kur këto udhëzime të ngurta dështojnë në një pajisje të papritur, malware dërgon paraqitjen e ekranit te Gemini dhe e pyet se ku të prekë, duke thirrur shërbimin AI direkt nga telefoni me një çelës API të ruajtur në cilësimet e tij. Cleafy thotë se kjo veçori përdoret vetëm për të mbajtur funksional konfigurimin e korrigjimit pa tel. Kjo nuk është hera e parë që malware Android përdor këtë teknikë; ESET përshkroi një qasje të ngjashme në shkurt me një malware të quajtur PromptSpy që gjithashtu i dërgonte Gemini paraqitjen e ekranit dhe ndiqte udhëzimet e tij të prekjes.
Cleafy identifikoi vendosjet e konsolave duke kërkuar për titujt e tyre dallues të faqeve dhe kodin web, duke numëruar instancat e konsolave dhe jo telefonat e infektuar. Kompania shënon se numri i viktimave të tyre nuk jepet në asnjë raport. Gati gjysma e adresave IP që Cleafy vëzhgoi ndodhen në një rrjet të regjistruar në Singapor, AS4907. Konsolet zakonisht përdorin adresa web që fillojnë me "admin." dhe, për versionin më të fundit, "adminapi." në domene të lira të nivelit të lartë si .best, .beer dhe .top. Pasi programi Go është aktiv, skedarët minicap dhe minitouch ndodhen në direktorinë /data/local/tmp në telefon me emrat e tyre realë, ku një skanim sigurie mund t'i zbulojë. Cleafy këshillon që mjetet e monitorimit të pajisjeve duhet të shikojnë se çfarë ekzekutohet si përdoruesi shell, i identifikuar nga ID-ja e përdoruesit Unix (UID) 2000, për të kapur këtë dhe kërcënime të ngjashme.
Monitorimi i trafikut të rrjetit për domene si ato të listuara—diçka me të cilën një shërbim DNS i fokusuar në privatësi si AEU DNS mund të ndihmojë—u jep pronarëve të sajteve një shtresë mbrojtjeje kundër malware-it të fshehtë telefonik që përndryshe kalon pa u vënë re. Treguesit përfshijnë serverë komandimi dhe kontrolli në admin.chunhuating[.]best, admin.xiongmaocs[.]pics dhe 8.231.120[.]246, si dhe lidhje shkarkimi në dramaspoolcoa[.]com dhe rathat[.]me, të gjitha këto mund të bllokohen në nivel rrjeti për të ndërprerë komunikimin e malware-it.
Si të Mbroheni
- Instaloni aplikacione vetëm nga Google Play Store zyrtar, jo nga lidhjet në mesazhe me tekst ose sajte të palëve të treta.
- Mbani të përditësuar sistemin operativ të telefonit tuaj, pasi versionet më të reja të Android bllokojnë disa nga truket e fshehta të regjistrimit të ekranit të malware-it.
- Hapni cilësimet e aksesueshmërisë së telefonit tuaj dhe hiqni lejet për çdo aplikacion që nuk e njihni; ky malware shpërdoron atë akses për të kontrolluar ekranin.
- Nëse një dritare kërcyese ju kërkon të lejoni korrigjimin pa tel dhe nuk e keni aktivizuar vetë, refuzojeni menjëherë dhe kryeni një skanim sigurie duke përdorur një aplikacion të besuar.
- Rinisni telefonin tuaj rregullisht—kjo ndalon përkohësisht programin e fshehur në sfond të malware-it derisa telefoni të shfrytëzohet përsëri.
- Përdorni një aplikacion sigurie që mund të monitorojë se cilat programe ekzekutohen me privilegje të ngritura në pajisjen tuaj; malware fshihet duke u ekzekutuar si përdoruesi 'shell'.
Termat e Shpjeguar
- ADB Android Debug Bridge, një mjet i integruar Android që u lejon zhvilluesve të kontrollojnë një telefon nga një kompjuter; malware shpërdoron atë për të marrë kontrollin e plotë të pajisjes.
- API key Një kod sekret që lejon një program të identifikohet tek një shërbim online; malware ruan një çelës API të Google Gemini për t'i kërkuar ndihmë AI-së në telefonat e infektuar.
- shell user Një llogari e veçantë sistemi në një pajisje me privilegje të ngritura; malware ekzekutohet si ky përdorues për të anashkaluar kufizimet normale të aplikacioneve.
- minicap/minitouch Programe të vogla që mund të transmetojnë në heshtje ekranin e një telefoni dhe të injektojnë prekje pa shfaqur një ikonë regjistrimi, të përdorura këtu për të spiunuar pa alarmuar viktimën.
- C2 Komandim dhe kontroll, serveri që një sulmues përdor për të dërguar udhëzime te malware dhe për të marrë të dhëna të vjedhura.
- MD5 Një gjurmë digjitale e një skedari, e përdorur për të identifikuar në mënyrë unike një mostër të caktuar malware.