
Il malware Android RatHat utilizza l'IA Gemini per classificare il saldo bancario delle vittime
La console del trojan bancario RatHat utilizza Google Gemini per stimare i saldi bancari delle vittime dagli SMS, raggruppando i telefoni per valore per attacchi mirati.
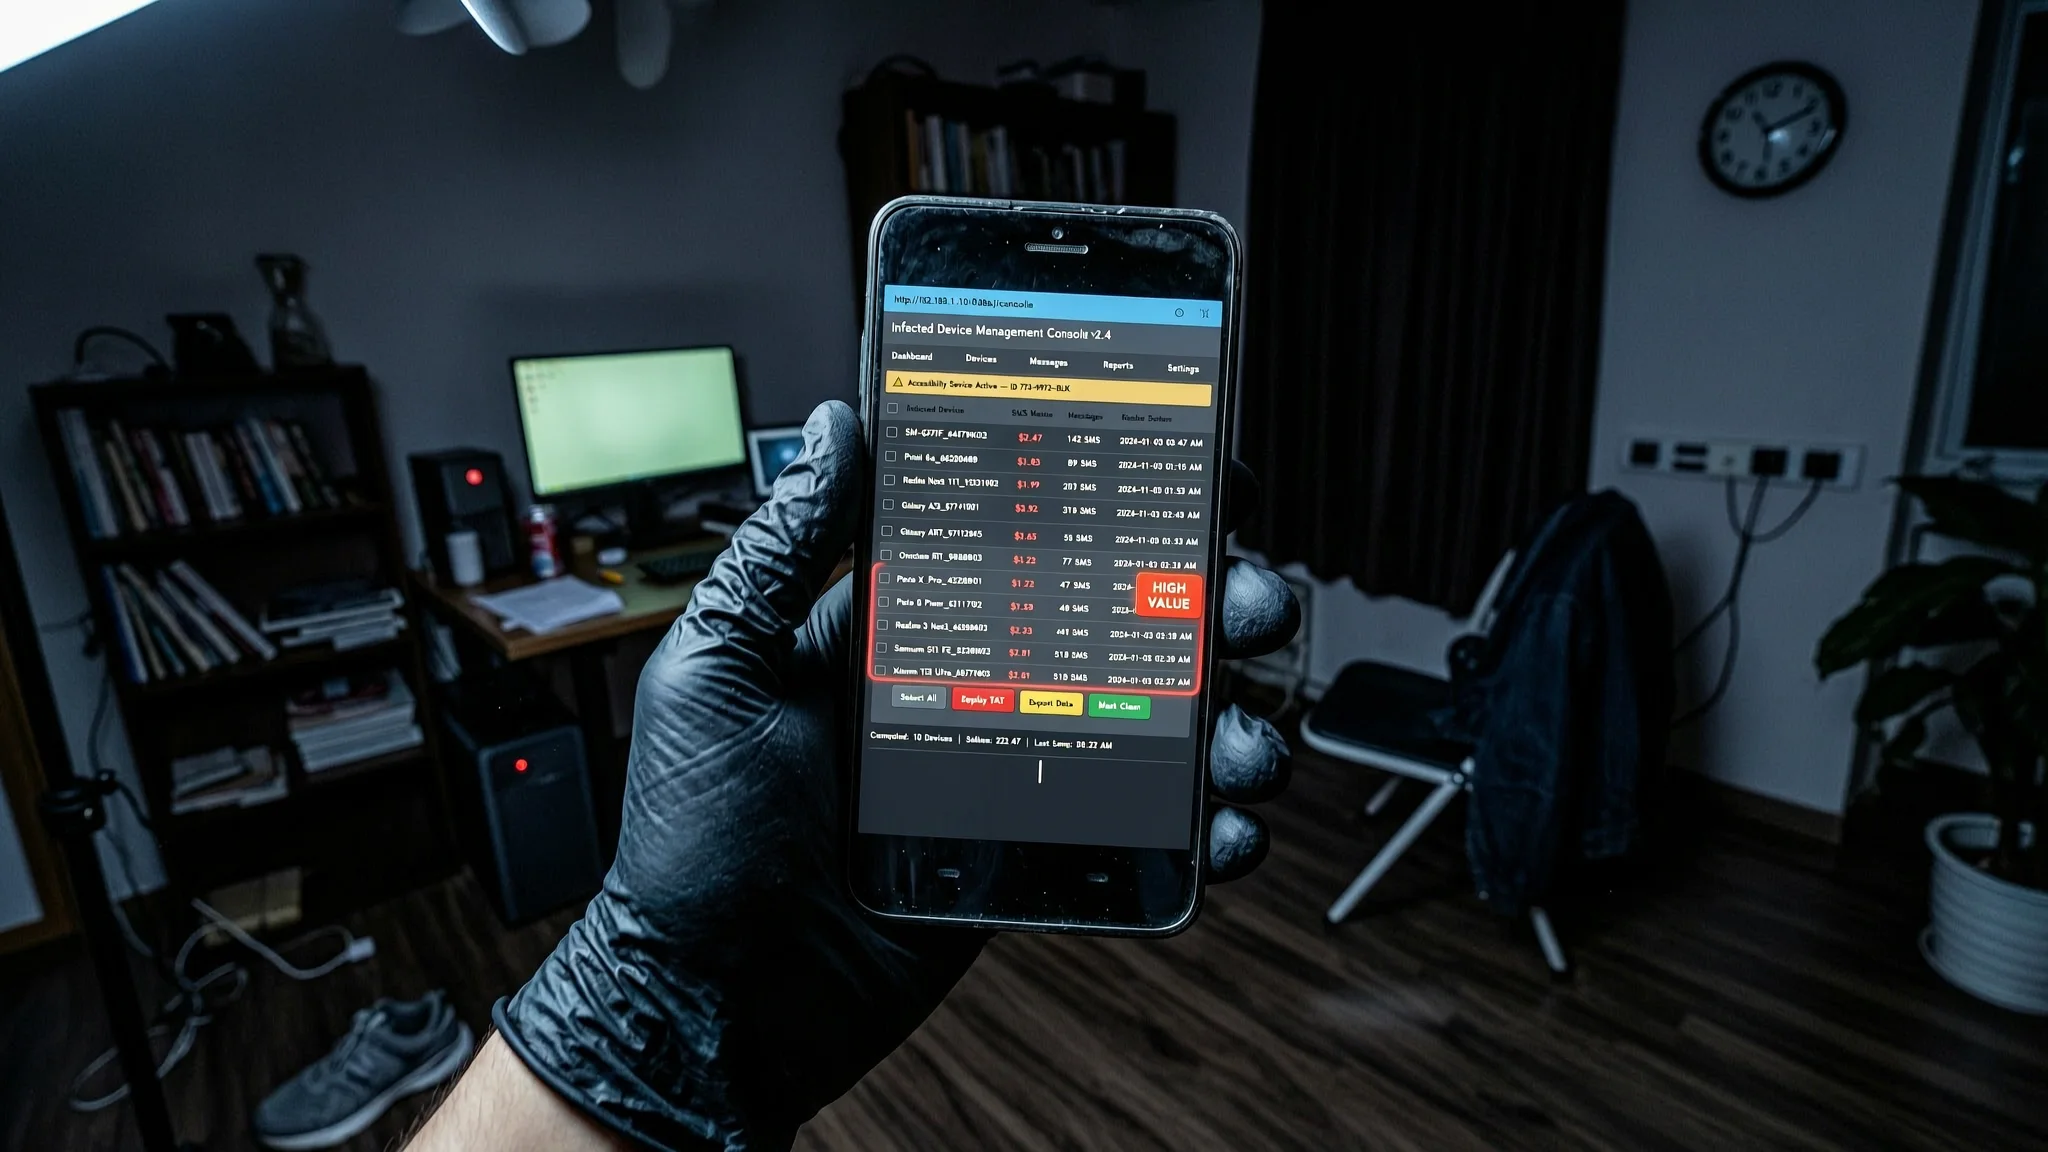
Il trojan bancario Android noto come RatHat ora impiega il modello di intelligenza artificiale Gemini di Google per ordinare i telefoni infetti in base a quanto denaro probabilmente contengono, secondo una nuova ricerca della società di sicurezza Cleafy. La console web del malware, utilizzata dai suoi operatori per gestire le vittime, analizza i messaggi di testo rubati con Gemini per stimare il saldo bancario di ciascun telefono e poi li raggruppa in fasce di alto e medio valore, consentendo agli aggressori di concentrare gli sforzi dove i guadagni sono maggiori.
Cleafy ha tracciato quasi 100 implementazioni della console RatHat dall'aprile 2026 e l'azienda afferma che l'operazione segue un modello malware-as-a-service: ogni cliente esegue la propria copia della console, che archivia tutto ciò che il malware raccoglie dai telefoni compromessi, inclusi messaggi SMS e password inserite in schermate di accesso false che si sovrappongono alle vere app bancarie. Mentre le versioni precedenti permettevano agli operatori di scegliere tra diversi fornitori di IA, l'ultima release funziona solo con Gemini e indirizza gli utenti a ottenere una chiave API da Google AI Studio. L'IA non viene utilizzata per spostare denaro, osserva Cleafy; il suo compito è "decidere quali vittime meritano il tempo di un operatore".
Il malware sui telefoni delle vittime è cambiato poco dalla fine del 2025, ma la console che lo gestisce è stata completamente rinnovata. Campioni della fine del 2025 e del febbraio 2026 comunicavano con una console precedente chiamata Fisher. Tra aprile e settembre 2026 sono apparse tre nuove versioni, tutte costruite dallo stesso codice: prima una versione denominata BlackCat Remote Control Management, poi Panda Workshop V5 e Panda Workshop V6. Oltre a gestire le vittime, ogni versione della console funge anche da strumento di creazione. Un operatore può assemblare il malware, nasconderlo all'interno di un'app apparentemente innocua, firmarlo e poi pubblicare il pacchetto finito su Amazon S3 o su un server web senza mai toccare la configurazione dell'hosting. La console può anche ricostruire l'app a intervalli programmati, ad esempio ogni ora, creando un nuovo file dallo stesso codice dannoso per eludere gli strumenti di sicurezza che bloccano i file noti in base alle loro impronte digitali univoche.
RatHat raggiunge i telefoni tramite messaggi di testo e annunci online che conducono a siti di download di terze parti, come riportato da Zimperium all'inizio di questo mese. Una volta installata, l'app richiede l'accesso ai servizi di accessibilità, un permesso Android che consente a un'app di leggere lo schermo e toccare al posto dell'utente. Con questo permesso concesso, il malware abilita il debug wireless, legge il codice di abbinamento dallo schermo e si connette al telefono tramite Android Debug Bridge (ADB), uno strumento di sviluppo integrato. Questo fornisce al malware una shell, un'interfaccia a riga di comando che viene eseguita con privilegi di sistema elevati, al di fuori delle normali restrizioni delle app installate. Dalla console, un operatore può attivare questa shell con un solo clic. Un pulsante di distribuzione avvia un programma separato scritto nel linguaggio di programmazione Go, che rimane raggiungibile attraverso un tunnel inverso, una connessione che il telefono apre verso l'esterno al server dell'aggressore. Questo abbinamento con ADB avviene automaticamente in background; il programma Go si avvia solo dopo che l'operatore fa clic su distribuisci.
Quel programma Go cambia il modo in cui l'operatore può osservare lo schermo. L'acquisizione dello schermo dell'app stessa utilizza una funzione Android standard che mostra una richiesta di autorizzazione e un'icona di registrazione, che potrebbe allertare la vittima. Il programma Go utilizza invece strumenti chiamati minicap e minitouch per trasmettere lo schermo e inviare tocchi senza richiesta di autorizzazione e senza icona di registrazione visibile. Tuttavia, questi strumenti non funzionano su Android 14 e versioni successive, quindi su quei dispositivi il malware ricade sull'acquisizione dello schermo propria dell'app con la sua icona rivelatrice. Cleafy ha anche descritto un metodo di backup che utilizza uno strumento chiamato screencap a circa cinque fotogrammi al secondo, anche se non ha specificato quali versioni Android siano coperte. È importante notare che il programma Go continua a funzionare anche dopo che la vittima ha eliminato l'app dannosa, fino al riavvio del telefono. Zimperium ha scoperto che questo programma può anche reinstallare l'app dopo la rimozione e riattivare l'accesso ai servizi di accessibilità, rendendo difficile una pulizia completa.
Gli sviluppatori di RatHat utilizzano Gemini in due punti. Sul lato console, Gemini assegna un punteggio al probabile saldo bancario di ciascuna vittima e un operatore può impostare un avviso Telegram che si attivi quando un telefono supera una determinata soglia. Sul telefono stesso, il malware contiene sequenze di tocchi automatizzati progettate per specifici produttori di telefoni, versioni Android e lingue. Quando queste istruzioni predefinite falliscono su un dispositivo inaspettato, il malware invia il layout dello schermo a Gemini e gli chiede dove toccare, chiamando il servizio di IA direttamente dal telefono con una chiave API memorizzata nelle proprie impostazioni. Cleafy afferma che questa funzione viene utilizzata solo per mantenere attiva la configurazione del debug wireless. Non è la prima volta che un malware Android utilizza questa tecnica; ESET ha descritto un approccio simile a febbraio con un malware chiamato PromptSpy che inviava anch'esso il layout dello schermo a Gemini e ne seguiva le istruzioni di tocco.
Cleafy ha identificato le implementazioni della console cercando i loro titoli di pagina distintivi e il codice web, contando le istanze della console piuttosto che i telefoni infetti. L'azienda osserva che il numero delle vittime non è fornito in nessuno dei due report. Quasi la metà degli indirizzi IP osservati da Cleafy si trova su una rete registrata a Singapore, AS4907. Le console utilizzano in genere indirizzi web che iniziano con "admin." e, per l'ultima versione, con "adminapi." su domini di primo livello economici come .best, .beer e .top. Una volta che il programma Go è attivo, i file minicap e minitouch si trovano nella directory /data/local/tmp del telefono con i loro nomi reali, dove una scansione di sicurezza può rilevarli. Cleafy consiglia che gli strumenti di monitoraggio dei dispositivi dovrebbero sorvegliare ciò che viene eseguito come utente shell, identificato dall'ID utente Unix (UID) 2000, per individuare questa e minacce simili.
Monitorare il traffico di rete per domini come quelli elencati—cosa che un servizio DNS incentrato sulla privacy come AEU DNS può facilitare—offre ai proprietari di siti un livello di difesa contro il malware telefonico furtivo che altrimenti passerebbe inosservato. Gli indicatori includono server di comando e controllo presso admin.chunhuating[.]best, admin.xiongmaocs[.]pics e 8.231.120[.]246, nonché link di download presso dramaspoolcoa[.]com e rathat[.]me, tutti bloccabili a livello di rete per interrompere la comunicazione del malware.
Come Proteggerti
- Installa app solo dal Google Play Store ufficiale, non da link in messaggi di testo o siti web di terze parti.
- Mantieni aggiornato il sistema operativo del telefono, poiché le versioni Android più recenti bloccano alcuni dei subdoli trucchi di registrazione dello schermo del malware.
- Apri le impostazioni di accessibilità del telefono e rimuovi i permessi per qualsiasi app che non riconosci; questo malware abusa di tale accesso per controllare lo schermo.
- Se un pop-up ti chiede di consentire il debug wireless e non l'hai abilitato tu stesso, nega immediatamente ed esegui una scansione di sicurezza utilizzando un'app affidabile.
- Riavvia regolarmente il telefono: questo ferma temporaneamente il programma nascosto in background del malware fino a quando il telefono non viene sfruttato di nuovo.
- Usa un'app di sicurezza capace di monitorare quali programmi vengono eseguiti con privilegi elevati sul tuo dispositivo; il malware si nasconde eseguendosi come utente 'shell'.
I Termini Spiegati
- ADB Android Debug Bridge, uno strumento Android integrato che consente agli sviluppatori di controllare un telefono da un computer; il malware ne abusa per assumere il pieno controllo del dispositivo.
- API key Un codice segreto che permette a un programma di identificarsi presso un servizio online; il malware memorizza una chiave API di Google Gemini per chiedere aiuto all'IA sui telefoni infetti.
- shell user Un account di sistema speciale su un dispositivo con privilegi elevati; il malware viene eseguito come questo utente per aggirare le normali restrizioni delle app.
- minicap/minitouch Piccoli programmi che possono trasmettere silenziosamente lo schermo di un telefono e iniettare tocchi senza mostrare un'icona di registrazione, utilizzati qui per spiare senza allertare la vittima.
- C2 Comando e controllo, il server che un aggressore utilizza per inviare istruzioni al malware e ricevere i dati rubati.
- MD5 Un'impronta digitale di un file, utilizzata per identificare in modo univoco un campione specifico di malware.