
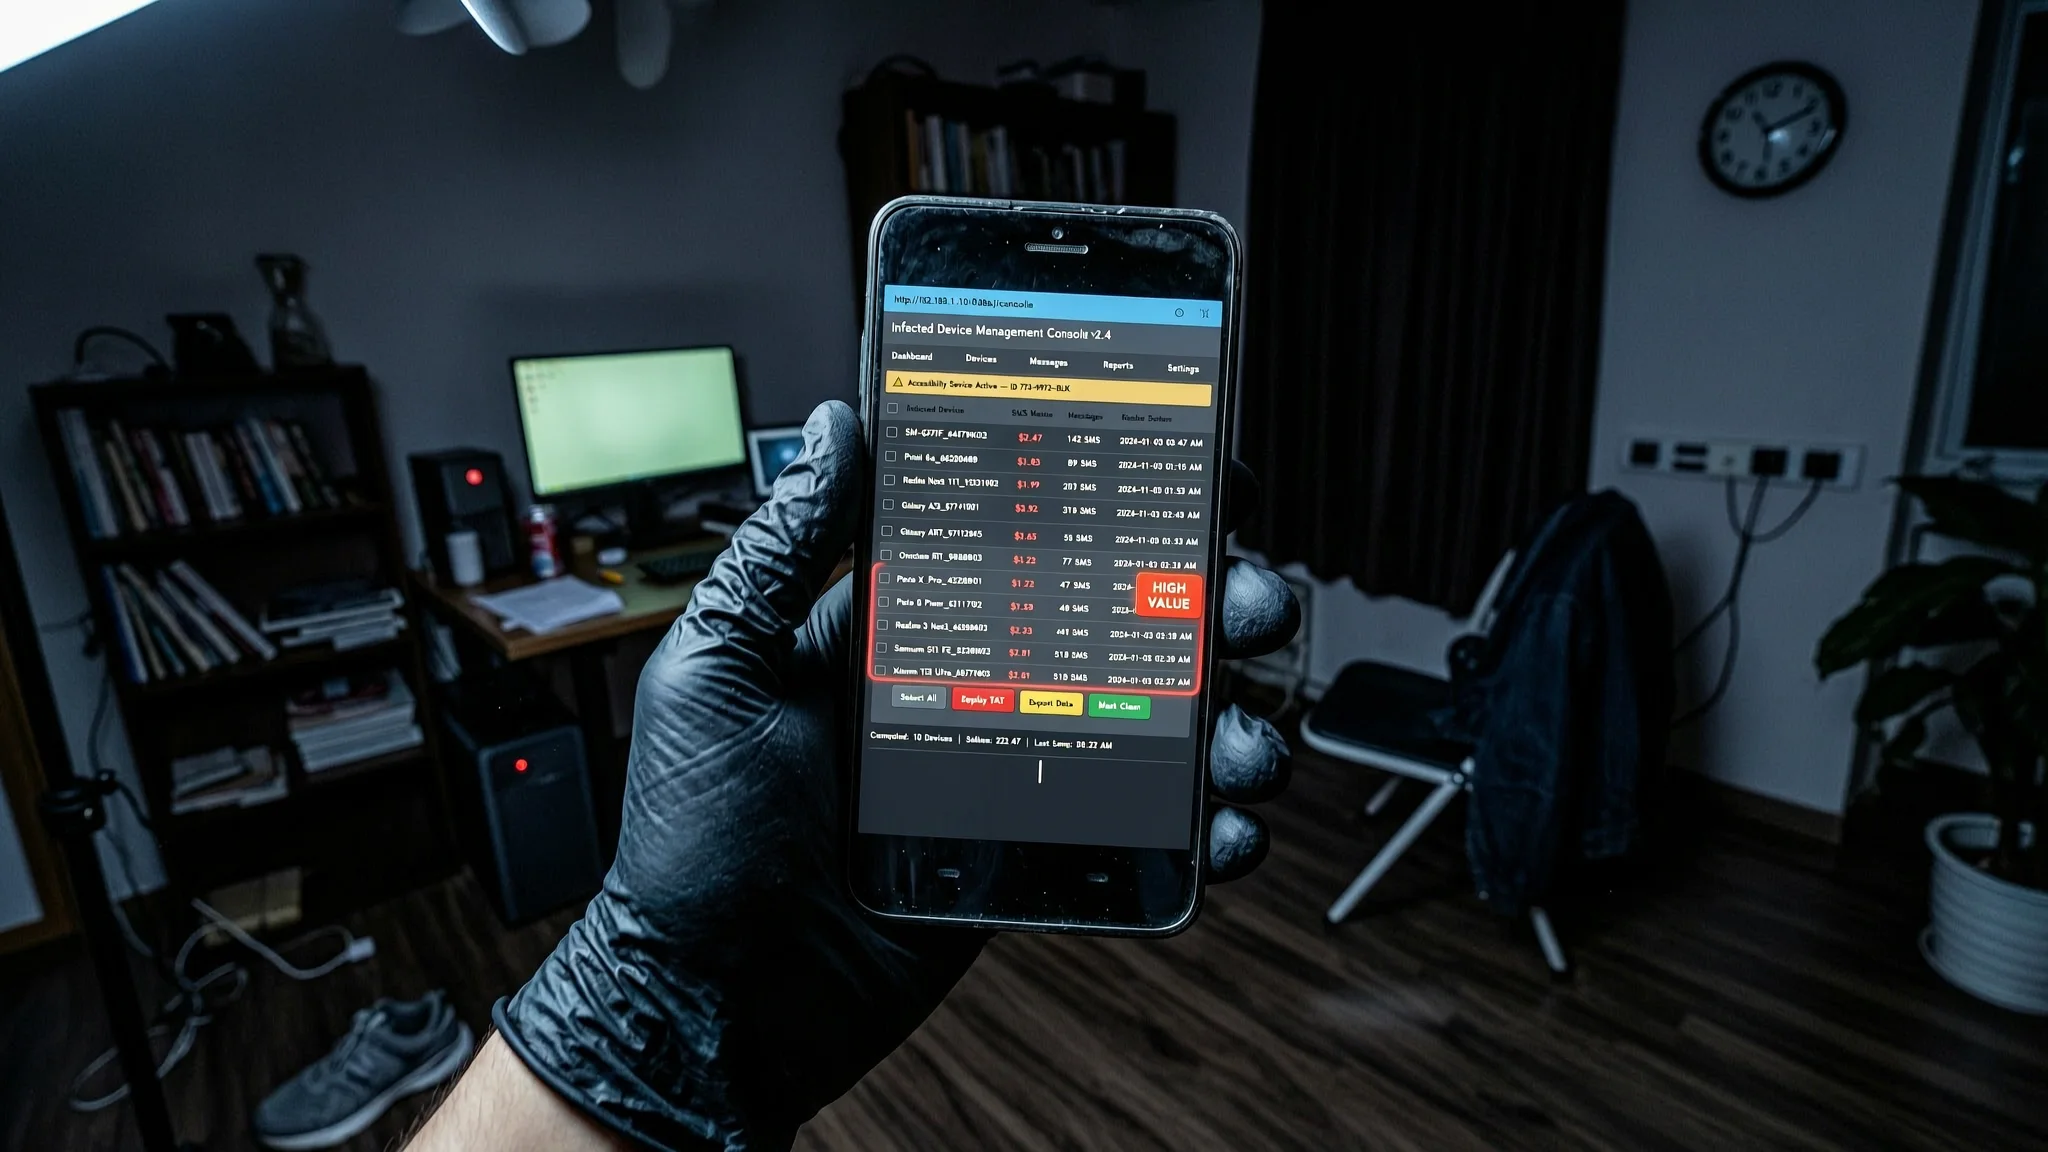
Android-Malware RatHat nutzt Gemini-KI, um Bankguthaben von Opfern zu bewerten
Die Konsole des RatHat-Banking-Trojaners nutzt Google Gemini, um anhand von SMS das Bankguthaben der Opfer zu schätzen und Handys nach Wert für gezielte Angriffe zu gruppieren.
Laut neuen Forschungen des Sicherheitsunternehmens Cleafy verwendet der als RatHat bekannte Android-Banking-Trojaner jetzt das KI-Modell Gemini von Google, um infizierte Telefone nach ihrem wahrscheinlichen Geldwert zu sortieren. Die Webkonsole der Malware, die von ihren Betreibern zur Verwaltung der Opfer genutzt wird, analysiert mit Gemini gestohlene Textnachrichten, um den Kontostand jedes Telefons zu schätzen, und gruppiert sie dann in Stufen mit hohem und mittlerem Wert, sodass die Angreifer ihre Bemühungen dort konzentrieren können, wo die größten Auszahlungen zu erwarten sind.
Cleafy hat seit April 2026 fast 100 Bereitstellungen der RatHat-Konsole zurückverfolgt und gibt an, dass die Operation einem Malware-as-a-Service-Muster folgt: Jeder Kunde betreibt seine eigene Kopie der Konsole, die alles speichert, was die Malware von kompromittierten Telefonen sammelt, einschließlich SMS-Nachrichten und Passwörtern, die in gefälschte Anmeldebildschirme eingegeben werden, die echte Banking-Apps überlagern. Während frühere Versionen den Betreibern die Wahl zwischen mehreren KI-Anbietern ließen, funktioniert die neueste Version nur mit Gemini und weist die Nutzer an, einen API-Schlüssel von Google AI Studio zu beziehen. Die KI wird nicht zum Geldtransfer eingesetzt, stellt Cleafy fest; ihre Aufgabe ist es, zu entscheiden, welche Opfer die Zeit eines Betreibers wert sind.
Die Malware auf den Telefonen der Opfer hat sich seit Ende 2025 kaum verändert, die dahinterstehende Konsole wurde jedoch komplett überarbeitet. Proben von Ende 2025 und Februar 2026 kommunizierten mit einer früheren Konsole namens Fisher. Zwischen April und September 2026 erschienen drei neue Versionen, alle auf demselben Code basierend: zunächst eine Version namens BlackCat Remote Control Management, dann Panda Workshop V5 und Panda Workshop V6. Über die Opferverwaltung hinaus dient jede Konsolenversion auch als Bauwerkzeug. Ein Betreiber kann die Malware zusammenstellen, in einer harmlos aussehenden App verstecken, signieren und das fertige Paket dann auf Amazon S3 oder einem Webserver veröffentlichen, ohne die Hosting-Einrichtung selbst anzufassen. Die Konsole kann die App auch nach Zeitplan neu erstellen, beispielsweise stündlich, und aus dem gleichen Schadcode eine neue Datei erzeugen, um Sicherheitswerkzeuge zu umgehen, die bekannte Dateien anhand ihrer eindeutigen digitalen Fingerabdrücke blockieren.
RatHat gelangt, wie Zimperium Anfang dieses Monats berichtete, über Textnachrichten und Online-Werbung auf Telefone, die zu Downloadseiten von Drittanbietern führen. Nach der Installation fordert die App Zugriff auf die Bedienungshilfen an, eine Android-Berechtigung, die es einer App erlaubt, den Bildschirm zu lesen und im Namen des Nutzers zu tippen. Sobald diese gewährt ist, aktiviert die Malware die drahtlose Fehlerbehebung, liest den Kopplungscode vom Bildschirm und verbindet sich mit der Android Debug Bridge (ADB) des Telefons, einem integrierten Entwicklerwerkzeug. Dies verschafft der Malware eine Shell, eine Befehlszeilenschnittstelle, die mit erhöhten Systemrechten außerhalb der normalen Einschränkungen installierter Apps läuft. Von der Konsole aus kann ein Betreiber diese Shell mit einem einzigen Klick aktivieren. Eine Schaltfläche zum Bereitstellen startet ein separates Programm, das in der Programmiersprache Go geschrieben ist und über einen Reverse-Tunnel erreichbar bleibt, eine Verbindung, die das Telefon nach außen zum Server des Angreifers öffnet. Diese Kopplung mit ADB erfolgt automatisch im Hintergrund; das Go-Programm startet erst, nachdem der Betreiber auf Bereitstellen klickt.
Dieses Go-Programm verändert, wie der Betreiber den Bildschirm beobachten kann. Die eigene Bildschirmaufnahme der App verwendet eine standardmäßige Android-Funktion, die eine Berechtigungsabfrage einblendet und ein Aufnahmesymbol anzeigt, was ein Opfer warnen könnte. Das Go-Programm hingegen nutzt Werkzeuge namens minicap und minitouch, um den Bildschirm zu streamen und Tippbefehle zu senden, ohne Berechtigungsabfrage und ohne sichtbares Aufnahmesymbol. Allerdings funktionieren diese Werkzeuge nicht unter Android 14 und neuer, sodass die Malware auf diesen Geräten auf die eigene Bildschirmaufnahme der App mit ihrem verräterischen Symbol zurückfällt. Cleafy beschrieb außerdem eine Ersatzmethode, die ein Werkzeug namens screencap mit etwa fünf Bildern pro Sekunde nutzt, gab jedoch nicht an, welche Android-Versionen dies abdeckt. Wichtig ist, dass das Go-Programm auch dann weiterläuft, wenn das Opfer die bösartige App löscht, bis das Telefon neu gestartet wird. Zimperium stellte fest, dass dieses Programm die App nach dem Entfernen auch wieder installieren und den Zugriff auf die Bedienungshilfen wieder einschalten kann, was eine gründliche Bereinigung erschwert.
RatHats Entwickler nutzen Gemini an zwei Stellen. Auf Konsolenseite bewertet Gemini das wahrscheinliche Bankguthaben jedes Opfers, und ein Betreiber kann eine Telegram-Benachrichtigung einrichten, die ausgelöst wird, wenn ein Telefon einen gewählten Schwellenwert überschreitet. Auf dem Telefon selbst enthält die Malware automatisierte Tippsequenzen, die für bestimmte Telefonhersteller, Android-Versionen und Sprachen entwickelt wurden. Wenn diese fest codierten Anweisungen auf einem unerwarteten Gerät versagen, sendet die Malware das Bildschirmlayout an Gemini und fragt, wohin getippt werden soll, wobei sie den KI-Dienst direkt vom Telefon aus mit einem in ihren eigenen Einstellungen gespeicherten API-Schlüssel aufruft. Cleafy gibt an, dass diese Funktion nur dazu dient, die Einrichtung der drahtlosen Fehlerbehebung am Laufen zu halten. Dies ist nicht das erste Mal, dass Android-Malware diese Technik einsetzt; ESET beschrieb im Februar einen ähnlichen Ansatz mit einer Malware namens PromptSpy, die ebenfalls das Bildschirmlayout an Gemini sendete und dessen Tippanweisungen befolgte.
Cleafy identifizierte die Konsolenbereitstellungen, indem es nach ihren markanten Seitentiteln und Webcodes suchte, und zählte dabei die Konsoleninstanzen und nicht die infizierten Telefone. Das Unternehmen weist darauf hin, dass die Zahl der Opfer in keinem der Berichte genannt wird. Nahezu die Hälfte der von Cleafy beobachteten IP-Adressen befindet sich in einem in Singapur registrierten Netzwerk, AS4907. Die Konsolen verwenden typischerweise Webadressen, die mit „admin.“ beginnen, und bei der neuesten Version mit „adminapi.“, auf billigen Top-Level-Domains wie .best, .beer und .top. Sobald das Go-Programm aktiv ist, liegen die Dateien minicap und minitouch unter ihren echten Namen im Verzeichnis /data/local/tmp auf dem Telefon, wo eine Sicherheitsprüfung sie erkennen kann. Cleafy empfiehlt, dass Geräteüberwachungswerkzeuge darauf achten sollten, was als shell user – identifiziert durch die Unix-Benutzer-ID (UID) 2000 – läuft, um diese und ähnliche Bedrohungen zu erkennen.
Die Überwachung des Netzwerkverkehrs auf Domains wie die aufgeführten – wobei ein datenschutzorientierter DNS-Dienst wie AEU DNS helfen kann – bietet Website-Betreibern eine Schutzschicht gegen heimliche Handy-Malware, die sonst unbemerkt bleibt. Zu den Indikatoren gehören Command-and-Control-Server unter admin.chunhuating[.]best, admin.xiongmaocs[.]pics und 8.231.120[.]246 sowie Download-Links unter dramaspoolcoa[.]com und rathat[.]me, die alle auf Netzwerkebene blockiert werden können, um die Kommunikation der Malware zu unterbrechen.
So schützen Sie sich
- Nur Apps aus dem offiziellen Google Play Store installieren, nicht über Links in Textnachrichten oder von Websites Dritter.
- Halten Sie das Betriebssystem Ihres Handys aktuell, da neuere Android-Versionen einige der heimlichen Bildschirmaufzeichnungstricks der Malware blockieren.
- Öffnen Sie die Bedienungshilfen-Einstellungen Ihres Handys und entziehen Sie Berechtigungen für Apps, die Sie nicht kennen; diese Malware missbraucht diesen Zugriff, um den Bildschirm zu steuern.
- Wenn ein Pop-up Sie auffordert, die drahtlose Fehlerbehebung zu erlauben, und Sie diese nicht selbst aktiviert haben, lehnen Sie es sofort ab und führen Sie einen Sicherheitsscan mit einer vertrauenswürdigen App durch.
- Starten Sie Ihr Handy regelmäßig neu – das stoppt das versteckte Hintergrundprogramm der Malware vorübergehend, bis das Telefon erneut ausgenutzt wird.
- Verwenden Sie eine Sicherheits-App, die überwachen kann, welche Programme mit erhöhten Rechten auf Ihrem Gerät laufen; die Malware versteckt sich, indem sie als „shell“-Benutzer ausgeführt wird.
Begriffe Erklärt
- ADB Android Debug Bridge, ein integriertes Android-Tool, mit dem Entwickler ein Telefon von einem Computer aus steuern können; die Malware missbraucht es, um die volle Kontrolle über das Gerät zu übernehmen.
- API key Ein geheimer Code, mit dem sich ein Programm gegenüber einem Online-Dienst ausweisen kann; die Malware speichert einen Google Gemini API-Schlüssel, um auf infizierten Telefonen die KI um Hilfe zu bitten.
- shell user Ein spezielles Systemkonto auf einem Gerät mit erhöhten Rechten; die Malware läuft als dieser Benutzer, um normale App-Beschränkungen zu umgehen.
- minicap/minitouch Kleine Programme, die unbemerkt den Handybildschirm übertragen und Tippbewegungen einschleusen können, ohne ein Aufnahmesymbol anzuzeigen; hier eingesetzt, um ohne Alarmierung des Opfers zu spionieren.
- C2 Command and Control, der Server, den ein Angreifer nutzt, um Anweisungen an Malware zu senden und gestohlene Daten zu empfangen.
- MD5 Ein digitaler Fingerabdruck einer Datei, der verwendet wird, um eine bestimmte Malware-Probe eindeutig zu identifizieren.