
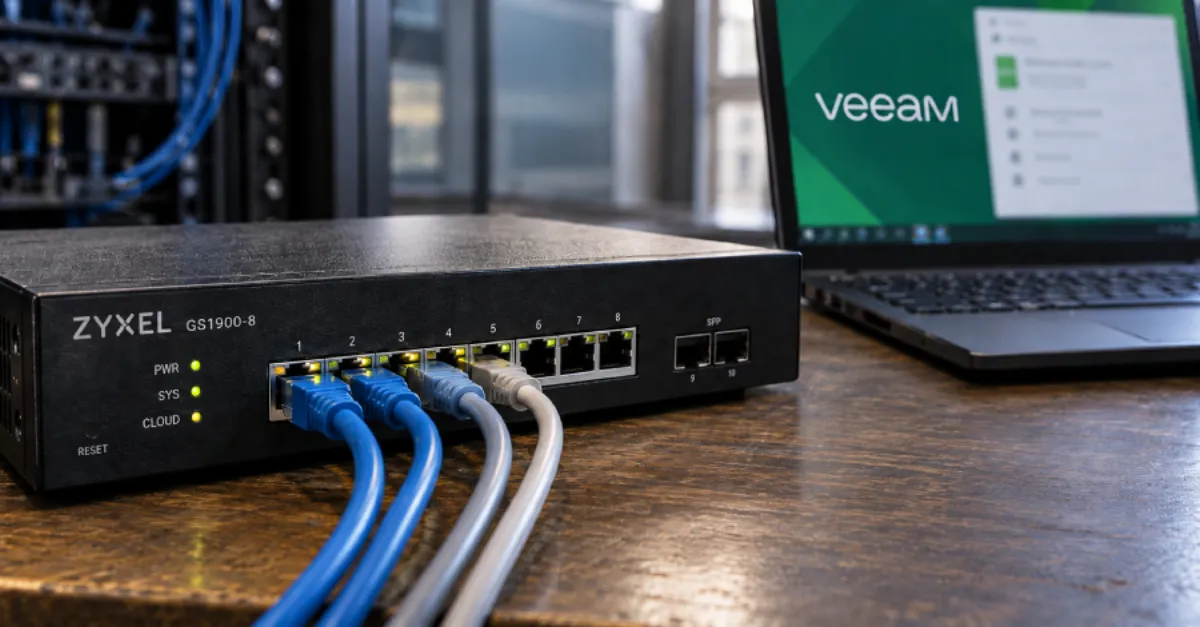
Të meta në shfrytëzimin e dobësive të switch-it Zyxel dhe Veeam Agent
CISA shtoi një dobësi të rregulluar të switch-it Zyxel GS1900 në listën e dobësive të shfrytëzuara pasi 996 pajisje u goditën, dhe një defekt në Veeam Agent është gjithashtu nën sulm.
CISA ka shtuar një dobësi të switch-it Zyxel GS1900 në katalogun e saj të Dobësive të Njohura të Shfrytëzuara (KEV), një listë publike e defekteve të sigurisë që sulmuesit dihet se i përdorin kundër sistemeve reale. Dobësia gjurmohet si CVE-2026-7273, identifikuesi i dhënë për një dobësi specifike të kataloguar, dhe ka një pikësim CVSS prej 8.8 në shkallën e zakonshme të ashpërsisë nga 1 në 10, që e vendos në intervalin e ashpërsisë së lartë. Agjencia e Sigurisë Kibernetike dhe Infrastrukturës së SHBA-së e bëri shtimin të hënën dhe citoi prova të shfrytëzimit aktiv. Defekti është rregulluar tashmë nga Zyxel, shitësi i pajisjeve të prekura.
Problemi është një tejmbushje buffer-i në stack. Në gjuhë të thjeshtë, kjo do të thotë që softueri i switch-it mashtrohet të shkruajë më shumë të dhëna në një hapësirë të vogël të rezervuar në kujtesën e tij sesa mund të mbajë ajo hapësirë, dhe derdhja lejon një sulmues të ndryshojë atë që pajisja bën më pas. Njoftimi i Zyxel, botuar në qershor 2026, thotë se problemi ndodhet në programin CGI të firmuerit të switch-it të serisë GS1900, që do të thotë softueri i integruar në pajisje që përgjigjet kërkesave të web-it. Një program CGI është komponenti i vogël që trajton kërkesat që vijnë përmes web-it. Sipas njoftimit, një sulmues në të njëjtën rrjetë lokale (një LAN, rrjeta brenda një zyre, dyqani ose shtëpie) nuk ka nevojë për llogari dhe as fjalëkalim, një kusht i përshkruar si i paautentikuar, dhe mund të dërgojë një kërkesë HTTP të krijuar posaçërisht, të njëjtin lloj mesazhi që një shfletues dërgon në një faqe web, për të ekzekutuar komanda të sistemit operativ në switch.
Zyxel ka lëshuar firmware të rregulluar për modelet e prekura. GS1900-8 në 2.90(AAHH.1)C0 dhe më herët rregullohet në 2.90(AAHH.2)C0; GS1900-8HP në 2.90(AAHI.1)C0 dhe më herët rregullohet në 2.90(AAHI.2)C0; GS1900-10HP në 2.90(AAZI.1)C0 dhe më herët rregullohet në 2.90(AAZI.2)C0; GS1900-16 në 2.90(AAHJ.1)C0 dhe më herët rregullohet në 2.90(AAHJ.2)C0; GS1900-24 në 2.90(AAHL.1)C0 dhe më herët rregullohet në 2.90(AAHL.2)C0; GS1900-24E në 2.90(AAHK.1)C0 dhe më herët rregullohet në 2.90(AAHK.2)C0; GS1900-24EP në 2.90(ABTO.1)C0 dhe më herët rregullohet në 2.90(ABTO.2)C0; GS1900-24HPv2 në 2.90(ABTP.1)C0 dhe më herët rregullohet në 2.90(ABTP.2)C0; GS1900-48 në 2.90(AAHN.1)C0 dhe më herët rregullohet në 2.90(AAHN.2)C0; dhe GS1900-48HPv2 në 2.90(ABTQ.1)C0 dhe më herët rregullohet në 2.90(ABTQ.2)C0. Kushdo që përdor një nga këto switch-e duhet të krahasojë versionin e firmuerit të treguar në pajisje me këtë listë.
Shkalla e abuzimit është dokumentuar nga GreyNoise, një kompani që studion trafikun e sulmeve, e cila raportoi një aktor të dyshuar keqdashës me gjuhë kineze që ka armatosur dobësinë që nga 17 gusht 2026. Sipas GreyNoise, sulmuesi shfrytëzoi me sukses dhe nxori të dhëna nga 996 switch-e Zyxel në 48 vende, përfshirë Italinë, Shtetet e Bashkuara, Tajvanin, Francën dhe Korenë e Jugut. Sulmuesi përdori shfrytëzimin për të ekzekutuar mjetin Trivial File Transfer Protocol (TFTP), një mënyrë e thjeshtë për të transferuar skedarë në një pajisje, në mënyrë që të shkarkojë dhe ekzekutojë një skript mbledhës të personalizuar. Të dhënat e marra përfshijnë konfigurimet e pajisjes, kredencialet e hash-uara të nivelit root (fjalëkalime të ruajtura në formë të koduar, të cilat janë të vlefshme sepse ndonjëherë mund të thyhen për t'u kthyer në origjinal) dhe informacione rrjete. GreyNoise shtoi se kodi i shfrytëzimit ndodhej brenda një skripti Python të errësuar shumë me PyArmor, një mjet komercial që e bën kodin të vështirë për t'u lexuar. GreyNoise vuri në dukje gjithashtu se ndërsa skripti synon në mënyrë eksplicite versionet e firmuerit 2.10 deri 2.90 të GS1900-24, ai ofron opsione të linjës së komandës si një adresë bazë libc dhe zhvendosje globale për të synuar firmware të tjera në fushëveprimin e dobësisë, gjë që sugjeron se mjetet mund të drejtohen drejt modeleve të tjera.
E njëjta aktivitet ka një shtrirje më të gjerë. Grupi i GreyNoise është ose i njëjtë me, ose mbivendoset me, një aktor që Acronis zbuloi javën e kaluar, i cili abuzoi një dobësi të zbuluar së fundmi në Gitea (CVE-2026-60004) për të thyer në instanca të ekspozuara në internet. Acronis, një kompani e sigurisë kibernetike, e gjurmon atë aktivitet me emrin Red Heron. Përtej Gitea dhe Zyxel, kundërshtari është parë duke shfrytëzuar dobësi në UniFi OS (CVE-2026-34908, CVE-2026-34909 dhe CVE-2026-34910), Flowise (CVE-2026-56271), WordPress (CVE-2026-63030 dhe CVE-2026-60137), kernelin Linux (CVE-2022-0847), Nuclio (CVE-2026-79756), SENAITE LIMS (CVE-2026-54569), Proxmox VE (CVE-2023-54391) dhe një problem të paspecifikuar në portat GlobalProtect të Palo Alto Networks PAN-OS. Regjistrimet e WordPress kanë rëndësi për një numër shumë të madh pronarësh faqesh, sepse softueri i publikimit është kaq i përhapur.
Nga ana e Zyxel, shitësi vlerësoi Lei Gu, Jun Cao, Zhiqing Rui, Jingzheng Wu dhe Tianyue Luo nga ISCAS për zbulimin dhe raportimin e dobësisë. Në kohën kur u shkrua materiali burimor, Zyxel nuk e kishte rishikuar ende alarmin e tij për të konfirmuar se dobësia po shfrytëzohet në terren, që do të thotë se provat e shfrytëzimit aktualisht vijnë nga CISA dhe GreyNoise, jo nga njoftimi i vetë shitësit. Në dritën e shfrytëzimit aktiv, agjencitë e Degës Ekzekutive Civile Federale (FCEB) në Shtetet e Bashkuara kërkohet të aplikojnë rregullimet deri më 24 shtator 2026. Ky afat është një sinjal i dobishëm për të gjithë të tjerët se sa urgjentisht po trajtohet kjo.
Një dobësi e dytë, e veçantë, është gjithashtu nën sulm aktiv. Arctic Wolf paralajmëroi për shfrytëzimin e CVE-2026-32996, një dobësi e rritjes së privilegjeve lokale me një pikësim CVSS prej 7.3 në Veeam Agent për Microsoft Windows. Rritja e privilegjeve lokale do të thotë që dikush që tashmë ka një lloj aksesi në makinë mund të ngjitet në një nivel më të lartë kontrolli sesa i është dhënë. Në këtë rast, sulmuesi përfundon me kontroll të nivelit SYSTEM të pikës fundore të prekur, SYSTEM është niveli më i lartë i privilegjit në Windows. Arctic Wolf shpjegon se problemi qëndron në mënyrën se si shërbimi Veeam Endpoint Backup trajton sesionet e klientëve të ngritur përmes një tubi të emërtuar gRPC lokal, i shkruar si \\.\pipe\Veeam\VAW\ServiceConnectionPipe. Në terma të thjeshtë, një tub i emërtuar është një kanal që programet në të njëjtin kompjuter përdorin për të komunikuar me njëri-tjetrin. Arctic Wolf deklaron se shërbimi ruaj në cache një identitet administratori të ngritur kundrejt një identifikuesi sesioni që klienti kontrollon, dhe se ky identifikues nuk është i lidhur me përdoruesin ose lidhjen që e kërkoi atë. Për shkak se ata identifikues sesioni të ngritur shkruhen në skedarin C:\ProgramData\Veeam\Endpoint\Svc.VeeamEndpointBackup.log, të cilin përdoruesit e zakonshëm mund ta lexojnë, një sulmues mund të marrë një identifikues të vlefshëm dhe ta përdorë atë për të ekzekutuar komanda si SYSTEM. Sipas Arctic Wolf, një provë koncepti publike në GitHub demonstron dobësinë duke ekzekutuar whoami, një komandë Windows që raporton se cila llogari është në përdorim, dhe duke shkruar rezultatin në një skedar.
Për bizneset, modeli në të dyja historitë është i njëjtë si gjithmonë me dobësitë e shfrytëzuara: rregullimet ekzistojnë dhe vonesa në aplikimin e tyre është ajo që sulmuesit presin. Switch-et e rrjetit qëndrojnë në heshtje në dollapë dhe rrallë përditësohen, por një i kompromentuar mund të dorëzojë të dhëna konfigurimi dhe materiale kredencialesh për pjesën tjetër të rrjetit. Agjentët e rezervimit janë instaluar në pikat fundore pikërisht sepse të dhënat kanë rëndësi, dhe një dobësi që kthen një pikëmbështetje lokale të kufizuar në kontroll të plotë të sistemit është një problem serioz për këdo që tashmë lejon njerëz të tjerë të identifikohen në ato makina. Ekipet që preferojnë të mos mbajnë gjurmët e njoftimeve dhe tabelave të firmuerit vetë mund të shikojnë AEU-I (aeu-i.com), puna e të cilit në IT, infrastrukturë dhe konsulencë me sigurinë në radhë të parë mbulon pikërisht këtë lloj mirëmbajtjeje të vazhdueshme për rrjetet dhe pikat fundore. Ajo që nuk dihet ende vlen të thuhet hapur: Zyxel ka një shfrytëzim në terren të sinjalizuar nga CISA, por nuk e ka konfirmuar në njoftimin e vet, dhe lista e plotë e modeleve që mjetet Python mund të përshtaten nuk është përcaktuar. Derisa firmware dhe softueri i agjentit të prekur të përditësohen, ato boshllëqe mbeten të hapura.
Si të Mbroheni
- Nëse zyra juaj përdor një switch Zyxel GS1900, kërkojini atij që kujdeset për rrjetin tuaj të instalojë versionin e rregulluar të firmuerit për modelin tuaj të saktë dhe më pas të rinisë pajisjen.
- Në çdo kompjuter Windows që ka të instaluar Veeam Agent, instaloni përditësimin më të fundit të Veeam, sepse dobësia ka rëndësi vetëm derisa të rregullohet.
- Lejoni vetëm njerëz që u besoni vërtet të përdorin kompjuterët tuaj të punës dhe mos ndani kurrë një identifikim administratori midis disa personave, pasi kjo dobësi e dytë kërkon që dikush të jetë tashmë i identifikuar në makinë.
- Aktivizoni përditësimet automatike për Windows dhe për programet e rezervimit dhe sigurisë që përdorni, në mënyrë që rregullimet të vijnë pa ju kujtuar ato.
- Kërkojini kontaktit tuaj të IT të kontrollojë softuerin që biznesi juaj përdor në prapaskenë, si firmware i switch-eve dhe mjetet e rezervimit, dhe t'ju tregojë çfarë është përditësuar dhe çfarë jo.
- Nëse drejtoni një faqe WordPress, mbani faqen dhe shtojcat e saj të përditësuara gjithashtu, sepse të njëjtët sulmues u panë duke shkuar pas dobësive të WordPress.
Dobësitë & Zgjidhjet
- CVE-2022-0847 A Linux kernel vulnerability listed among the flaws exploited by the same cluster. Shiko zgjidhjen & detajet →
- CVE-2023-54391 A Proxmox VE vulnerability listed among the flaws exploited by the same cluster. Shiko zgjidhjen & detajet →
- CVE-2026-32996 Local privilege escalation in Veeam Agent for Microsoft Windows that lets an attacker with local access gain SYSTEM-level control through the Endpoint Backup service. Shiko zgjidhjen & detajet →
- CVE-2026-34908 One of three UniFi OS flaws the adversary has been observed exploiting. Shiko zgjidhjen & detajet →
- CVE-2026-34909 One of three UniFi OS flaws the adversary has been observed exploiting. Shiko zgjidhjen & detajet →
- CVE-2026-34910 One of three UniFi OS flaws the adversary has been observed exploiting. Shiko zgjidhjen & detajet →
- CVE-2026-54569 A SENAITE LIMS vulnerability listed among the flaws exploited by the same cluster. Shiko zgjidhjen & detajet →
- CVE-2026-56271 A Flowise vulnerability listed among the flaws exploited by the same activity. Shiko zgjidhjen & detajet →
- CVE-2026-60004 A recently disclosed Gitea vulnerability abused by the cluster Acronis tracks as Red Heron to break into internet-facing instances. Shiko zgjidhjen & detajet →
- CVE-2026-60137 A WordPress vulnerability the adversary has been observed exploiting. Shiko zgjidhjen & detajet →
- CVE-2026-63030 A WordPress vulnerability the adversary has been observed exploiting. Shiko zgjidhjen & detajet →
- CVE-2026-7273 Stack-based buffer overflow in the CGI program of Zyxel GS1900 series switch firmware, allowing an unauthenticated attacker on the local network to run operating system commands; fixed in the newer 2.90 firmware releases listed by Zyxel. Shiko zgjidhjen & detajet →
- CVE-2026-79756 A Nuclio vulnerability listed among the flaws exploited by the same cluster. Shiko zgjidhjen & detajet →
Termat e Shpjeguar
- CVE Një numër referimi standard i dhënë një dobësie të njohur publikisht të sigurisë, në mënyrë që të gjithë të mund të identifikojnë të njëjtin defekt.
- CVSS score Një numër nga 1 në 10 që tregon sa serioze është një dobësi sigurie, ku një numër më i lartë do të thotë më shumë rrezik.
- stack-based buffer overflow Një lloj defekti ku një program detyrohet të fusë më shumë informacion në një hapësirë të vogël kujtese sesa mund të mbajë, gjë që lejon një sulmues të ndikojë në atë që programi bën më pas.
- firmware Softueri i përhershëm i integruar në një pajisje si një switch ose ruter, të cilin e përditësoni për të rregulluar problemet.
- LAN Rrjeta lokale brenda një ndërtese ose shtëpie, ku pajisjet mund të arrijnë njëra-tjetrën pa dalë në internet.
- privilege escalation Kur dikush që tashmë ka akses të kufizuar në një kompjuter gjen një mënyrë për të fituar kontroll shumë më të madh mbi të.
- SYSTEM Niveli më i lartë i lejeve në një kompjuter Windows, i aftë të bëjë çdo gjë në makinë.
- proof of concept Një demonstrim i vogël, shpesh i ndarë publikisht, që tregon se një dobësi sigurie mund të përdoret vërtet.