
WordPress 7.1.1 rregullon të metën e komenteve Comment2Shell
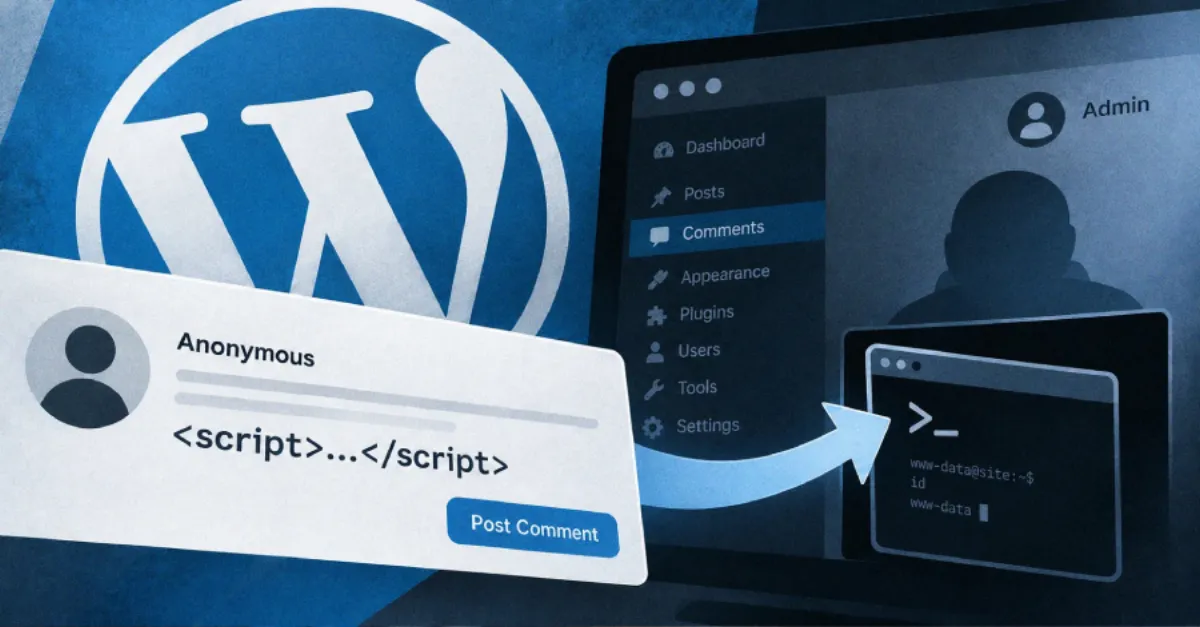
WordPress rregulloi Comment2Shell (CVE-2026-93485), një e metë në bërthamë që kthente një koment në një skript të fshehur dhe, sapo një administrator hapte faqen, në kod në server.
WordPress ka lëshuar versionin 7.1.1 për të rregulluar një të metë në bërthamën e WordPress që lejonte një vizitor anonim të vendoste një skript të fshehur përmes formularit të komenteve dhe, në kushte të caktuara, të përfundonte me një sulmues që ekzekuton komanda në serverin e faqes. E meta gjurmohet si CVE-2026-93485 dhe u quajt Comment2Shell. WordPress e publikoi rregullimin më 17 shtator dhe u kërkoi pronarëve të faqeve të përditësojnë menjëherë.
Nuk ka shenja se e meta është përdorur në sulme dhe nuk shfaqet në listën e qeverisë amerikane të dobësive të shfrytëzuara aktivisht. Patchstack, kompania e sigurisë që caktoi identifikuesin CVE, e vlerësoi atë 7.1 nga 10 në shkallën CVSS, një pikëzim i përdorur gjerësisht për ashpërsinë që shkon nga 0 në 10, ku një numër më i lartë nënkupton një problem më serioz. Rafie Muhammad, studiuesi i sigurisë që raportoi gabimin, përshkroi zinxhirin e plotë në një shkrim të publikuar më 21 shtator.
E meta qëndronte në një hendek midis dy hapave që WordPress kryen për çdo koment. Së pari, kur ruhet një koment, WordPress kontrollon tekstin e tij për HTML të rrezikshme, gjuhën e shënjimit që përdoret për të ndërtuar faqet e internetit, dhe heq atë që nuk lejon. Së dyti, kur komenti shfaqet, WordPress e riformaton atë. Sipas shkrimit të Muhammad, truku ishte një thyerje rreshti e vendosur brenda atributit të një etikete HTML që WordPress e lejon. Një atribut është detaji shtesë i ruajtur brenda një etikete, si adresa ku të çon një lidhje. Gjatë hapit të shfaqjes, një nga rutinat e formatimit të WordPress e ndau atë etiketë dhe e zhvendosi tekstin e sulmuesit në një pozicion ku shfletuesi e lexoi si një trajtues eventi aktiv. Një trajtues eventi është një pjesë e vogël kodi që shfletuesi e ekzekuton automatikisht kur ndodh diçka në faqe, si përfundimi i ngarkimit të faqes. Nuk kërkohej klikim: skripti ekzekutohej sapo dikush hapte faqen që mbante komentin.
Ai skript ekzekutohej në shfletuesin e kujtdo që hapte faqen, pavarësisht nëse ishin të identifikuar apo jo, dhe vepronte me nivelin e tyre të aksesit në faqe. Kthimi i tij në ekzekutim kodi në server kërkonte një kusht tjetër: një administrator i identifikuar duhej të hapte faqen që mbante komentin. Skripti mund të përdorte sesionin aktiv të administratorit, gjendjen që i tregon WordPress kush është i identifikuar që personi të mos duhet të rifusë fjalëkalimin për çdo veprim, për të ngarkuar një shtojcë që përmban një web shell. Një web shell është një skedar i vogël që ekzekuton çdo komandë që i dërgon një sulmues. Instalimi i një shtojce përmes shfletuesit të një administratori është një rrugë e njohur nga ai shfletues drejt kontrollit të plotë të serverit.
Sulmi varej gjithashtu nga mënyra se si një faqe shfaq komentet e saj. Funksiononte në faqet që përdorin një block theme, lloji i shabllonit të dizajnit që ndërton faqet nga i njëjti sistem blloqesh i përdorur për përmbajtjen, që është parazgjedhja e WordPress që nga tema Twenty Twenty-Two. Disa tema klasike ishin gjithashtu të prekura, aty ku ato formatojnë komentet përmes të njëjtit hap; shkrimi i Muhammad përmend Twenty Twenty-One si një prej tyre.
Që ndonjë nga kjo të ndodhte, komenti së pari duhej të shfaqej në faqe. WordPress e përshkroi të metën si të shfrytëzueshme vetëm në varësi të miratimit të komenteve. Si parazgjedhje, një koment nga një autor i ri mbahet derisa dikush ta miratojë, kështu që nuk shfaqet vetë. Por studiuesi përshkroi mënyra për të anashkaluar atë kontroll që lejonin një koment të arrinte në faqe pa miratim. Përfundimi i Patchstack ishte i prerë: moderimi nuk është kontroll sigurie.
Sa i përket vetë rregullimit, versionet e prekura shkojnë nga 4.7 deri në 7.1. Publikimet e korrigjuara për degët aktuale janë WordPress 7.1, që duhet përditësuar në 7.1.1; WordPress 7.0, përditësuar në 7.0.5; dhe WordPress 6.9, përditësuar në 6.9.8. Degët më të vjetra, deri në 4.7, kanë publikimin e tyre të rregulluar, duke shkuar deri në 4.7.36, dhe secila degë është e listuar në dokumentacionin e publikimeve të WordPress.
Një faqe që nuk mund të përditësohet menjëherë mund të mbyllë rrugën duke mbyllur komentet në postimet individuale ose duke i çaktivizuar komentet në të gjithë faqen, dhe një web application firewall, një filtër që qëndron përpara një faqeje dhe bllokon kërkesat e njohura keqdashëse, ose një shtojcë sigurie mund të bllokojë komentin e ndërtuar. As WordPress as studiuesi nuk publikuan një zgjidhje të veçantë, dhe Muhammad rekomandoi thjesht përditësimin e bërthamës së WordPress, duke vënë në dukje se 7.1.1 është një publikim sigurie. Përditësimi rregullon të metën, por nuk zhbën ndonjë ndryshim që një sulmues ka bërë tashmë, kështu që një faqe me arsye të mendojë se është shënjestruar duhet të kërkojë gjithashtu për shtojca ose skedarë që nuk i njeh.
WordPress 7.1.1 rregulloi 11 probleme sigurie në total. Kjo e metë e komenteve ishte e vetmja që një sulmues pa llogari mund të arrinte, dhe shumica e të tjerave kërkonin një përdorues të identifikuar me një nivel aksesi. I njëjti publikim rregulloi një të metë të dytë, të quajtur Click2Shell, në të cilën një lidhje e ndërtuar mund të bënte WordPress të instalonte një temë dhe, së bashku me një dobësi të dytë në atë temë, të ekzekutonte kod në server. Edhe ajo kërkonte një administrator të identifikuar për të hapur lidhjen.
Fotografia më e gjerë ka rëndësi për këdo që drejton një faqe WordPress. Bërthama e WordPress ka pasur të meta të tjera serioze këtë vit. Në korrik, një gabim i quajtur wp2shell lejoi sulmuesit të ekzekutonin kod pa asnjë identifikim, dhe autoritetet amerikane më vonë e listuan si të përdorur në sulme reale. Në gusht, studiuesit kthyen një të metë skriptimi në faqen e identifikimit në ekzekutim kodi përmes një administratori. Këto janë të meta të ndryshme nga gabimi i komenteve, dhe asnjëra prej tyre nuk ndryshon mësimin bazë: formularët e komenteve dhe faqet e identifikimit janë dyer hyrëse në një faqe, dhe përgjigjja e vetme e besueshme ndaj një të mete të njohur është publikimi i rregulluar i furnizuesit, i aplikuar shpejt.
Për pronarët e faqeve që nuk duan t'i ndjekin vetë shënimet e publikimeve, AEU Hosting, hostimi i menaxhuar i WordPress i kompanisë, është ndërtuar rreth mbajtjes së platformës dhe përditësimeve të saj të menaxhuara për faqet që drejton, që është pikërisht rutina që vendos nëse një rregullim si 7.1.1 arrin në një faqe ditën që publikohet apo muaj më vonë.
Si të Mbroheni
- Hyni në panelin tuaj të WordPress, hapni ekranin e Përditësimeve dhe instaloni versionin më të ri, ose kërkojini ofruesit tuaj të hostimit të përditësojë WordPress për ju.
- Nëse nuk mund të përditësoni sot, çaktivizoni komentet për të gjithë faqen (Cilësimet, pastaj Diskutimi) derisa të mund të instaloni rregullimin.
- Mos e trajtoni miratimin e komenteve si mbrojtje: studiuesit gjetën mënyra për të vendosur një koment në faqe pa miratim, kështu që përditësoni në vend që të mbështeteni në moderim.
- Aktivizoni përditësimet automatike për WordPress nëse paketa juaj e hostimit i ofron ato, që publikimet e ardhshme të sigurisë të instalohen pa ju kujtuar.
- Nëse mendoni se faqja juaj është shënjestruar tashmë, kërkojini një profesionisti të kontrollojë për shtojca, tema ose skedarë që nuk i njihni, sepse përditësimi nuk heq asgjë që një sulmues ka shtuar tashmë.
- Jepni akses administratori vetëm personave që kanë nevojë, hiqni llogaritë e vjetra të papërdorura të administratorit dhe përdorni fjalëkalime të forta unike me identifikim me dy hapa.
Dobësitë & Zgjidhjet
- CVE-2026-93485 The identifier assigned by Patchstack to the WordPress core comment flaw called Comment2Shell, fixed in WordPress 7.1.1 and its backports on September 17. Shiko zgjidhjen & detajet →
Termat e Shpjeguar
- WordPress core Grupi kryesor i skedarëve që drejtojnë një faqe WordPress, në ndryshim nga temat dhe shtojcat e shtuara mbi të.
- CVE Një numër referimi publik që i jepet një të mete të njohur sigurie, që të gjithë të mund të ndjekin dhe diskutojnë të njëjtën.
- CVSS Common Vulnerability Scoring System, një pikëzim nga 0 në 10 që vlerëson sa e rëndë është një e metë sigurie.
- plugin Një pjesë shtesë softueri që i jep një faqeje WordPress veçori ekstra, si një formular kontakti ose një dyqan.
- web shell Një skedar i vogël i vendosur në një server që lejon një sulmues të ekzekutojë komanda në atë server nga distanca.
- block theme Një lloj shablloni dizajni i WordPress që ndërton faqet e sajtit nga blloqe, i njëjti sistem redaktimi i përdorur për përmbajtjen e tij.
- event handler Një pjesë kodi që një shfletues e ekzekuton automatikisht kur ndodh diçka në një faqe, si ngarkimi i faqes.
- web application firewall Një filtër që qëndron përpara një faqeje interneti dhe bllokon kërkesat që përputhen me modele të njohura keqdashëse.