
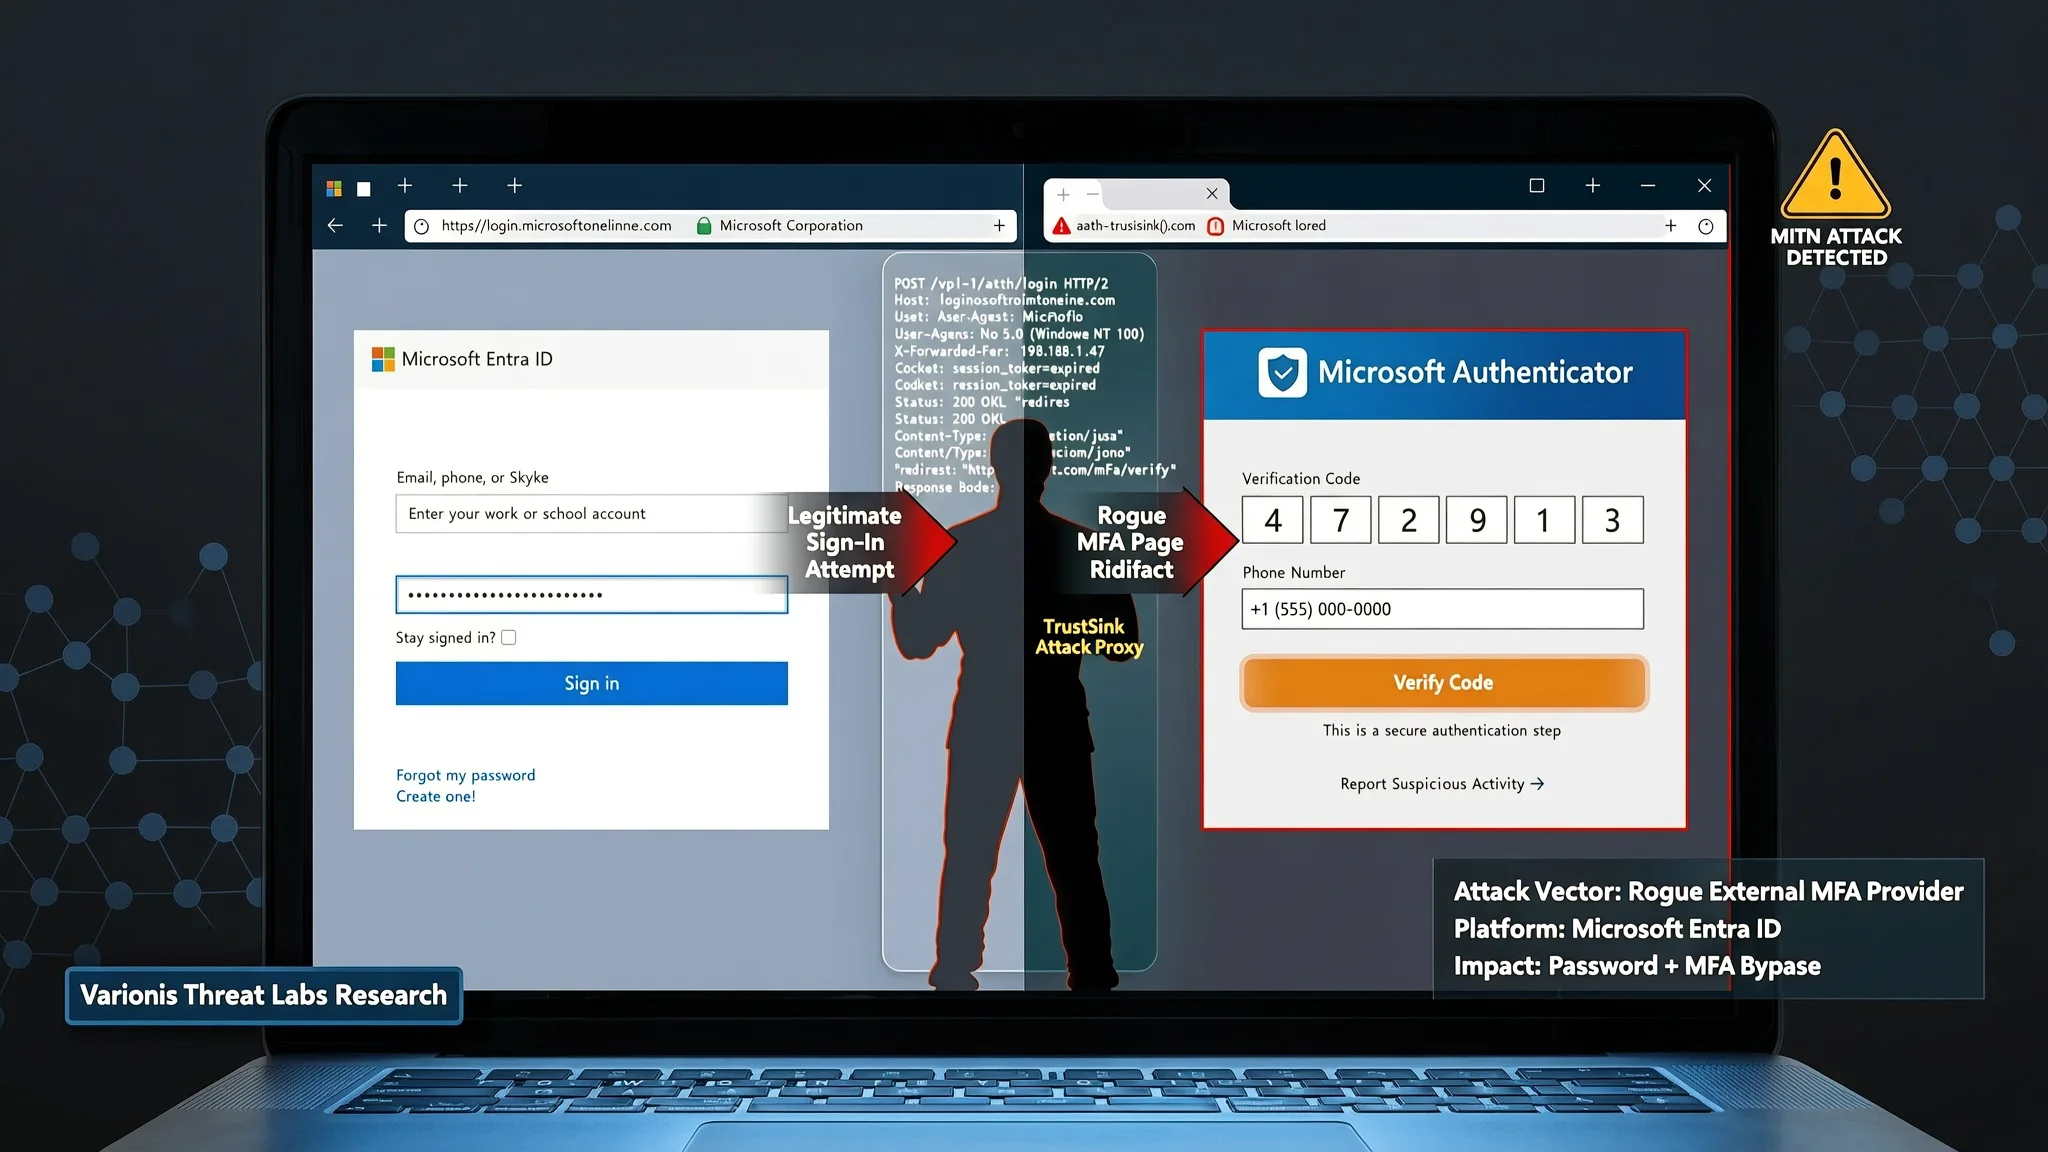
Sulmi TrustSink përdor një faqe të rreme MFA për të vjedhur fjalëkalimet
Varonis Threat Labs ndërtoi TrustSink, një sulm që përdor një ofrues të jashtëm të rremë MFA në Microsoft Entra për të kapur fjalëkalimet gjatë hyrjeve reale.
Studiuesit e sigurisë në Varonis Threat Labs kanë dokumentuar një sulm të quajtur TrustSink që regjistron një ofrues të jashtëm të rremë të autentikimit multifaktor (MFA) brenda Microsoft Entra, dhe më pas përdor një faqe të bindshme të rreme fjalëkalimi për të mbledhur kredencialet e përdoruesve gjatë hyrjeve normalisht normale. Teknika u publikua më 22 shtator 2026, dhe studiuesit thonë se mund të funksionojë me çdo ofrues që mbështetet në këtë model të autentikimit të jashtëm, edhe pse ata e demonstruan duke përdorur Microsoft Entra ID, drejtorinë cloud dhe shërbimin e hyrjes që shumë biznese përdorin për Microsoft 365 dhe aplikacione të tjera.
Microsoft Entra mbështet ofrues të jashtëm MFA, të cilët lejojnë organizatat të përdorin një shërbim autentikimi të palëve të treta për të trajtuar hapin shtesë të hyrjes pas një fjalëkalimi. Në një rrjedhë normale, përdoruesi fillimisht fut një emër përdoruesi ose adresë email dhe një fjalëkalim. Nëse llogaria kërkon MFA, Entra mund të ridrejtojë shfletuesin te ofruesi i jashtëm për të përfunduar faktorin e dytë. Kur ai ofrues kthen një token të vlefshëm të nënshkruar, një provë e vogël dixhitale që hapi i dytë përfundoi, Entra e konsideron kërkesën MFA të plotësuar dhe lejon përdoruesin të vazhdojë.
Varonis zbuloi se një sulmues që tashmë ka marrë kontrollin e një llogarie Entra me privilegje të larta mund të regjistrojë një Metodë të rreme të Autentikimit të Jashtëm (EAM), e cila është konfigurimi që drejton Entra drejt një ofruesi të caktuar të jashtëm MFA. Vendosja e metodës keqdashëse kërkon ndryshimin e Politikës së Metodave të Autentikimit, rregulli që vendos se cilat hapa të hyrjes lejohen, dhe krijimin e një identiteti aplikacioni, një principali shërbimi dhe një grant pëlqimi. Një principali shërbimi është një identitet aplikacioni në një drejtori cloud që mund të pajiset me leje. Këto veprime kërkojnë të drejta Administratori Global ose Administratori i Politikës së Autentikimit, kështu që TrustSink është një teknikë pas-kompromisi dhe jo një sulm për akses fillestar.
Gjatë sulmit provë të konceptit, hyrja fillon normalisht: viktima shkruan një adresë email dhe fjalëkalim në faqen legjitime të Microsoft login.microsoftonline.com. Kur aktivizohet MFA, Entra ridrejton shfletuesin te ofruesi i jashtëm i sulmuesit për hapin e dytë të autentikimit. Në vend që të shfaqë një sfidë legjitime të faktorit të dytë, ofruesi keqdashës shfaq një kopje të kërkesës për fjalëkalim të Microsoft. Faqja e rreme përdor të njëjtat fonte, strukturë dhe dizajn butoni si faqja e vërtetë e hyrjes së Microsoft dhe shfaqet menjëherë pasi viktima ka futur një fjalëkalim të vërtetë në domenin e vetë Microsoft. Nëse viktima fut përsëri fjalëkalimin, duke besuar se Microsoft po e kërkon atë si pjesë të procesit të autentikimit, kredenciali dërgohet në një server të kontrolluar nga sulmuesi në tekst të thjeshtë.
Ofruesi i rremë më pas gjeneron një token të nënshkruar që deklaron se kërkesa MFA u përfundua dhe e kthen atë në Entra. Përdoruesi lejohet të hyjë në aplikacionin që fillimisht dëshironte, dhe nga këndvështrimi i viktimës hyrja duket se ka përfunduar normalisht. Në tenantin e testimit të Varonis, çdo hyrje përfundoi normalisht ndërsa serveri i tyre merrte fjalëkalime me vulat kohore dhe adresat IP burimore. Studiuesit vërejnë se rivendosja e një fjalëkalimi të kapur nuk e hoqi ofruesin e rremë nga rruga e autentikimit; sepse metoda keqdashëse mbetet e regjistruar në Politikën e Metodave të Autentikimit të tenantit, ajo kapi fjalëkalimin zëvendësues në hyrjen e radhës të përdoruesit. Administratorët duhet pra të heqin ofruesin e dyshimtë të jashtëm MFA përpara se të rrotullojnë kredencialet e prekura.
TrustSink bazohet në kërkimin e mëparshëm nga studiuesi i sigurisë Dirk-Jan Mollema, i cili prezantoi në x33fcon 2025 në një fjalim të titulluar "Bringing Your Own Identity in Entra ID." Mollema tregoi se si një ofrues i jashtëm i rremë i regjistruar MFA mund të plotësonte një kërkesë MFA duke kthyer një JSON Web Token (JWT) të nënshkruar që pretendon se autentikimi kishte sukses pa kryer në të vërtetë kontrollin e pritur. TrustSink abuzon me të njëjtën rrugë për vjedhje kredencialesh. Për shkak se kërkesa e rreme për fjalëkalim shfaqet kur përdoruesi tashmë pret një hap tjetër autentikimi, sulmi është veçanërisht bindës.
Varonis rekomandon heqjen e çdo ofruesi të dyshimtë të jashtëm MFA dhe aplikacioneve, çelësave dhe URI-ve të ridrejtimit të lidhura me ta përpara se të rivendosni fjalëkalimet e përdoruesve të prekur. Organizatat gjithashtu duhet të monitorojnë ndryshimet në Politikën e Metodave të Autentikimit, të kufizojnë privilegjet e përhershme të Administratorit Global dhe Administratorit të Politikës së Autentikimit, dhe të përdorin metoda autentikimi rezistente ndaj phishing-ut si çelësat e sigurisë FIDO2 ose Windows Hello for Business. Mësimi më i gjerë për administratorët e identitetit është se çdo shërbim i jashtëm që i jepet një rol i besuar në zinxhirin e hyrjes bëhet pjesë e kufirit të sigurisë, dhe konfigurimi i tij duhet të inventarizohet dhe rishikohet. Për bizneset që përdorin Microsoft Entra dhe kanë nevojë për ndihmë në rishikimin e këtyre cilësimeve të autentikimit të jashtëm, AEU-I ofron konsulencë IT dhe infrastrukture të fokusuar në sigurinë që mund të mbështesë një auditim të konfigurimit të identitetit dhe aksesit.
Si të Mbroheni
- Nëse kompania juaj përdor hyrjen e Microsoft dhe shihni një kuti të dytë fjalëkalimi menjëherë pasi keni futur fjalëkalimin, ndaloni dhe kontrolloni adresën e internetit përpara se të shkruani ndonjë gjë tjetër.
- Sigurohuni që shiriti i adresës ende tregon domenin legjitim të Microsoft, login.microsoftonline.com, dhe jo një faqe interneti të panjohur.
- Kërkojini stafit tuaj të IT të kontrollojë nëse ndonjë shërbim i jashtëm i papritur është shtuar për të trajtuar hapin shtesë të hyrjes për llogaritë e Microsoft.
- Nëse ju ofrohet një çelës fizik sigurie, një passkey i integruar në pajisje ose Windows Hello, aktivizoni atë opsion në vend që të përdorni kode ose fjalëkalime të dyta.
- Nëse mendoni se keni futur fjalëkalimin tuaj në një faqe të rreme, njoftoni ekipin tuaj të IT fillimisht dhe mos e ndryshoni fjalëkalimin derisa ata të kenë hequr ofruesin e dyshimtë.
Termat e Shpjeguar
- MFA Autentikimi multifaktor, një hap shtesë hyrjeje përveç fjalëkalimit, si një kod ose çelës sigurie.
- Microsoft Entra ID Drejtoria cloud e Microsoft që kontrollon kush lejohet të hyjë në aplikacionet e kompanisë.
- External Authentication Method (EAM) Një cilësim në Microsoft Entra që lejon një shërbim të jashtëm të trajtojë hapin shtesë të hyrjes.
- Authentication Methods Policy Rregulli në Microsoft Entra që vendos se cilat hapa hyrjeje lejohen për përdoruesit.
- Token Një provë e vogël dixhitale e lëshuar pas një kontrolli hyrjeje që i tregon një sistemi se një hap është përfunduar.
- JSON Web Token (JWT) Një biletë dixhitale e nënshkruar që mban pretendime për një përdorues ose hap hyrjeje.
- Service principal Një identitet aplikacioni në një drejtori cloud që mund të pajiset me leje për të vepruar në emër të softuerit.
- FIDO2 Një standard hyrjeje që përdor një çelës fizik sigurie ose një passkey të integruar në pajisje në vend të një fjalëkalimi.