
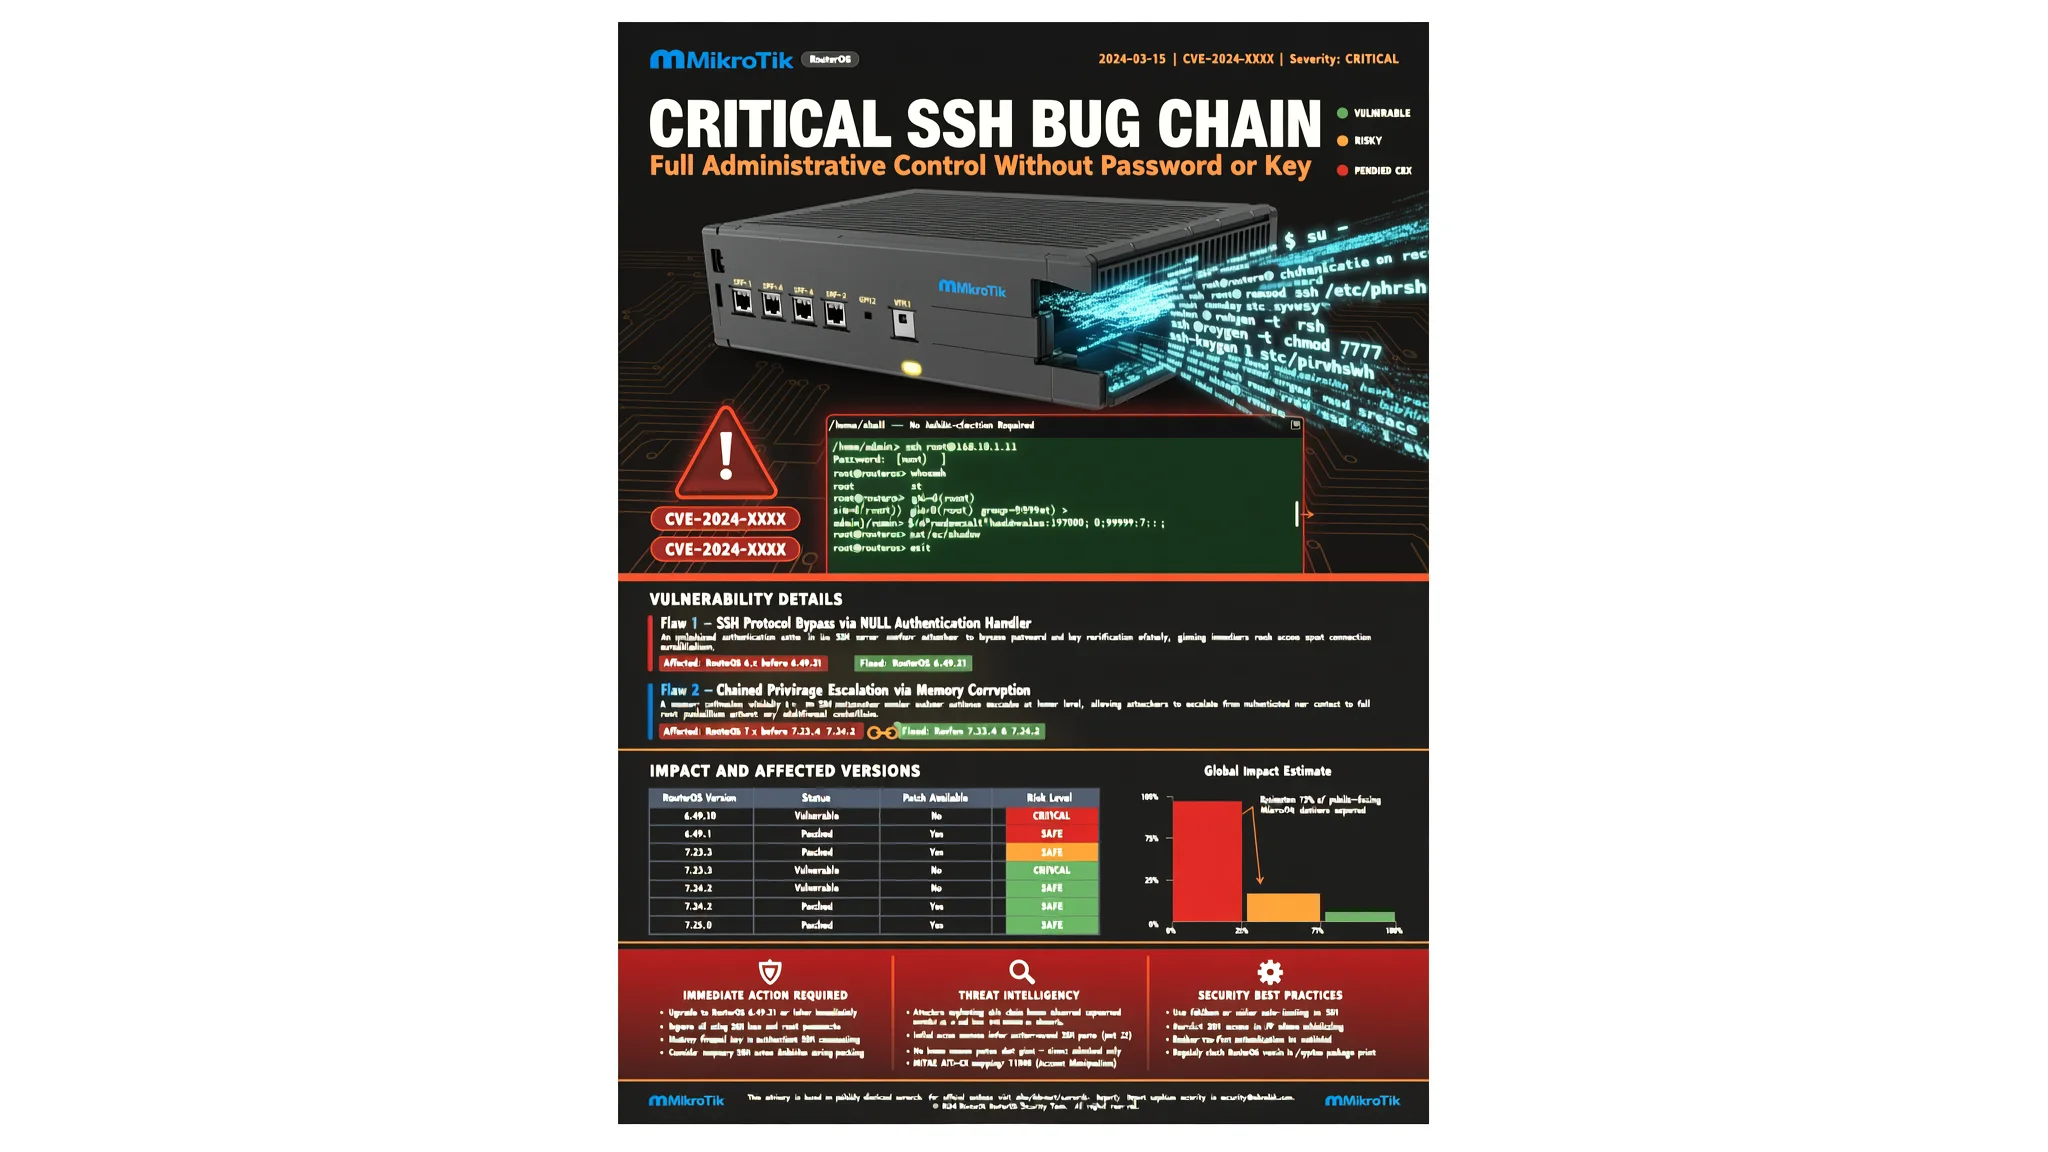
Zinxhiri i defekteve SSH në MikroTik jep aks administratori pa fjalëkalim
Dy defekte të lidhura në SSH të MikroTik RouterOS lejojnë sulmuesit të marrin kontroll të plotë administratori pa fjalëkalim ose çelës SSH; rregullimet janë në RouterOS 6.49.21, 7.23.4 dhe 7.24.2.
Studiuesit e sigurisë në CERT Polska kanë dokumentuar dy defekte në MikroTik RouterOS që mund të lidhen së bashku për t'i dhënë një sulmuesi kontroll të plotë administrativ të një routeri të ekspozuar në internet pa fjalëkalim, pa çelës SSH dhe pa asnjë hyrje të përfunduar. Teknika, e quajtur MikroTrick, kombinon një defekt në makinerinë e gjendjes së SSH të gjurmuar si CVE-2026-67279 me një defekt injektimi argumenti në procesin e hyrjes së RouterOS të gjurmuar si CVE-2026-86060. MikroTik publikoi rregullimet në versionet RouterOS 6.49.21, 7.23.4 dhe 7.24.2 më 3 shtator, një ditë pasi regjistrat e sulmeve që përputhen me modelin u shfaqën në forumin e MikroTik. The Hacker News raportoi për analizën teknike, të cilën CERT Polska e publikoi pas paralajmërimit të mëparshëm më 5 shtator se sulmuesit po shfrytëzonin tashmë defektet e RouterOS për të marrë kontrollin e pajisjeve me SSH të arritshme nga rrjetet publike.
SSH, ose Secure Shell, është një protokoll i përdorur gjerësisht që krijon një lidhje të kriptuar për hyrje në distancë dhe ekzekutim komandash. Në funksionimin normal ai ka tre hapa: krijon lidhjen e kriptuar, vërteton identitetin e përdoruesit (provon kush është me fjalëkalim ose çelës) dhe vetëm atëherë lejon klientin të hapë një sesion dhe të ekzekutojë komanda. Serveri dërgon një mesazh specifik konfirmimi pasi vërtetimi i identitetit ka sukses. CVE-2026-67279 e thyen këtë sekuencë. Nëse një klient fillon një rinegocim të çelësit SSH gjatë vërtetimit të identitetit, RouterOS i prekshëm kalon drejtpërdrejt në fazën e komandave kur përfundon rinegocimi, pa konfirmuar kurrë identitetin e përdoruesit. Defekti nuk krijon një sesion të vërtetuar dhe nuk jep privilegje vetë, por lejon një klient të pavërtetuar të arrijë një fazë që duhet të kërkonte hyrje të përfunduar.
CVE-2026-86060 e kthen atë aks në kontroll të plotë administrativ. RouterOS nis një program hyrjeje të quajtur /nova/bin/login që merr emrin e përdoruesit dhe një nivel privilegji nga daemoni SSH si argumente të rreshtit të komandës, pa kontrolluar më parë emrin e përdoruesit. Një vlerë që fillon me vizë trajtohet si opsion programi dhe jo si emër. Sulmuesi dërgon -2 si emrin e përdoruesit. Programi i hyrjes e trajton këtë si një udhëzim për të lexuar identitetin dhe nivelin e privilegjit nga përshkruesi i skedarit 2 (një numër që sistemi operativ përdor për t'iu referuar një skedari ose terminali të hapur, në këtë rast sesionit të terminalit). Përmes kanalit SSH, sulmuesi ka shkruar tashmë një emër përdoruesi të zgjedhur dhe vlerën e privilegjit për aks të plotë administrativ në atë terminal. Programi i hyrjes i pranon të dyja dhe hap një konsolë plotësisht të privilegjuar.
Zinxhiri lë një gjurmë të veçantë: një përpjekje të dështuar hyrjeje për emrin e përdoruesit -2. CERT Polska tha se regjistrat që përputhen me këtë model u shfaqën në forumin e MikroTik që më 2 shtator, një ditë përpara se rregullimet të bëheshin të disponueshme, dhe ekipi beson se zinxhiri u shfrytëzua përpara se MikroTik të publikonte rregullimet. Një raport diagnostik i ndarë në forum tregon një sekuencë sulmi në një pajisje: vërtetim i identitetit i refuzuar për -2, një rinegocim i detyruar, një kërcim në fazën e kanalit dhe një kërkesë ekzekutimi që përpiqet të krijojë një përdorues të quajtur ops me privilegje të plota. Procesi SSH u rrëzua përpara se komanda të përfundonte në atë pajisje të veçantë. Raporte të tjera konfirmuan se llogaria ops u krijua me sukses në pajisjet e prekura. Në disa incidente, CERT Polska gjeti krijimin e skedarëve diagnostikë të ndjekur nga transferime të dhënash në një adresë IP të sulmuesit, duke sugjeruar fuqishëm se të dhënat e konfigurimit u kopjuan në infrastrukturën e sulmuesit. Më 10 shtator, Agjencia e Sigurisë Kibernetike dhe Infrastrukturës (CISA) e SHBA-së shtoi CVE-2026-86060 në katalogun e saj të Dobësive të Shfrytëzuara të Njohura, duke konfirmuar në mënyrë të pavarur shfrytëzimin aktiv të defektit të injektimit të argumentit.
Disa publikime kanë përfshirë gabimisht një identifikues të tretë, CVE-2026-67276, si pjesë të zinxhirit. CERT Polska thotë se ai defekt është një dobësi e veçantë SSH që lejon një sulmues të falsifikojë një çelës RSA për t'u identifikuar si një përdorues ekzistues. Kërkon njohjen e emrit të llogarisë dhe çelësit të saj publik, dhe jep aks vetëm në atë llogari, jo marrje të plotë kontrolli.
Sulmi kërkon që shërbimi SSH i routerit të jetë i arritshëm nga sulmuesi. MikroTik thotë se konfigurimi i tij i parazgjedhur për shtëpi nuk e ekspozon SSH ndaj internetit, por administratorët që kanë ndryshuar rregullat e firewall-it ose që menaxhojnë pajisjet përmes SSH nga rrjete të pabesueshme përballen me rrezik më të lartë. Nuk është publikuar asnjë numërim zyrtar i pajisjeve të komprometuara. CERT Polska publikoi këta tregues nga sulmet e vëzhguara: emri i përdoruesit -2 në regjistrat e hyrjes SSH, një llogari e quajtur ops në grupin e privilegjeve të plota, adresa IP 82.192.72.4 e vëzhguar në sulmet e suksesshme dhe adresa IP 103.102.31.18 e përdorur në përpjekjet për shfrytëzim. Administratorët duhet të kërkojnë gjithashtu përdorues të panjohur, skripte, zëra planifikuesi, tunele, proxy, skedarë diagnostikë .rif të papritur ose aktivitet shkarkimi të pashpjegueshëm.
Rregullimi parandalon sulmin, por nuk heq ndryshimet që një sulmues ka bërë përpara përditësimit. Pas përditësimit, administratorët duhet të kontrollojnë statusin Flagged duke ekzekutuar /system/device-mode/print. CERT Polska dhe MikroTik thonë të dy se mekanizmi Flagged zbulon vetëm gjurmë të zgjedhura të komprometimit, dhe mungesa e tij nuk provon se pajisja është e sigurt. Nëse ndonjë tregues është i pranishëm, CERT Polska rekomandon izolimin e pajisjes, ruajtjen e regjistrave dhe konfigurimit të saj, rivendosjen e saj në cilësimet e fabrikës dhe rindërtimin nga një konfigurim i besuar. Të gjitha fjalëkalimet, çelësat dhe kredencialet e tjera duhet të ndryshohen, dhe një kopje rezervë nga një pajisje e komprometuar nuk duhet të rikthehet. Për bizneset që kanë nevojë për ndihmë në rishikimin e rregullave të aksit në distancë dhe menaxhimin e rregullimeve në pajisjet e ekspozuara në internet, AEU-I, krahu i sigurisë, IT-së, infrastrukturës dhe konsulencës i AEU Group, ofron shërbime vlerësimi të pavarur.
CERT Polska tha se përdori modele AI, përfshirë GPT-5.5-cyber dhe GPT-5.6-sol përmes programit OpenAI GTAC, së bashku me modele me peshë të hapur të strehuara lokalisht për të automatizuar testimin laboratorik dhe analizën e protokollit gjatë kërkimit. Çdo gjetje u verifikua kundër sistemeve reale RouterOS. The Hacker News ka kontaktuar CERT Polska dhe MikroTik për koment mbi analizën teknike.
Si të Mbroheni
- Përditësoni routerin tuaj MikroTik në RouterOS 6.49.21, 7.23.4 ose 7.24.2 menjëherë, cilido qoftë versioni më i fundit i mbështetur për pajisjen tuaj.
- Nëse nuk keni nevojë ta menaxhoni routerin nga jashtë rrjetit tuaj të shtëpisë ose zyrës, fikni aksin SSH në distancë (funksionin e hyrjes në distancë) në cilësimet e routerit.
- Pas përditësimit, identifikohuni në router dhe kontrolloni listën e përdoruesve për llogari të panjohura, veçanërisht një të quajtur "ops" ose një hyrje të quajtur "-2".
- Nëse gjeni diçka të dyshimtë, bëni një kopje rezervë të cilësimeve, më pas kryeni një rivendosje në cilësimet e fabrikës dhe konfiguroni routerin përsëri nga e para; mos rikthej një kopje rezervë të vjetër.
- Ndryshoni të gjitha fjalëkalimet e routerit dhe çdo çelës privat që keni përdorur, sepse një sulmues mund t'i ketë kopjuar përpara se ta rregulloni.
- Mbani rregullat e firewall-it të routerit të rrepta dhe lejoni menaxhimin në distancë vetëm nga adresa specifike të besuara nëse duhet ta aktivizoni.
Dobësitë & Zgjidhjet
- CVE-2026-67276 Separate SSH vulnerability that allows forging an RSA key to log in as an existing user; requires knowledge of the account name and public key, and is not part of the MikroTrick chain. Shiko zgjidhjen & detajet →
- CVE-2026-67279 MikroTik RouterOS SSH state-machine flaw that allows an unauthenticated client to reach the command phase after key renegotiation during authentication; fixed in RouterOS 6.49.21, 7.23.4, and 7.24.2. Shiko zgjidhjen & detajet →
- CVE-2026-86060 Argument-injection bug in the RouterOS login process that allows a -2 username to read full administrative privilege level from file descriptor 2; fixed in the same patched RouterOS versions. Shiko zgjidhjen & detajet →
Termat e Shpjeguar
- SSH Secure Shell, një mënyrë e zakonshme për t'u identifikuar në distancë në një pajisje përmes një lidhjeje të kriptuar.
- RouterOS Sistemi operativ që funksionon në routerat MikroTik.
- CVE Common Vulnerabilities and Exposures, një identifikues unik që i jepet një dobësie sigurie të njohur publikisht.
- authentication Procesi i provimit se kush jeni përpara se një sistem t'ju japë aks.
- argument injection Një dobësi sigurie ku të dhëna të menduara si hyrje normale trajtohen si opsion komande, duke lejuar një sulmues të kontrollojë atë që bën një program.
- file descriptor Një numër që një sistem operativ përdor për t'iu referuar një skedari ose terminali të hapur, në këtë rast sesionit të terminalit.
- Known Exploited Vulnerabilities catalog Një listë e mbajtur nga CISA e dobësive të sigurisë që po përdoren në mënyrë aktive nga sulmuesit.