
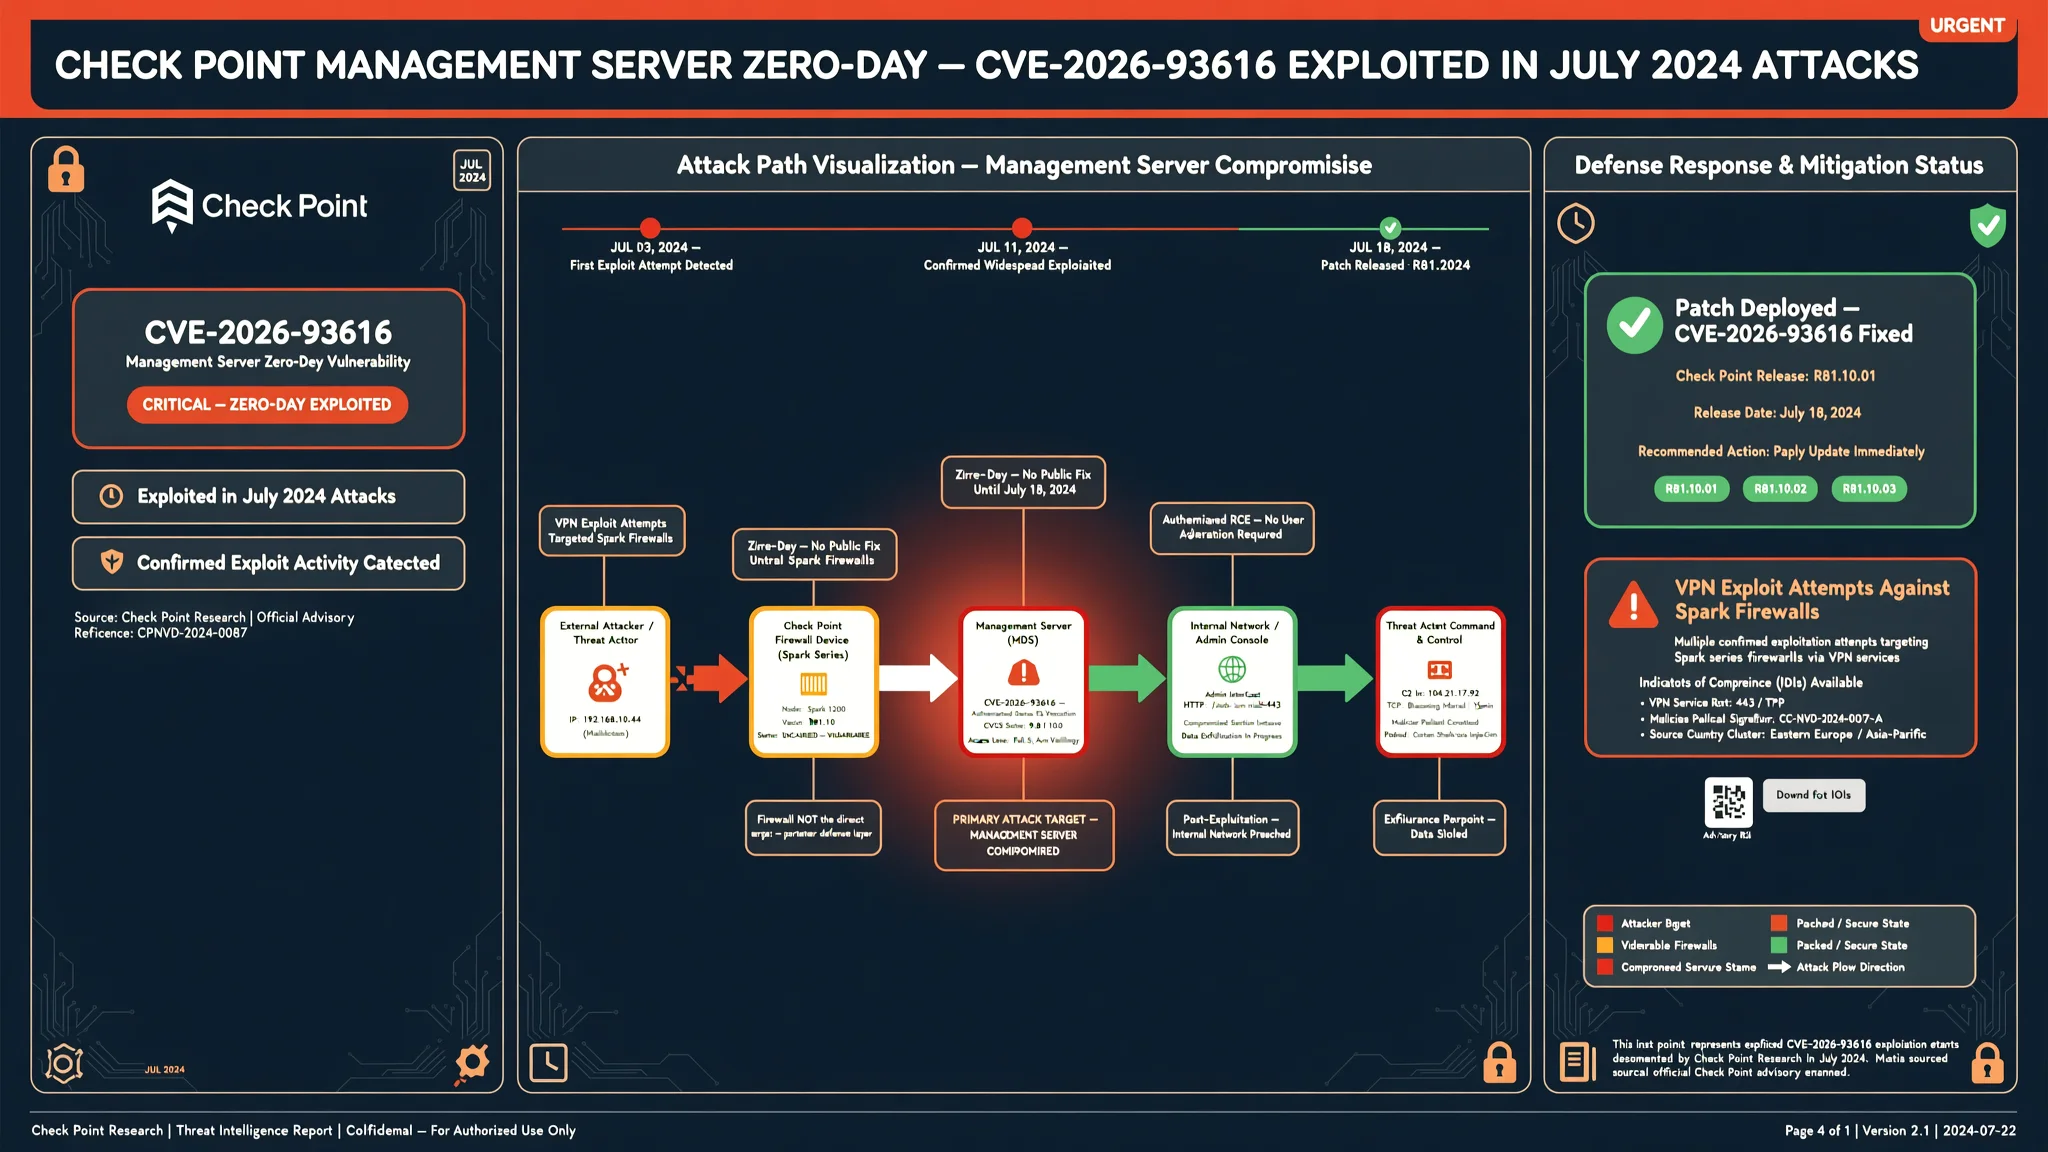
Check Point rregullon zero-day të shfrytëzuar në serverin e menaxhimit
Check Point rregulloi CVE-2026-93616, një dobësi në serverin e menaxhimit të shfrytëzuar në sulmet e korrikut, dhe paralajmëroi për përpjekje shfrytëzimi të VPN kundër firewalls Spark.
Check Point ka publikuar një rregullim për një dobësi zero-day të panjohur më parë në Security Management Server të saj, pasi sulmuesit e shfrytëzuan atë në një numër të vogël sulmesh të synuara më 23 korrik. Dobësia, e identifikuar si CVE-2026-93616, është një bug path traversal në shërbimin web të serverit. Path traversal do të thotë që shërbimi web nuk kufizon si duhet se cilat skedarë dhe dosje mund të arrihen nga një kërkesë. Një sulmues që mund të aksesojë atë shërbim mund të ngarkojë skripte në server dhe më pas t'i ekzekutojë ato pa u identifikuar. Check Point e vlerësoi problemin 9.8 nga 10 në shkallën CVSS, ku CVSS qëndron për Common Vulnerability Scoring System dhe 10 është më e rënda. Rregullimi u publikua më 22 shtator për Security Management Server, sistemi që kontrollon politikat e firewall për gateway-t Check Point që menaxhon. Këshilla e Check Point nuk përmend objektivat e sulmeve të korrikut ose sulmuesit, dhe nuk thotë se çfarë bënë sulmuesit pas shfrytëzimit të dobësisë.
Versionet e prekura të listuara në regjistrin CVE tregojnë se shumë versione të vjetra dhe aktuale kanë nevojë për vëmendje. Check Point i numëron përditësimet e tij Jumbo Hotfix për çdo version me një numër të quajtur 'Take'. Kanali i tij LivePatch, i cili shtyn rregullime urgjente, përdor një grup të veçantë numrash take. Regjistri CVE liston këto versione si të prekura: R82.20 pa Jumbo Hotfix të instaluar, R82.10 me Jumbo Hotfix Take 44 ose më poshtë, R82 me Jumbo Hotfix Take 126 ose më poshtë, R81.20 me Jumbo Hotfix Take 166 ose më poshtë, dhe R81.10 me Jumbo Hotfix Take 190 ose më poshtë, që është fundi i mbështetjes. Versionet R81, R80.40, R80.30, R80.20, R80.10 dhe R80 janë të gjitha në fund të mbështetjes dhe janë gjithashtu të listuara si të prekura. Këshilla e Check Point liston R82.20 si të prekur pa kushtin 'pa Jumbo Hotfix'. Më 16 shtator, Check Point rregulloi një dobësi tjetër të serverit të menaxhimit, CVE-2026-91843, përmes LivePatch. CERT Santé i Francës e përmblodhi atë përditësim si LivePatch Take 28, ose Take 29 në R82.20, dhe Check Point thotë se ato take LivePatch nuk rregullojnë CVE-2026-93616. Një dobësi e lidhur me certifikatën VPN e rregulluar më 9 shtator, CVE-2026-85103, preku si gateway-t ashtu edhe serverat e menaxhimit. Për R82.10, R82 dhe R81.20, lista e versioneve të prekura të dobësisë së re shkon një take më lart se lista e asaj dobësie të shtatorit, kështu që një server i përditësuar vetëm aq sa të dalë jashtë gamës së dobësisë së mëparshme është ende i prekur nga CVE-2026-93616. Ndërtimet e rregulluara, dhe udhëzimet e Check Point për zbutjen, gjuetinë dhe treguesit e kompromisit, janë në artikullin e mbështetjes sk1000171. Administratorët duhet të kontrollojnë versionin e serverit dhe take Jumbo Hotfix kundrejt listës, të instalojnë rregullimin, dhe më pas të përdorin udhëzimet e gjuetisë dhe treguesit e kompromisit për të kërkuar shenja të një sulmi. Instalimi i rregullimit nuk tregon nëse serveri u sulmua më parë.
Check Point gjithashtu tha se sulmuesit kanë provuar që nga 12 shtatori të shfrytëzojnë një dobësi të veçantë VPN që ajo rregulloi më 9 shtator. VPN qëndron për virtual private network, dhe dobësia, CVE-2026-85102, është në mënyrën se si gateway-t Check Point kontrollojnë certifikatat dixhitale gjatë vendosjes së një lidhjeje VPN. Një certifikatë është një dokument elektronik që provon identitetin. Dobësia mund t'i lejojë një sulmuesi që nuk është identifikuar të ekzekutojë kod në gateway. Produktet e prekura janë Security Gateway dhe firewalls Spark, qofshin të menaxhuara në mënyrë qendrore ose lokale, në R81 dhe R81.10, të dyja në fund të mbështetjes, R81.10.x, R81.20, R82, R82.00.x dhe R82.10. Qendra Kombëtare e Sigurisë Kibernetike e Holandës (NCSC) thotë se dobësia zbatohet kur këto produkte përdorin Site-to-Site VPN ose Remote Access VPN. Check Point tha se përpjekjet erdhën nga infrastrukturë anonimizuese, duke përfshirë shërbime VPN dhe proxy, dhe përdorën certifikata me këto subjekte: CN=vpn,OU=users,O=global; CN=vpn-user,OU=users,O=global; dhe CN=vpnuser,OU=users,O=global. Lista nuk është e plotë, dhe subjekte të tjera mund të jenë në përdorim. Administratorët duhet të kontrollojnë regjistrat për çdo identifikim të pazakontë Mobile Access bazuar në certifikatë, jo vetëm ata me këto subjekte. Ata gjithashtu duhet të kontrollojnë se çfarë bëjnë përdoruesit e dyshimtë të Mobile Access pas identifikimit, e cila shpesh përfshin skanimin e portave dhe shërbimeve të brendshme. Kur u publikua rregullimi i 9 shtatorit, Check Point nuk kishte prova se kjo dobësi VPN po shfrytëzohej. Check Point thotë se klientët që instalojnë rregullimin e 9 shtatorit janë të mbrojtur, por këshilla e saj nuk thotë nëse ndonjë përpjekje ka pasur sukses. Për gateway-t që nuk mund të rregullohen ende, NCSC liston një zgjidhje të përkohshme të Check Point për Site-to-Site VPN: fikni rregullat e nënkuptuara VPN dhe lejoni portat UDP 500 dhe 4500 vetëm nga adresa specifike IP të partnerëve. Zgjidhja e përkohshme nuk zbatohet për firewalls Spark të menaxhuara lokalisht. Hapat e zbutjes nga Check Point janë në artikullin e mbështetjes sk1000117.
Për klientët e Check Point, këto dy këshilla krijojnë një grup të qartë prioritetesh. Dobësia e serverit të menaxhimit është më e rënda sepse tashmë është shfrytëzuar në natyrë, ndërsa dobësia VPN prek një grup tjetër produktesh dhe deri tani është parë vetëm në përpjekje shfrytëzimi, pa sukses të raportuar në këshillën e Check Point. Ekipet që menaxhojnë gateway-t Check Point duhet ta trajtojnë rregullimin e serverit të menaxhimit si urgjent dhe ta aplikojnë atë në çdo version të listuar si të prekur, duke përfshirë sistemet e vjetra në fund të mbështetjes nëse ato mbeten në përdorim. Për shkak se sulmuesit e korrikut ngarkuan dhe ekzekutuan skripte pas anashkalimit të autentikimit, thjesht instalimi i patch-it nuk mjafton. Administratorët gjithashtu duhet të kërkojnë shenja se serveri është komprometuar tashmë, duke përdorur udhëzimet e gjuetisë dhe treguesit e kompromisit në artikullin e mbështetjes sk1000171. Për dobësinë VPN, kontrollimi i regjistrave për identifikime të pazakonta Mobile Access bazuar në certifikatë dhe aktivitet të pazakontë pas identifikimit, si skanimi i portave dhe shërbimeve të brendshme, është hapi i parë i zbulimit. Versionet në fund të mbështetjes paraqesin një rrezik shtesë sepse mund të mos marrin rregullime rutinë; edhe pse janë të listuara, organizatat duhet të planifikojnë të largohen prej tyre.
Për pronarët e faqeve të internetit dhe bizneset që mbështeten në firewalls ose VPN të Check Point, përfundimi praktik është të verifikojnë versionin e saktë të softuerit dhe take hotfix në çdo pajisje, të aplikojnë rregullimet e disponueshme dhe të kufizojnë aksesin në distancë në ndërfaqet e menaxhimit. Këshilla e Check Point përmend vetëm Security Management Server si të prekur nga CVE-2026-93616 dhe nuk thotë se çfarë aksesi në rrjet i nevojitet një sulmuesi, ndërsa The Hacker News ka pyetur Check Point për produkte të tjera të prekura, ndërtimet e rregulluara dhe sulmet e korrikut. Për ekipet që duhet të kalojnë shpejt nga një këshillë e prodhuesit në një zbatim të testuar, AEU-I, një shërbim IT, infrastrukture dhe konsulence i fokusuar në sigurinë, mund të ndihmojë në rishikimin e proceseve të patch-it dhe zbutjes, në mënyrë që një rregullim urgjent i Check Point të mos mbetet i paaplikuar. Ky është raportim mbi njoftimin e Check Point dhe këshillat publike, jo një pretendim se AEU-I zbuloi ose rregulloi dobësinë.
Si të Mbroheni
- Nëse kompania juaj përdor firewalls ose VPN të Check Point, kërkojini ofruesit tuaj të IT të konfirmojë versionin e saktë dhe take Jumbo Hotfix dhe të instalojë rregullimin nga artikulli i mbështetjes sk1000171 nëse versioni juaj është i li
- Mbajeni faqen e menaxhimit të firewall-it tuaj larg internetit publik dhe lejoni akses vetëm nga zyra juaj ose një rrjet i besuar.
- Kontrolloni regjistrat e hyrjes në VPN për llogari ose emra certifikatash të pazakonta që nuk i keni krijuar, veçanërisht tre emrat e përmendur në këtë raport, dhe njoftoni personin tuaj të sigurisë nëse i shihni.
- Nëse nuk mund të përditësoni menjëherë, aplikoni zgjidhjen e përkohshme për Site-to-Site VPN: kufizoni trafikun VPN vetëm në adresat IP të njohura të partnerëve.
- Mos vazhdoni të përdorni një firewall të vjetër të pambështetur për lidhje të rëndësishme biznesi; planifikoni ta përmirësoni në mënyrë që të marrë patch-e sigurie.
- Aktivizoni përditësimet automatike ose urgjente të sigurisë për firewall-in dhe pajisjen VPN, në mënyrë që rregullimet e prodhuesit të mbërrijnë sapo të publikohen.
Dobësitë & Zgjidhjet
- CVE-2026-85102 Check Point VPN certificate validation flaw in Security Gateway and Spark firewalls, fixed September 9, with attempted exploitation using crafted certificate subjects. Shiko zgjidhjen & detajet →
- CVE-2026-85103 VPN certificate flaw fixed September 9 affecting gateways and management servers; affected version ranges overlap with CVE-2026-93616. Shiko zgjidhjen & detajet →
- CVE-2026-91843 Separate Check Point management server flaw fixed through LivePatch on September 16; its LivePatch takes do not fix CVE-2026-93616. Shiko zgjidhjen & detajet →
- CVE-2026-93616 Check Point Security Management Server path traversal flaw, fixed September 22, that allowed unauthenticated script upload and execution. Shiko zgjidhjen & detajet →
Termat e Shpjeguar
- CVE Common Vulnerabilities and Exposures, një identifikues publik për një dobësi specifike sigurie.
- CVSS Common Vulnerability Scoring System, një shkallë nga 0 në 10 që vlerëson sa e rëndë është një dobësi sigurie.
- path traversal Një dobësi që lejon një kërkesë të arrijë skedarë ose dosje që nuk duhet, shpesh e përdorur për të ngarkuar ose ekzekutuar kod të dëmshëm.
- Jumbo Hotfix Take Një paketë përditësimi e numëruar për versionet e Check Point; numri take tregon se cilat rregullime janë instaluar.
- VPN Virtual private network, një lidhje e sigurt e kriptuar midis një pajisjeje dhe një rrjeti.
- certificate Një dokument elektronik që provon identitetin e një përdoruesi ose pajisjeje gjatë një lidhjeje të sigurt.