
L'attacco TrustSink usa una falsa pagina MFA per rubare le password
Varonis Threat Labs ha creato TrustSink, un attacco che usa un provider MFA esterno fraudolento in Microsoft Entra per catturare le password durante veri accessi.
I ricercatori di sicurezza di Varonis Threat Labs hanno documentato un attacco chiamato TrustSink che registra un provider di autenticazione multifattore (MFA) esterno fraudolento all'interno di Microsoft Entra, poi usa una convincente pagina falsa della password per raccogliere le credenziali degli utenti durante accessi altrimenti normali. La tecnica è stata pubblicata il 22 settembre 2026 e i ricercatori affermano che può funzionare con qualsiasi provider che si basi su questo modello di autenticazione esterna, anche se l'hanno dimostrata usando Microsoft Entra ID, la directory cloud e il servizio di accesso che molte aziende usano per Microsoft 365 e altre applicazioni.
Microsoft Entra supporta provider MFA esterni, che permettono alle organizzazioni di usare un servizio di autenticazione di terze parti per gestire il passaggio di accesso aggiuntivo dopo una password. In un flusso normale, un utente inserisce prima un nome utente o un indirizzo email e una password. Se l'account richiede MFA, Entra può reindirizzare il browser al provider esterno per completare il secondo fattore. Quando quel provider restituisce un token firmato valido, una piccola prova digitale che il secondo passaggio è terminato, Entra considera soddisfatto il requisito MFA e lascia proseguire l'utente.
Varonis ha scoperto che un attaccante che ha già compromesso un account Entra con privilegi elevati può registrare un External Authentication Method (EAM) fraudolento, ovvero la configurazione che indica a Entra un provider MFA esterno specifico. Impostare il metodo malevolo richiede di modificare l'Authentication Methods Policy, la regola che decide quali passaggi di accesso sono consentiti, e di creare un'identità applicativa, un service principal e una concessione di consenso. Un service principal è un'identità applicativa in una directory cloud a cui possono essere assegnati permessi. Queste azioni richiedono diritti di Global Administrator o Authentication Policy Administrator, quindi TrustSink è una tecnica post-compromissione e non un attacco di accesso iniziale.
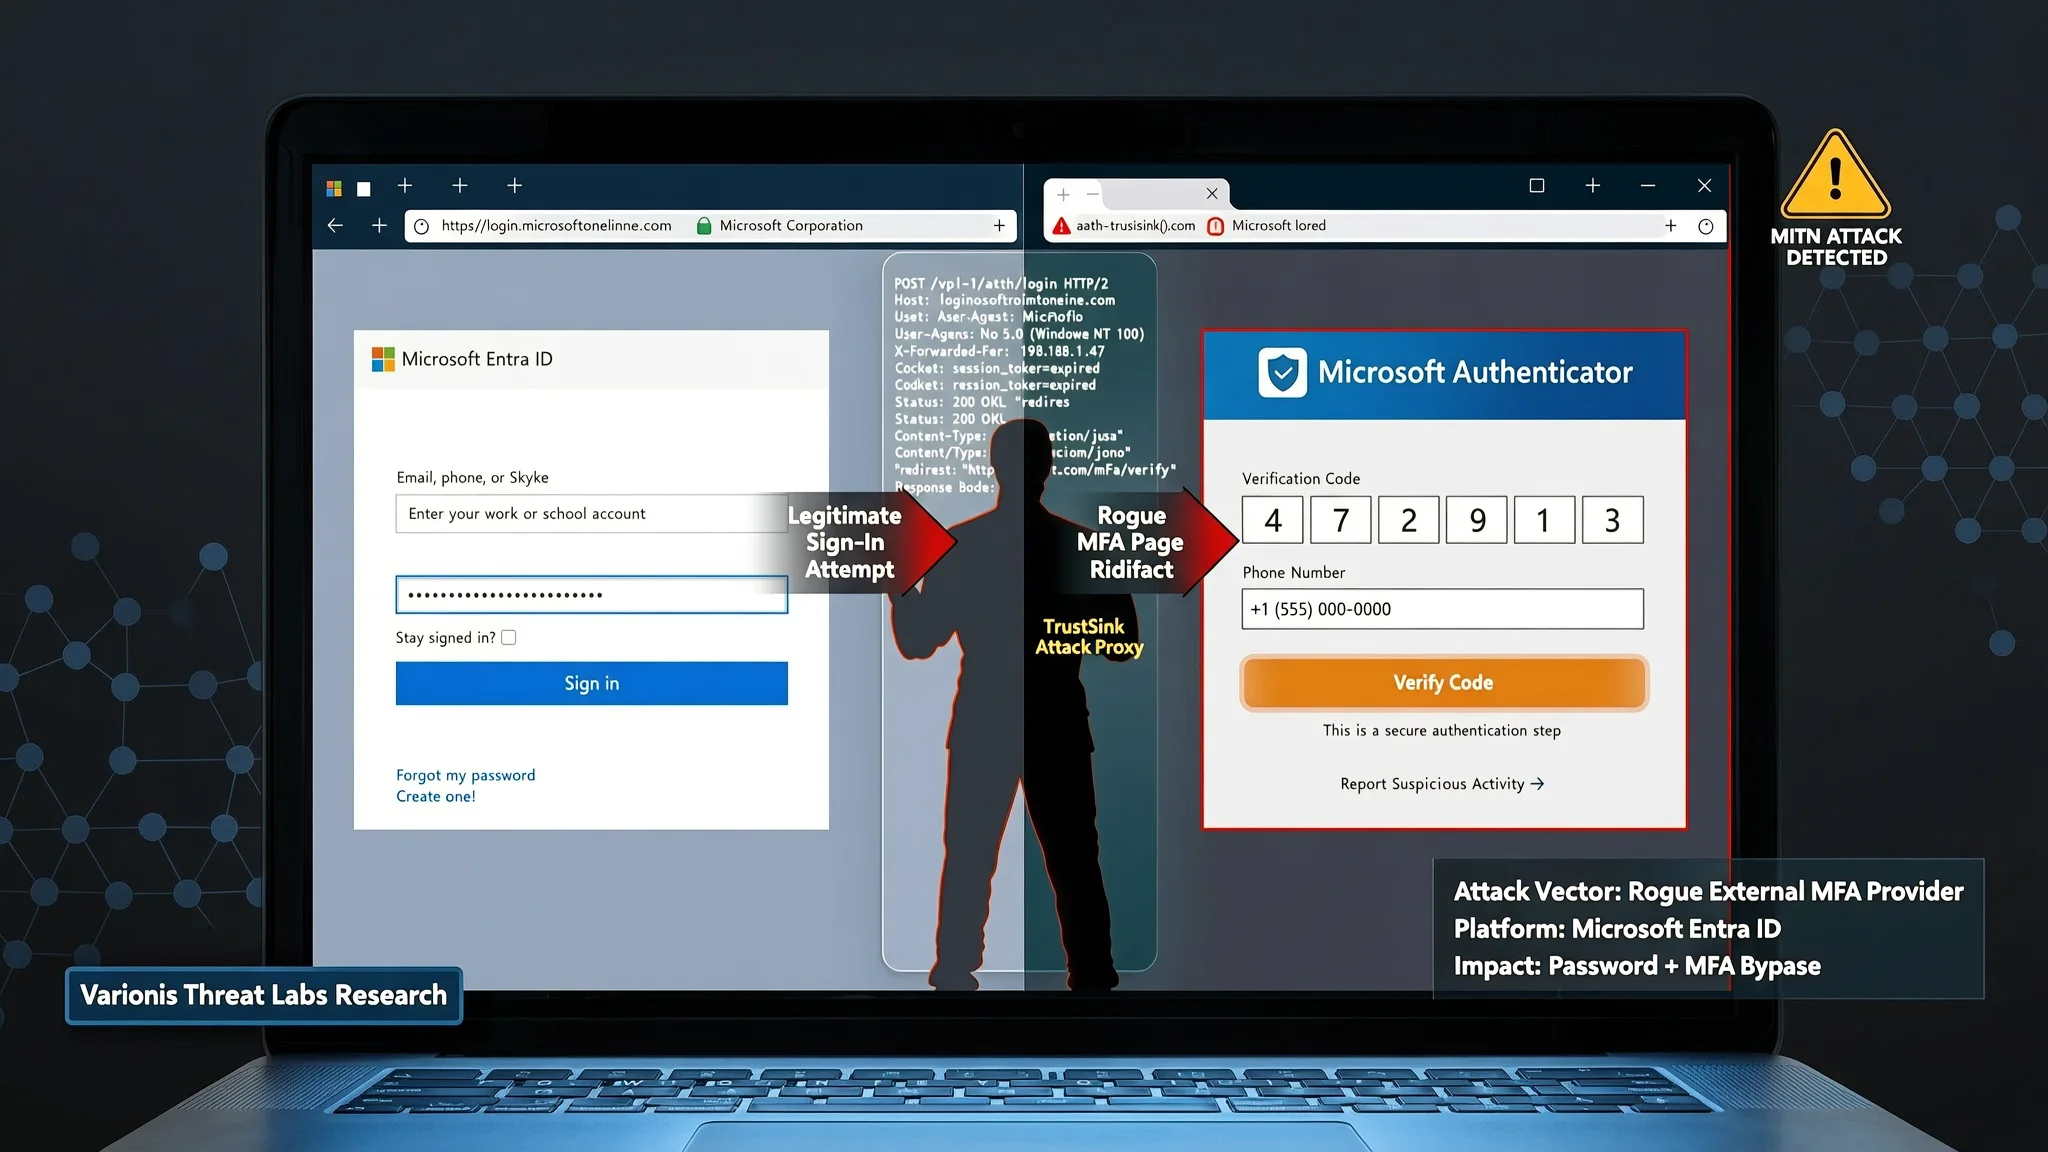
Durante l'attacco proof-of-concept, il login inizia normalmente: la vittima digita un indirizzo email e una password sulla pagina legittima di Microsoft login.microsoftonline.com. Quando viene attivata la MFA, Entra reindirizza il browser al provider esterno dell'attaccante per il secondo passaggio di autenticazione. Invece di mostrare una legittima richiesta del secondo fattore, il provider malevolo visualizza una copia della richiesta di password di Microsoft. La pagina falsa usa gli stessi caratteri, layout e design dei pulsanti della vera pagina di accesso Microsoft e appare subito dopo che la vittima ha inserito una vera password sul dominio di Microsoft stesso. Se la vittima inserisce di nuovo la password, credendo che Microsoft la stia chiedendo come parte del processo di autenticazione, la credenziale viene inviata in chiaro a un server controllato dall'attaccante.
Il provider fraudolento genera poi un token firmato che dichiara che la richiesta MFA è stata completata e lo restituisce a Entra. All'utente è consentito l'accesso all'applicazione che voleva originariamente e, dal punto di vista della vittima, l'accesso sembra essersi completato normalmente. Nel tenant di test di Varonis, ogni accesso si completava normalmente mentre il loro server riceveva password con timestamp e indirizzi IP di origine. I ricercatori osservano che reimpostare una password catturata non ha rimosso il provider fraudolento dal percorso di autenticazione; poiché il metodo malevolo rimane registrato nell'Authentication Methods Policy del tenant, ha catturato la password sostitutiva al successivo accesso dell'utente. Gli amministratori dovrebbero quindi rimuovere il provider MFA esterno sospetto prima di ruotare le credenziali interessate.
TrustSink si basa su una ricerca precedente del ricercatore di sicurezza Dirk-Jan Mollema, che ha presentato a x33fcon 2025 in un intervento intitolato "Bringing Your Own Identity in Entra ID". Mollema ha mostrato come un provider MFA esterno registrato fraudolentemente potesse soddisfare un requisito MFA restituendo un JSON Web Token (JWT) firmato che dichiarava che l'autenticazione era riuscita senza eseguire effettivamente il controllo previsto. TrustSink abusa dello stesso percorso per il furto di credenziali. Poiché la falsa richiesta di password appare quando l'utente si aspetta già un altro passaggio di autenticazione, l'attacco è particolarmente convincente.
Varonis raccomanda di rimuovere eventuali provider MFA esterni sospetti e le loro applicazioni, chiavi e URI di reindirizzamento associati prima di reimpostare le password degli utenti interessati. Le organizzazioni dovrebbero anche monitorare le modifiche all'Authentication Methods Policy, limitare i privilegi permanenti di Global Administrator e Authentication Policy Administrator e usare metodi di autenticazione resistenti al phishing come chiavi di sicurezza FIDO2 o Windows Hello for Business. La lezione più ampia per gli amministratori di identità è che qualsiasi servizio esterno a cui viene concesso un ruolo fidato nella catena di accesso diventa parte del confine di sicurezza, e la sua configurazione dovrebbe essere inventariata e revisionata. Per le aziende che gestiscono Microsoft Entra e necessitano di assistenza nella revisione di queste impostazioni di autenticazione esterna, AEU-I fornisce consulenza IT e infrastrutturale orientata alla sicurezza che può supportare un audit della configurazione di identità e accesso.
Come Proteggerti
- Se la tua azienda usa l'accesso Microsoft e vedi una seconda casella della password subito dopo aver inserito la password, fermati e controlla l'indirizzo web prima di digitare qualsiasi altra cosa.
- Assicurati che la barra degli indirizzi mostri ancora il dominio legittimo di Microsoft, login.microsoftonline.com, e non un sito web sconosciuto.
- Chiedi al personale IT della tua azienda di verificare se è stato aggiunto qualche servizio esterno imprevisto per gestire il passaggio di accesso aggiuntivo per gli account Microsoft.
- Se ti viene offerta una chiave di sicurezza fisica, una passkey integrata nel dispositivo o Windows Hello, attiva quell'opzione invece di usare codici o seconde password.
- Se pensi di aver inserito la password su una pagina falsa, avvisa prima il tuo team IT e non cambiare la password finché non hanno rimosso il provider sospetto.
I Termini Spiegati
- MFA Autenticazione multifattore, un passaggio di accesso aggiuntivo oltre alla password, come un codice o una chiave di sicurezza.
- Microsoft Entra ID La directory cloud di Microsoft che verifica chi è autorizzato ad accedere alle app aziendali.
- External Authentication Method (EAM) Un'impostazione in Microsoft Entra che consente a un servizio esterno di gestire il passaggio di accesso aggiuntivo.
- Authentication Methods Policy La regola in Microsoft Entra che decide quali passaggi di accesso sono consentiti per gli utenti.
- Token Una piccola prova digitale rilasciata dopo un controllo di accesso che indica a un sistema che un passaggio è completato.
- JSON Web Token (JWT) Un biglietto digitale firmato che contiene dichiarazioni su un utente o un passaggio di accesso.
- Service principal Un'identità applicativa in una directory cloud a cui può essere concesso il permesso di agire per conto di un software.
- FIDO2 Uno standard di accesso che usa una chiave di sicurezza fisica o una passkey integrata nel dispositivo invece di una password.