
WordPress 7.1.1 behebt Comment2Shell-Kommentar-Schwachstelle
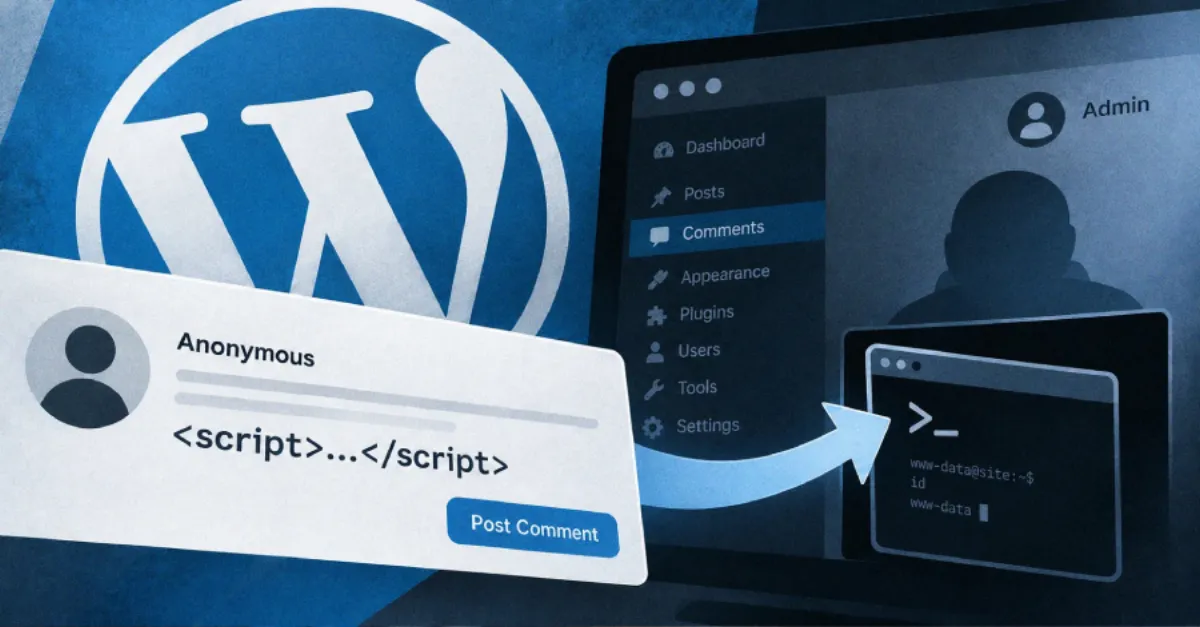
WordPress hat Comment2Shell (CVE-2026-93485) behoben, eine Kernschwachstelle, die einen Kommentar in ein verstecktes Skript verwandelte und, sobald ein Administrator die Seite öffnete, in Code auf dem Server.
WordPress hat Version 7.1.1 veröffentlicht, um eine Schwachstelle im WordPress-Kern zu beheben, die es einem anonymen Besucher ermöglichte, über das Kommentarformular ein verstecktes Skript einzuschleusen und unter bestimmten Bedingungen dazu zu führen, dass ein Angreifer Befehle auf dem Server der Website ausführt. Die Schwachstelle wird als CVE-2026-93485 geführt und erhielt den Namen Comment2Shell. WordPress lieferte den Fix am 17. September aus und forderte Website-Betreiber auf, sofort zu aktualisieren.
Es gibt keine Hinweise darauf, dass die Schwachstelle in Angriffen ausgenutzt wurde, und sie erscheint nicht auf der Liste der US-Regierung mit aktiv ausgenutzten Software-Schwachstellen. Patchstack, das Sicherheitsunternehmen, das die CVE-Kennung vergeben hat, bewertete sie mit 7,1 von 10 auf der CVSS-Skala, einem weit verbreiteten Schweregrad-Score von 0 bis 10, bei dem eine höhere Zahl ein ernsteres Problem bedeutet. Rafie Muhammad, der Sicherheitsforscher, der den Fehler gemeldet hat, legte die vollständige Kette in einem am 21. September veröffentlichten Bericht dar.
Die Schwachstelle lag in einer Lücke zwischen zwei Schritten, die WordPress bei jedem Kommentar ausführt. Zuerst prüft WordPress beim Speichern eines Kommentars dessen Text auf gefährliches HTML, die Auszeichnungssprache zum Aufbau von Webseiten, und entfernt, was es nicht zulässt. Zweitens formatiert WordPress den Kommentar bei der Anzeige neu. Laut Muhammads Bericht bestand der Trick in einem Zeilenumbruch innerhalb des Attributs eines HTML-Tags, das WordPress zulässt. Ein Attribut ist das zusätzliche Detail, das in einem Tag gespeichert ist, etwa die Adresse, auf die ein Link zeigt. Während des Anzeigeschritts zerlegte eine der Formatierungsroutinen von WordPress dieses Tag und verschob den Text des Angreifers an eine Position, an der der Browser ihn als aktiven Event-Handler las. Ein Event-Handler ist ein kleines Stück Code, das ein Browser automatisch ausführt, wenn auf der Seite etwas geschieht, etwa wenn die Seite fertig geladen ist. Es war kein Klick erforderlich: Das Skript lief, sobald jemand die Seite mit dem Kommentar öffnete.
Dieses Skript lief im Browser von jedem, der die Seite öffnete, ob eingeloggt oder nicht, und es handelte mit der jeweiligen Zugriffsstufe dieser Person auf die Website. Um daraus Codeausführung auf dem Server zu machen, war eine weitere Bedingung nötig: Ein eingeloggter Administrator musste die Seite mit dem Kommentar öffnen. Das Skript konnte dann die aktive Sitzung des Administrators nutzen, den Zustand, der WordPress sagt, wer eingeloggt ist, damit die Person nicht bei jeder Aktion ein Passwort erneut eingeben muss, um ein Plugin mit einer Web-Shell hochzuladen. Eine Web-Shell ist eine kleine Datei, die alle Befehle ausführt, die ein Angreifer an sie sendet. Ein Plugin über den Browser eines Administrators zu installieren, ist ein bekannter Weg von diesem Browser zur vollständigen Kontrolle über den Server.
Der Angriff hing außerdem davon ab, wie eine Website ihre Kommentare anzeigt. Er funktionierte auf Websites, die ein Block-Theme verwenden, jene Art von Design-Vorlage, die Seiten aus demselben Blocksystem aufbaut, das für Inhalte genutzt wird und seit dem Theme Twenty Twenty-Two der Standard von WordPress ist. Auch einige klassische Themes waren betroffen, wenn sie Kommentare über denselben Schritt formatieren; Muhammads Bericht nennt Twenty Twenty-One als eines davon.
Damit all dies geschehen konnte, musste der Kommentar zuerst auf der Seite erscheinen. WordPress beschrieb die Schwachstelle als nur vorbehaltlich der Kommentar-Genehmigung ausnutzbar. Standardmäßig wird ein Kommentar eines neuen Autors zurückgehalten, bis ihn jemand genehmigt, sodass er nicht von selbst erscheint. Doch der Forscher beschrieb Wege um diese Prüfung herum, die einen Kommentar ohne Genehmigung auf die Seite gelangen ließen. Patchstacks Fazit war unmissverständlich: Moderation ist keine Sicherheitskontrolle.
Zum Fix selbst: Die betroffenen Versionen reichen von 4.7 bis 7.1. Die korrigierten Releases für die aktuellen Zweige sind WordPress 7.1, das auf 7.1.1 aktualisiert werden sollte; WordPress 7.0, aktualisiert auf 7.0.5; und WordPress 6.9, aktualisiert auf 6.9.8. Ältere Zweige bis zurück zu 4.7 haben ihr eigenes korrigiertes Release, bis zurück zu 4.7.36, und jeder Zweig ist in der Release-Dokumentation von WordPress aufgeführt.
Eine Website, die nicht sofort aktualisieren kann, kann den Weg hinein schließen, indem sie Kommentare bei einzelnen Beiträgen schließt oder Kommentare auf der ganzen Website deaktiviert, und eine Web Application Firewall, ein Filter, der vor einer Website sitzt und bekannte bösartige Anfragen blockiert, oder ein Sicherheits-Plugin kann den präparierten Kommentar blockieren. Weder WordPress noch der Forscher veröffentlichten einen separaten Workaround, und Muhammad empfahl schlicht, den WordPress-Kern zu aktualisieren, und merkte an, dass 7.1.1 ein Sicherheits-Release ist. Ein Update behebt die Schwachstelle, macht aber keine Änderung rückgängig, die ein Angreifer bereits vorgenommen hat, sodass eine Website, die Grund zur Annahme hat, Ziel gewesen zu sein, auch nach Plugins oder Dateien suchen sollte, die sie nicht erkennt.
WordPress 7.1.1 behob insgesamt 11 Sicherheitsprobleme. Diese Kommentar-Schwachstelle war die einzige, die ein Angreifer ohne Konto erreichen konnte, und die meisten anderen erforderten einen eingeloggten Nutzer mit einer gewissen Zugriffsstufe. Dasselbe Release behob eine zweite Schwachstelle namens Click2Shell, bei der ein präparierter Link WordPress dazu bringen konnte, ein Theme zu installieren und zusammen mit einer zweiten Schwäche in diesem Theme Code auf dem Server auszuführen. Auch sie erforderte, dass ein eingeloggter Administrator den Link öffnete.
Das größere Bild ist für jeden wichtig, der eine WordPress-Website betreibt. Der WordPress-Kern hatte in diesem Jahr weitere ernste Schwachstellen. Im Juli ermöglichte ein Fehler namens wp2shell Angreifern, Code ganz ohne Login auszuführen, und US-Behörden listeten ihn später als in echten Angriffen genutzt. Im August machten Forscher aus einer Skript-Schwachstelle auf der Login-Seite Codeausführung über einen Administrator. Das sind separate Schwachstellen, getrennt vom Kommentar-Fehler, und keine davon ändert die grundlegende Lehre: Kommentarformulare und Login-Seiten sind Türen in eine Website, und die einzige verlässliche Antwort auf eine bekannte Schwachstelle ist das korrigierte Release des Herstellers, schnell angewendet.
Für Website-Betreiber, die nicht selbst Release-Notes nachjagen möchten, ist AEU Hosting, das Managed-WordPress-Hosting des Unternehmens, darauf ausgelegt, die Plattform und ihre Updates für die von ihm betriebenen Websites verwaltet zu halten, genau die Routine, die entscheidet, ob ein Fix wie 7.1.1 eine Website am Tag seiner Veröffentlichung erreicht oder Monate später.
So schützen Sie sich
- Melden Sie sich in Ihrem WordPress-Dashboard an, öffnen Sie den Bereich Updates und installieren Sie die neueste Version, oder bitten Sie Ihren Hosting-Anbieter, WordPress für Sie zu aktualisieren.
- Wenn Sie heute nicht aktualisieren können, schalten Sie Kommentare für die ganze Website ab (Einstellungen, dann Diskussion), bis Sie den Fix installieren können.
- Betrachten Sie die Genehmigung von Kommentaren nicht als Schutz: Prüfer fanden Wege, einen Kommentar ohne Genehmigung auf die Seite zu bringen, aktualisieren Sie also, statt sich auf Moderation zu verlassen.
- Schalten Sie automatische Updates für WordPress ein, wenn Ihr Hosting-Paket sie bietet, damit künftige Sicherheitsversionen installiert werden, ohne dass Sie daran denken müssen.
- Wenn Sie glauben, dass Ihre Website bereits ins Visier geraten ist, lassen Sie von einem Profi prüfen, ob es Plugins, Themes oder Dateien gibt, die Sie nicht kennen, denn ein Update entfernt nichts, was ein Angreifer bereits hinzugefügt hat
- Geben Sie Administratorzugriff nur Menschen, die ihn brauchen, entfernen Sie alte ungenutzte Admin-Konten und nutzen Sie starke einzigartige Passwörter mit zweistufiger Anmeldung.
Schwachstellen & Lösungen
- CVE-2026-93485 The identifier assigned by Patchstack to the WordPress core comment flaw called Comment2Shell, fixed in WordPress 7.1.1 and its backports on September 17. Lösung & Details ansehen →
Begriffe Erklärt
- WordPress core Der Hauptsatz von Dateien, die eine WordPress-Website betreiben, im Gegensatz zu den Themes und Plugins, die darauf aufsetzen.
- CVE Eine öffentliche Referenznummer für eine bekannte Sicherheitsschwachstelle, damit alle dieselbe verfolgen und besprechen können.
- CVSS Common Vulnerability Scoring System, eine Bewertung von 0 bis 10, die angibt, wie schwerwiegend eine Sicherheitsschwachstelle ist.
- plugin Eine zusätzliche Softwarekomponente, die einer WordPress-Website Extrafunktionen gibt, etwa ein Kontaktformular oder einen Shop.
- web shell Eine kleine Datei auf einem Server, mit der ein Angreifer aus der Ferne Befehle auf diesem Server ausführen kann.
- block theme Eine Art WordPress-Designvorlage, die die Seiten der Website aus Blöcken aufbaut, demselben Bearbeitungssystem, das für ihre Inhalte genutzt wird.
- event handler Ein Stück Code, das ein Browser automatisch ausführt, wenn auf einer Seite etwas geschieht, etwa wenn die Seite lädt.
- web application firewall Ein Filter, der vor einer Website sitzt und Anfragen blockiert, die bekannten bösartigen Mustern entsprechen.