
TrustSink-Angriff nutzt gefälschte MFA-Seite zum Passwortdiebstahl
Varonis Threat Labs hat TrustSink entwickelt, einen Angriff, der einen betrügerischen externen MFA-Anbieter in Microsoft Entra nutzt, um bei echten Anmeldungen Passwörter abzufangen.
Sicherheitsforscher von Varonis Threat Labs haben einen Angriff namens TrustSink dokumentiert, bei dem ein betrügerischer externer Multifaktor-Authentifizierungs-Anbieter (MFA) in Microsoft Entra registriert wird und dann eine überzeugende gefälschte Passwortseite verwendet wird, um die Anmeldedaten der Benutzer während ansonsten normaler Anmeldungen zu sammeln. Die Technik wurde am 22. September 2026 veröffentlicht, und die Forscher sagen, dass sie mit jedem Anbieter funktionieren kann, der auf diesem externen Authentifizierungsmodell basiert, obwohl sie sie mit Microsoft Entra ID demonstrierten, dem Cloud-Verzeichnis- und Anmeldedienst, den viele Unternehmen für Microsoft 365 und andere Anwendungen nutzen.
Microsoft Entra unterstützt externe MFA-Anbieter, die es Organisationen ermöglichen, einen Drittanbieter-Authentifizierungsdienst für den zusätzlichen Anmeldeschritt nach einem Passwort zu verwenden. In einem normalen Ablauf gibt ein Benutzer zuerst einen Benutzernamen oder eine E-Mail-Adresse und ein Passwort ein. Wenn das Konto MFA erfordert, kann Entra den Browser zum externen Anbieter umleiten, um den zweiten Faktor abzuschließen. Wenn dieser Anbieter ein gültiges signiertes Token zurücksendet – einen kleinen digitalen Nachweis, dass der zweite Schritt abgeschlossen wurde –, betrachtet Entra die MFA-Anforderung als erfüllt und lässt den Benutzer fortfahren.
Varonis fand heraus, dass ein Angreifer, der bereits ein hochprivilegiertes Entra-Konto übernommen hat, eine betrügerische externe Authentifizierungsmethode (EAM) registrieren kann. Das ist die Konfiguration, die Entra auf einen bestimmten externen MFA-Anbieter verweist. Die Einrichtung der bösartigen Methode erfordert eine Änderung der Authentifizierungsmethodenrichtlinie – der Regel, die festlegt, welche Anmeldeschritte erlaubt sind – sowie die Erstellung einer Anwendungsidentität, eines Dienstprinzipals und einer Zustimmungsgewährung. Ein Dienstprinzipal ist eine Anwendungsidentität in einem Cloud-Verzeichnis, der Berechtigungen zugewiesen werden können. Diese Aktionen erfordern Rechte als Globaler Administrator oder Authentifizierungsrichtlinien-Administrator, sodass TrustSink eine Post-Kompromittierungs-Technik und kein Angriff auf den Erstzugriff ist.
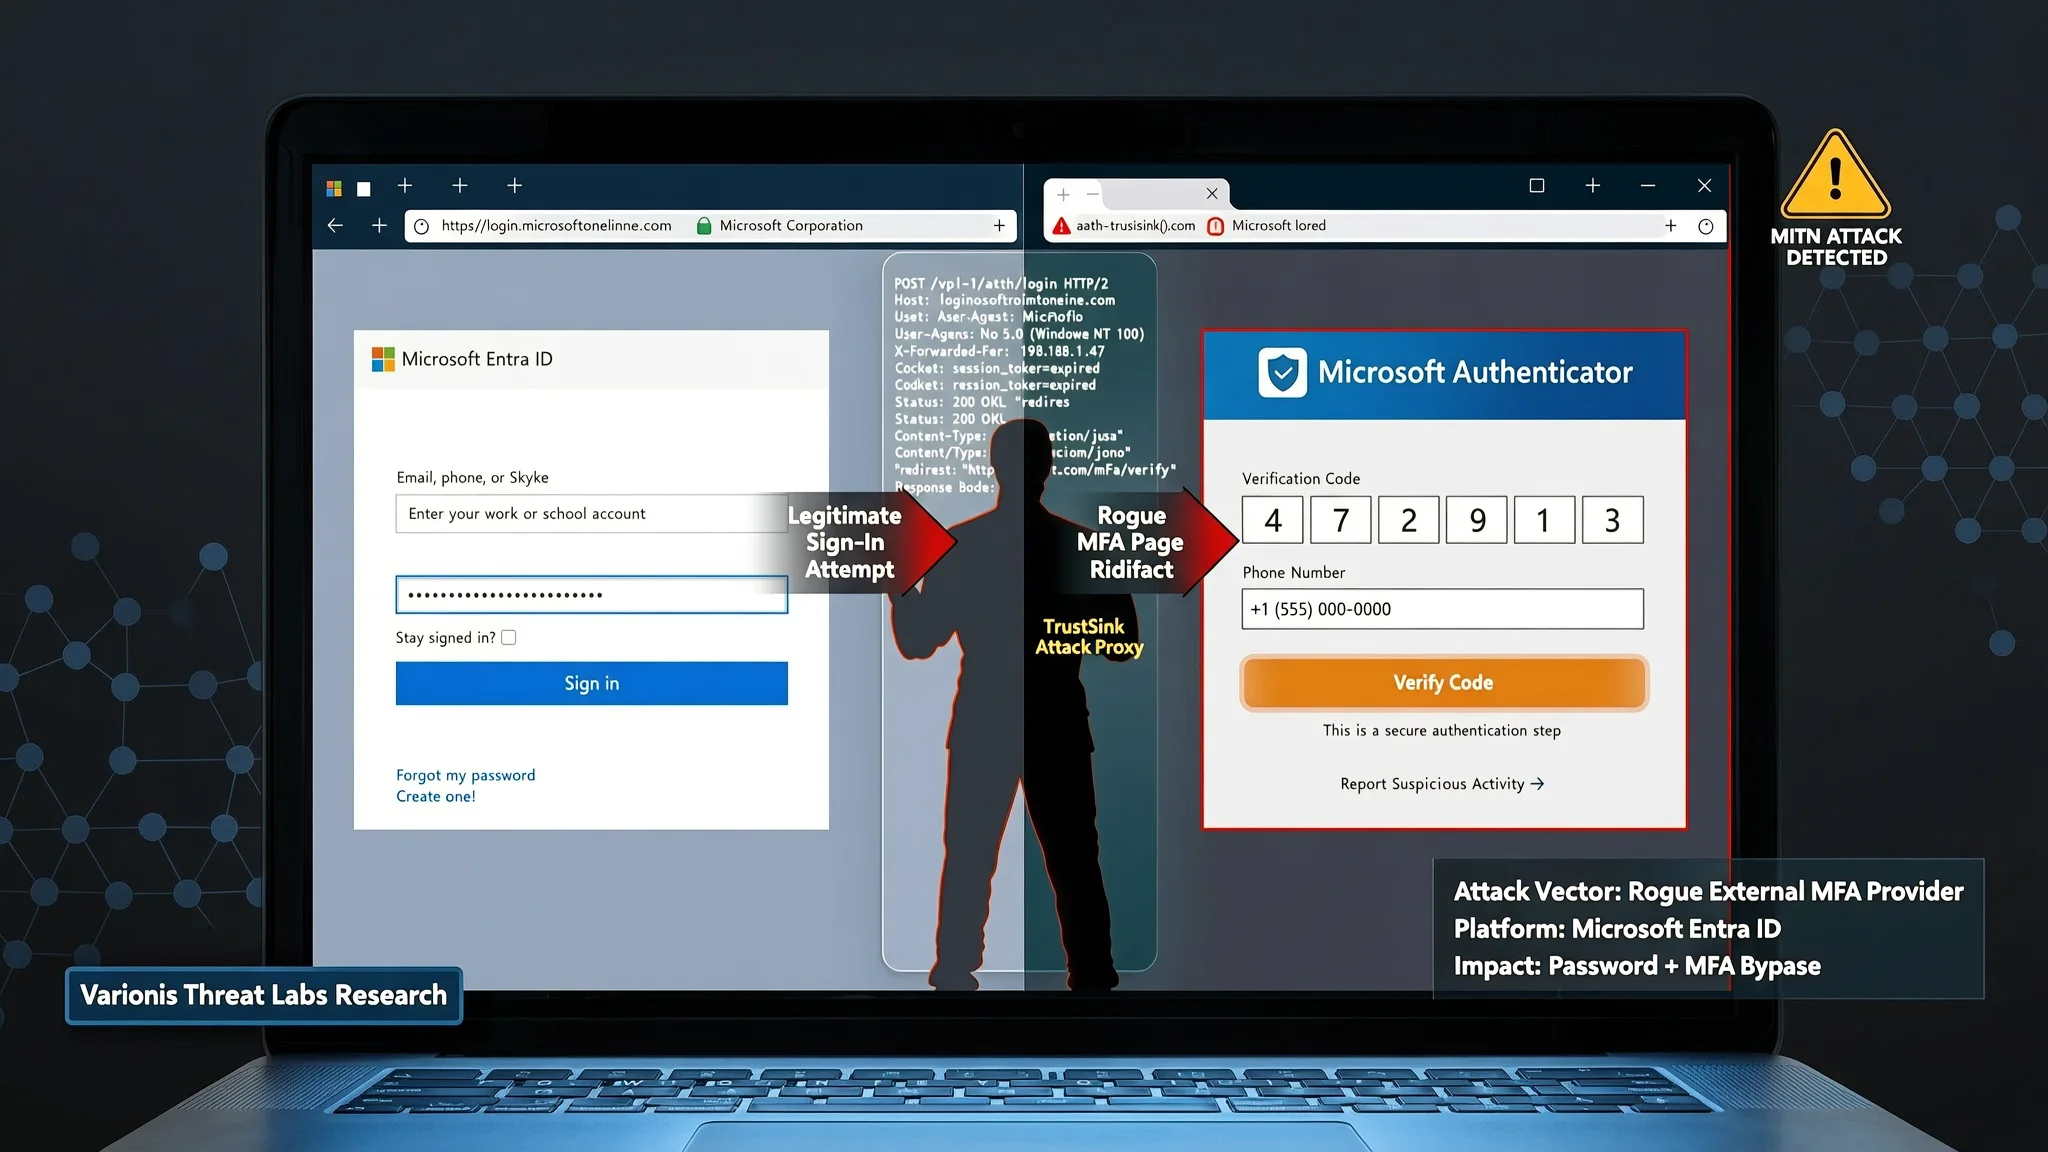
Während des Proof-of-Concept-Angriffs beginnt die Anmeldung normal: Das Opfer gibt eine E-Mail-Adresse und ein Passwort auf der legitimen Microsoft-Anmeldeseite login.microsoftonline.com ein. Wenn MFA ausgelöst wird, leitet Entra den Browser zum externen Anbieter des Angreifers für den zweiten Authentifizierungsschritt um. Anstatt eine legitime Zweitfaktor-Abfrage anzuzeigen, zeigt der bösartige Anbieter eine Kopie der Microsoft-Passwortabfrage an. Die gefälschte Seite verwendet dieselben Schriftarten, dasselbe Layout und dasselbe Button-Design wie die echte Microsoft-Anmeldeseite und erscheint sofort, nachdem das Opfer ein echtes Passwort auf Microsofts eigener Domain eingegeben hat. Wenn das Opfer das Passwort erneut eingibt, in der Annahme, Microsoft fordere es als Teil des Authentifizierungsprozesses an, wird die Anmeldeinformation im Klartext an einen vom Angreifer kontrollierten Server gesendet.
Der betrügerische Anbieter generiert dann ein signiertes Token, das besagt, dass die MFA-Abfrage abgeschlossen wurde, und sendet es an Entra zurück. Der Benutzer wird in die Anwendung gelassen, die er ursprünglich wollte, und aus Sicht des Opfers scheint die Anmeldung normal abgeschlossen worden zu sein. Im Testmandanten von Varonis verlief jede Anmeldung normal, während ihr Server Passwörter mit Zeitstempeln und Quell-IP-Adressen empfing. Die Forscher stellen fest, dass das Zurücksetzen eines abgefangenen Passworts den betrügerischen Anbieter nicht aus dem Authentifizierungspfad entfernte; da die bösartige Methode in der Authentifizierungsmethodenrichtlinie des Mandanten registriert bleibt, fing sie das Ersatzpasswort bei der nächsten Anmeldung des Benutzers ab. Administratoren sollten daher den verdächtigen externen MFA-Anbieter entfernen, bevor sie betroffene Anmeldeinformationen rotieren.
TrustSink baut auf früherer Forschung des Sicherheitsforschers Dirk-Jan Mollema auf, der auf der x33fcon 2025 in einem Vortrag mit dem Titel „Bringing Your Own Identity in Entra ID“ präsentierte. Mollema zeigte, wie ein betrügerisch registrierter externer MFA-Anbieter eine MFA-Anforderung erfüllen konnte, indem er ein signiertes JSON Web Token (JWT) zurückgab, das behauptete, die Authentifizierung sei erfolgreich gewesen, ohne die erwartete Prüfung tatsächlich durchzuführen. TrustSink missbraucht denselben Pfad für Anmeldeinformationsdiebstahl. Da die gefälschte Passwortabfrage erscheint, wenn der Benutzer bereits einen weiteren Authentifizierungsschritt erwartet, ist der Angriff besonders überzeugend.
Varonis empfiehlt, alle verdächtigen externen MFA-Anbieter und ihre zugehörigen Anwendungen, Schlüssel und Weiterleitungs-URIs zu entfernen, bevor die Passwörter betroffener Benutzer zurückgesetzt werden. Organisationen sollten auch Änderungen an der Authentifizierungsmethodenrichtlinie überwachen, dauerhafte Rechte als Globaler Administrator und Authentifizierungsrichtlinien-Administrator einschränken und phishing-resistente Authentifizierungsmethoden wie FIDO2-Sicherheitsschlüssel oder Windows Hello for Business verwenden. Die übergeordnete Lehre für Identitätsadministratoren ist, dass jeder externe Dienst, dem eine vertrauenswürdige Rolle in der Anmeldekette zugewiesen wird, Teil der Sicherheitsgrenze wird und seine Konfiguration inventarisiert und überprüft werden sollte. Für Unternehmen, die Microsoft Entra betreiben und Hilfe bei der Überprüfung dieser externen Authentifizierungseinstellungen benötigen, bietet AEU-I sicherheitsorientierte IT- und Infrastrukturberatung, die ein Audit der Identitäts- und Zugriffskonfiguration unterstützen kann.
So schützen Sie sich
- Wenn Ihr Unternehmen die Microsoft-Anmeldung verwendet und Sie direkt nach der Eingabe Ihres Passworts ein zweites Passwortfeld sehen, halten Sie inne und prüfen Sie die Webadresse, bevor Sie etwas anderes eingeben.
- Stellen Sie sicher, dass die Adressleiste weiterhin die legitime Microsoft-Domain login.microsoftonline.com anzeigt und nicht eine unbekannte Website.
- Bitten Sie die IT-Abteilung Ihres Unternehmens zu prüfen, ob ein unerwarteter externer Dienst hinzugefügt wurde, der den zusätzlichen Anmeldeschritt für Microsoft-Konten übernimmt.
- Wenn Ihnen ein physischer Sicherheitsschlüssel, ein integrierter Geräte-Passkey oder Windows Hello angeboten wird, aktivieren Sie diese Option anstelle von Codes oder zweiten Passwörtern.
- Wenn Sie glauben, Ihr Passwort auf einer gefälschten Seite eingegeben zu haben, informieren Sie zuerst Ihr IT-Team und ändern Sie das Passwort erst, nachdem der verdächtige Anbieter entfernt wurde.
Begriffe Erklärt
- MFA Multifaktor-Authentifizierung, ein zusätzlicher Anmeldeschritt über ein Passwort hinaus, wie ein Code oder ein Sicherheitsschlüssel.
- Microsoft Entra ID Microsofts Cloud-Verzeichnis, das prüft, wer sich bei Unternehmens-Apps anmelden darf.
- External Authentication Method (EAM) Eine Einstellung in Microsoft Entra, die es einem externen Dienst ermöglicht, den zusätzlichen Anmeldeschritt zu übernehmen.
- Authentication Methods Policy Die Regel in Microsoft Entra, die festlegt, welche Anmeldeschritte für Benutzer erlaubt sind.
- Token Ein kleiner digitaler Nachweis, der nach einer Anmeldeüberprüfung ausgestellt wird und einem System mitteilt, dass ein Schritt abgeschlossen ist.
- JSON Web Token (JWT) Ein signiertes digitales Ticket, das Aussagen über einen Benutzer oder einen Anmeldeschritt enthält.
- Service principal Eine Anwendungsidentität in einem Cloud-Verzeichnis, der die Berechtigung erteilt werden kann, im Namen von Software zu handeln.
- FIDO2 Ein Anmeldestandard, der einen physischen Sicherheitsschlüssel oder einen integrierten Geräte-Passkey anstelle eines Passworts verwendet.