
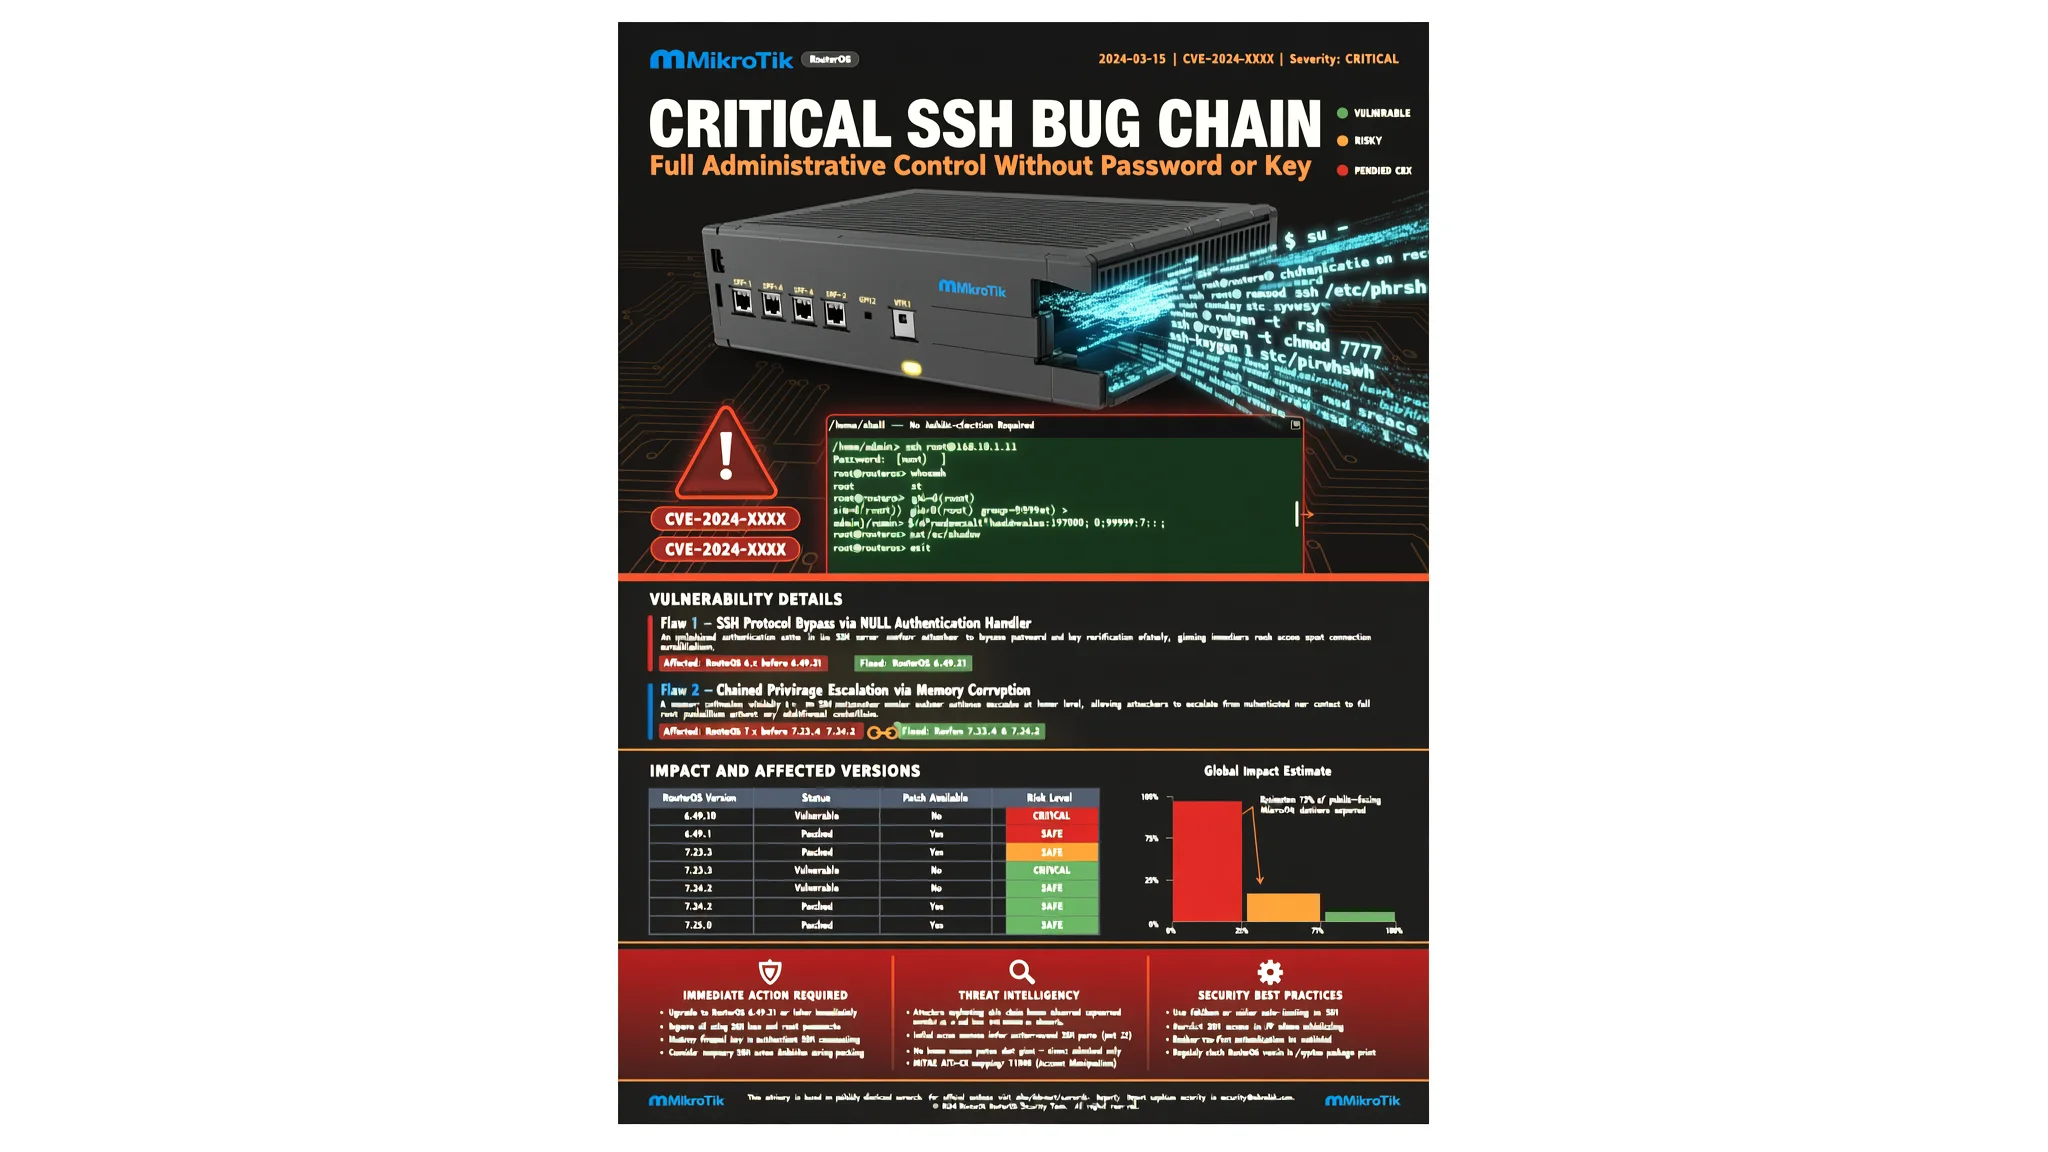
MikroTik SSH Bug Chain Grants Admin Access Without Password
Two chained MikroTik RouterOS SSH flaws let attackers take full admin control without a password or SSH key; patches are in RouterOS 6.49.21, 7.23.4, and 7.24.2.
Sicherheitsforscher von CERT Polska haben zwei MikroTik RouterOS-Schwachstellen dokumentiert, die miteinander verkettet werden können, um einem Angreifer die vollständige administrative Kontrolle über einen internetexponierten Router zu verschaffen – ohne Passwort, ohne SSH-Schlüssel und ohne abgeschlossene Anmeldung. Die als MikroTrick bezeichnete Technik kombiniert einen SSH-Zustandsautomaten-Fehler mit der Kennung CVE-2026-67279 mit einem Argument-Injection-Fehler im RouterOS-Anmeldeverfahren mit der Kennung CVE-2026-86060. MikroTik hat am 3. September Korrekturen in den RouterOS-Versionen 6.49.21, 7.23.4 und 7.24.2 veröffentlicht – einen Tag, nachdem Angriffsprotokolle, die dem Muster entsprechen, im MikroTik-Forum auftauchten. The Hacker News berichtete über die technische Analyse, die CERT Polska nach einer früheren Warnung am 5. September veröffentlichte, dass Angreifer bereits RouterOS-Schwachstellen ausnutzten, um Geräte mit aus öffentlichen Netzwerken erreichbarem SSH zu übernehmen.
SSH, oder Secure Shell, ist ein weit verbreitetes Protokoll, das eine verschlüsselte Verbindung für Remote-Anmeldung und Befehlsausführung herstellt. Im Normalbetrieb hat es drei Schritte: die verschlüsselte Verbindung aufbauen, den Benutzer authentifizieren (mit Passwort oder Schlüssel nachweisen, wer er ist) und erst dann dem Client erlauben, eine Sitzung zu öffnen und Befehle auszuführen. Der Server sendet eine bestimmte Bestätigungsnachricht, nachdem die Authentifizierung erfolgreich war. CVE-2026-67279 durchbricht diese Reihenfolge. Wenn ein Client während der Authentifizierung eine SSH-Schlüssel-Neuverhandlung startet, geht das verwundbare RouterOS direkt in die Befehlsphase über, wenn die Neuverhandlung abgeschlossen ist, ohne jemals die Identität des Benutzers zu bestätigen. Der Fehler erzeugt keine authentifizierte Sitzung und gewährt nicht von sich aus Privilegien, aber er ermöglicht einem nicht authentifizierten Client, eine Phase zu erreichen, die eine abgeschlossene Anmeldung erfordern sollte.
CVE-2026-86060 verwandelt diesen Zugriff in vollständige administrative Kontrolle. RouterOS startet ein Anmeldeprogramm namens /nova/bin/login, das den Benutzernamen und eine Privilegienstufe vom SSH-Daemon als Kommandozeilenargumente erhält, ohne den Benutzernamen vorher zu prüfen. Ein Wert, der mit einem Bindestrich beginnt, wird als Programmoption statt als Name behandelt. Der Angreifer sendet -2 als Benutzernamen. Das Anmeldeprogramm behandelt dies als Anweisung, seine Identität und Privilegienstufe aus Dateideskriptor 2 zu lesen (eine Zahl, die das Betriebssystem verwendet, um auf eine offene Datei oder ein Terminal zu verweisen, in diesem Fall das Terminal). Über den SSH-Kanal hat der Angreifer bereits einen gewählten Benutzernamen und den Privilegienwert für vollständigen administrativen Zugriff in dieses Terminal geschrieben. Das Anmeldeprogramm akzeptiert beides und öffnet eine vollständig privilegierte Konsole.
Die Kette hinterlässt eine unverwechselbare Spur: einen fehlgeschlagenen Anmeldeversuch für den Benutzernamen -2. CERT Polska sagte, dass Protokolle, die diesem Muster entsprechen, bereits am 2. September im MikroTik-Forum auftauchten – einen Tag, bevor Patches verfügbar wurden – und das Team glaubt, dass die Kette ausgenutzt wurde, bevor MikroTik die Korrekturen veröffentlichte. Ein im Forum geteilter Diagnosebericht zeigt eine Angriffssequenz auf einem Gerät: abgelehnte Authentifizierung für -2, eine erzwungene Neuverhandlung, ein Sprung in die Kanalphase und eine exec-Anfrage, die versucht, einen Benutzer namens ops mit vollen Privilegien zu erstellen. Der SSH-Prozess stürzte auf diesem speziellen Gerät ab, bevor der Befehl abgeschlossen war. Andere Berichte bestätigten, dass das Konto ops auf betroffenen Geräten erfolgreich erstellt wurde. In einigen Vorfällen fand CERT Polska die Erstellung von Diagnosedateien gefolgt von Datenübertragungen an eine Angreifer-IP-Adresse, was stark darauf hindeutet, dass Konfigurationsdaten in die Infrastruktur des Angreifers kopiert wurden. Am 10. September fügte die U.S. Cybersecurity and Infrastructure Security Agency (CISA) CVE-2026-86060 in ihren Katalog der bekannten ausgenutzten Schwachstellen ein und bestätigte damit unabhängig die aktive Ausnutzung des Argument-Injection-Fehlers.
Einige Veröffentlichungen haben fälschlicherweise einen dritten Identifikator, CVE-2026-67276, als Teil der Kette aufgeführt. CERT Polska sagt, dass dieser Fehler eine separate SSH-Schwachstelle ist, die es einem Angreifer ermöglicht, einen RSA-Schlüssel zu fälschen, um sich als vorhandener Benutzer anzumelden. Er erfordert die Kenntnis des Kontonamens und seines öffentlichen Schlüssels und gewährt nur Zugriff auf dieses Konto, keine vollständige Übernahme.
Der Angriff erfordert, dass der SSH-Dienst des Routers vom Angreifer erreichbar ist. MikroTik sagt, dass seine Standard-Heimkonfiguration SSH nicht ins Internet exponiert, aber Administratoren, die Firewall-Regeln geändert haben oder Geräte über SSH aus nicht vertrauenswürdigen Netzwerken verwalten, sind einem höheren Risiko ausgesetzt. Es wurde keine autoritative Zahl kompromittierter Geräte veröffentlicht. CERT Polska veröffentlichte diese Indikatoren aus beobachteten Angriffen: Benutzername -2 in SSH-Anmeldeprotokollen, ein Konto namens ops in der Gruppe mit vollen Privilegien, IP-Adresse 82.192.72.4, beobachtet bei erfolgreichen Angriffen, und IP-Adresse 103.102.31.18, verwendet bei Ausnutzungsversuchen. Administratoren sollten auch nach unbekannten Benutzern, Skripten, Scheduler-Einträgen, Tunneln, Proxys, unerwarteten .rif-Diagnosedateien oder unerklärlicher Fetch-Aktivität suchen.
Das Patchen verhindert den Angriff, entfernt aber keine Änderungen, die ein Angreifer vor dem Update vorgenommen hat. Nach dem Update sollten Administratoren den Flagged-Status überprüfen, indem sie /system/device-mode/print ausführen. CERT Polska und MikroTik sagen beide, dass der Flagged-Mechanismus nur ausgewählte Spuren einer Kompromittierung erkennt und sein Fehlen nicht beweist, dass das Gerät sicher ist. Wenn Indikatoren vorhanden sind, empfiehlt CERT Polska, das Gerät zu isolieren, seine Protokolle und Konfiguration zu sichern, es auf Werkseinstellungen zurückzusetzen und es aus einer vertrauenswürdigen Konfiguration neu aufzubauen. Alle Passwörter, Schlüssel und andere Anmeldeinformationen sollten geändert werden, und ein Backup von einem kompromittierten Gerät sollte nicht wiederhergestellt werden. Für Unternehmen, die Hilfe bei der Überprüfung von Remote-Zugriffsregeln und Patch-Management über internetexponierte Geräte benötigen, bietet AEU-I, der sicherheitsorientierte IT-, Infrastruktur- und Beratungsarm der AEU Group, unabhängige Bewertungsdienste an.
CERT Polska sagte, es habe KI-Modelle, darunter GPT-5.5-cyber und GPT-5.6-sol über das OpenAI GTAC-Programm, zusammen mit lokal gehosteten Open-Weight-Modellen verwendet, um Labortests und Protokollanalysen während der Forschung zu automatisieren. Jeder Befund wurde gegen echte RouterOS-Systeme verifiziert. The Hacker News hat CERT Polska und MikroTik um eine Stellungnahme zur technischen Analyse gebeten.
So schützen Sie sich
- Aktualisieren Sie Ihren MikroTik-Router sofort auf RouterOS 6.49.21, 7.23.4 oder 7.24.2, je nachdem, welche die neueste unterstützte Version für Ihr Gerät ist.
- Wenn Sie Ihren Router nicht von außerhalb Ihres Heim- oder Büronetzwerks verwalten müssen, deaktivieren Sie den Remote-SSH-Zugriff (die Remote-Login-Funktion) in den Router-Einstellungen.
- Melden Sie sich nach dem Update am Router an und prüfen Sie die Benutzerliste auf unbekannte Konten, insbesondere eines namens "ops" oder eine Anmeldung namens "-2".
- Wenn Sie etwas Verdächtiges finden, sichern Sie Ihre Einstellungen, führen Sie dann einen Werksreset durch und richten Sie den Router von Grund auf neu ein; stellen Sie kein altes Backup wieder her.
- Ändern Sie alle Router-Passwörter und alle privaten Schlüssel, die Sie verwendet haben, da ein Angreifer sie möglicherweise kopiert hat, bevor Sie gepatcht haben.
- Halten Sie die Firewall-Regeln des Routers streng und erlauben Sie die Fernverwaltung nur von bestimmten vertrauenswürdigen Adressen, wenn Sie sie aktivieren müssen.
Schwachstellen & Lösungen
- CVE-2026-67276 Separate SSH vulnerability that allows forging an RSA key to log in as an existing user; requires knowledge of the account name and public key, and is not part of the MikroTrick chain. Lösung & Details ansehen →
- CVE-2026-67279 MikroTik RouterOS SSH state-machine flaw that allows an unauthenticated client to reach the command phase after key renegotiation during authentication; fixed in RouterOS 6.49.21, 7.23.4, and 7.24.2. Lösung & Details ansehen →
- CVE-2026-86060 Argument-injection bug in the RouterOS login process that allows a -2 username to read full administrative privilege level from file descriptor 2; fixed in the same patched RouterOS versions. Lösung & Details ansehen →
Begriffe Erklärt
- SSH Secure Shell, eine übliche Methode, um sich über eine verschlüsselte Verbindung remote bei einem Gerät anzumelden.
- RouterOS Das Betriebssystem, das auf MikroTik-Routern läuft.
- CVE Common Vulnerabilities and Exposures, eine eindeutige Kennung für eine öffentlich bekannte Sicherheitslücke.
- authentication Der Prozess, bei dem man nachweist, wer man ist, bevor ein System Zugriff gewährt.
- argument injection Eine Sicherheitslücke, bei der Daten, die als normale Eingabe gedacht sind, als Befehlsoption behandelt werden, sodass ein Angreifer steuern kann, was ein Programm tut.
- file descriptor Eine Zahl, die ein Betriebssystem verwendet, um auf eine offene Datei oder ein Terminal zu verweisen, in diesem Fall die Terminalsitzung.
- Known Exploited Vulnerabilities catalog Eine von CISA geführte Liste von Sicherheitslücken, die aktiv von Angreifern ausgenutzt werden.