
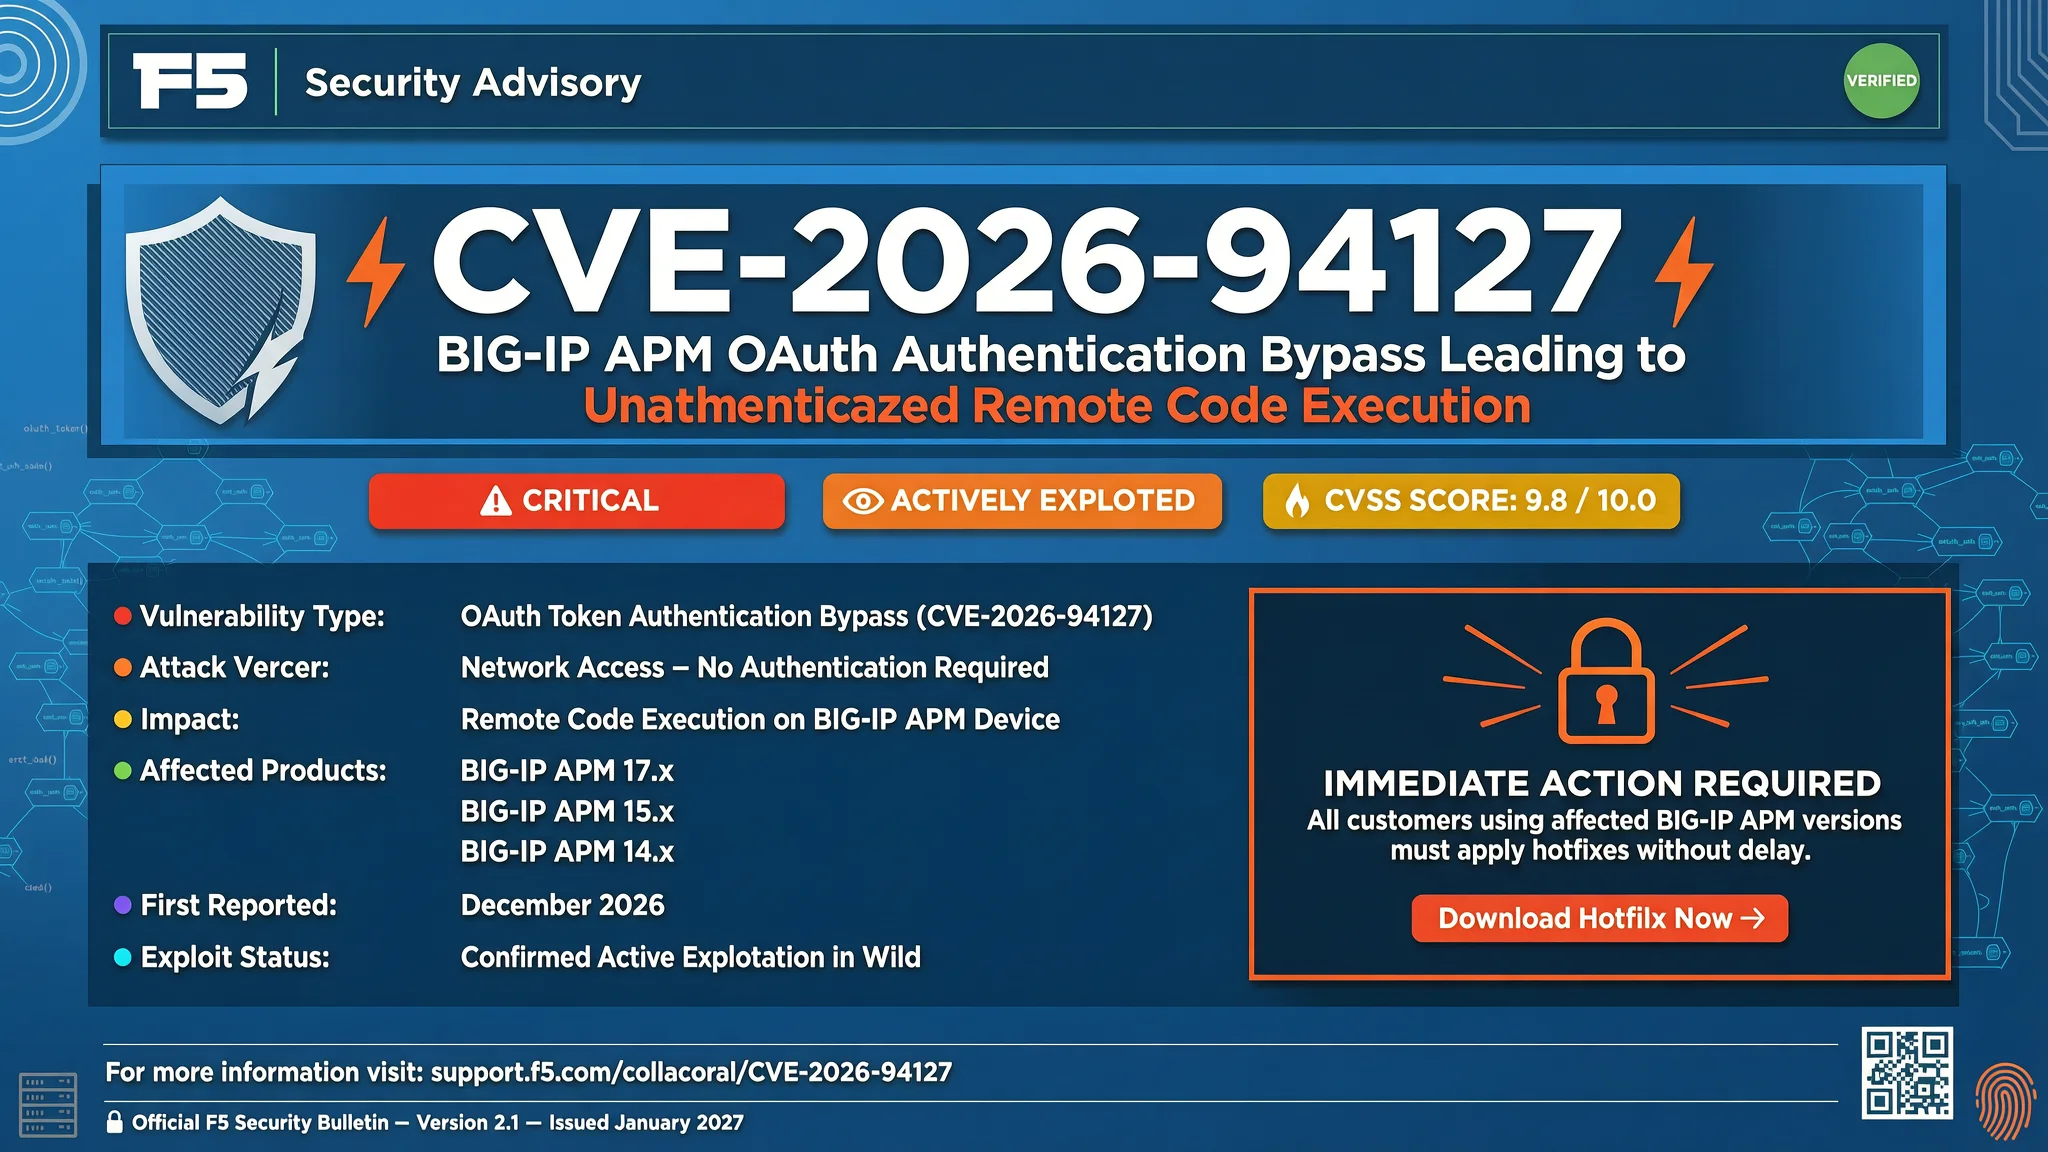
F5 behebt aktiv ausgenutzten BIG-IP APM OAuth-Fehler
F5 hat Hotfixes für CVE-2026-94127 veröffentlicht, eine kritische BIG-IP APM OAuth-Schwachstelle, die bereits für unauthentifizierte Remote-Code-Ausführung ausgenutzt wird.
F5 hat Engineering-Hotfixes für eine kritische Schwachstelle in BIG-IP Access Policy Manager (APM) veröffentlicht, die Angreifer bereits ausnutzen, um Code auf betroffenen Systemen auszuführen, ohne sich vorher anzumelden. Das Unternehmen hat den Fehler, der als CVE-2026-94127 verfolgt wird, in einem Advisory vom 22. September offengelegt. F5 bewertet den heap-basierten Pufferüberlauf, einen Speicherfehler, mit 9,8 von 10 auf CVSS Version 3.1 und mit 9,3 auf CVSS Version 4.0. Betroffen sind nur Bereitstellungen, in denen APM als OAuth-Autorisierungsserver fungiert, also die Komponente, die Zugriffstoken an Anwendungen ausgibt.
APM ist das BIG-IP-Modul, das steuert, wie Benutzer auf die Anwendungen und Netzwerke einer Organisation zugreifen. Die anfällige Konfiguration erfordert eine APM-Zugriffsrichtlinie und ein OAuth-Autorisierungsserver-Profil auf demselben virtuellen Server, also der Adresse, die OAuth-Datenverkehr empfängt. Wenn spezifischer bösartiger Datenverkehr an diesen virtuellen Server gesendet wird, kann er Remote-Code-Ausführung auslösen, was bedeutet, dass ein Angreifer Befehle auf dem Gerät ausführen kann. Da der Angriffsdatenverkehr auf den virtuellen Server selbst abzielt, bietet die Beschränkung des Zugriffs auf die BIG-IP-Management-Schnittstelle keinen Schutz, und Systeme im Appliance-Modus sind ebenfalls gefährdet.
Betroffene Versionen und ihre entsprechenden Engineering-Hotfixes sind: Branch 21.1 Version 21.1.0 vor Hotfix-BIGIP-21.1.0.2.0.30.22-ENG; Branch 17.5 Versionen 17.5.0 bis 17.5.1 vor Hotfix-BIGIP-17.5.1.9.0.160.12-ENG; und Branch 17.1 Versionen 17.1.0 bis 17.1.3 vor Hotfix-BIGIP-17.1.3.5.0.41.14-ENG. Systeme, die APM nur als OAuth-Client oder Ressourcenserver verwenden, ohne OAuth-Autorisierungsserver-Profile, sind nicht betroffen. F5 hat seinen CVE-Eintrag am 23. September um 00:45 UTC aktualisiert, um klarzustellen, dass der Fehler nur in der Autorisierungsserver-Rolle vorhanden ist. Frühere Veröffentlichungen von CISA und CERT-EU beschrieben die Bedingung allgemeiner als eine Zugriffsrichtlinie und ein OAuth-Profil auf einem virtuellen Server. Laut F5s Konfigurationshandbuch wird das OAuth-Profil des Autorisierungsservers unter Access > Federation > OAuth Authorization Server > OAuth Profile erstellt und dann in einem Zugriffsprofil ausgewählt, das an den virtuellen Server angehängt ist; ein so eingerichteter virtueller Server entspricht der anfälligen Bedingung. F5 hat keine Versionen bewertet, die das Ende des technischen Supports erreicht haben, was bedeutet, dass sie keine Standard-Fixes mehr erhalten, sodass ihr Status unbekannt statt sicher ist.
Die U.S. Cybersecurity and Infrastructure Security Agency (CISA) hat CVE-2026-94127 am 22. September in ihren Katalog der Known Exploited Vulnerabilities (KEV) aufgenommen und den Bundesbehörden bis zum 25. September Zeit gegeben, F5s Maßnahmen gemäß einer im Juni erlassenen Richtlinie umzusetzen. CERT-EU, der Cybersicherheitsdienst für EU-Institutionen, hat ein eigenes Advisory veröffentlicht. Weder F5s CVE-Eintrag noch die Advisorys von CISA und CERT-EU geben an, wie viele Systeme angegriffen wurden, wer die Angreifer sind oder welche Organisationen Ziel waren. F5 weist auch darauf hin, dass ein weiterer APM-Fehler, CVE-2025-53521, im März in CISA's KEV-Katalog aufgenommen wurde; seine Fixes für die Branches 17.1 und 17.5, 17.1.3 und 17.5.1.3, fallen in die oben genannten betroffenen Bereiche, sodass ein System, das auf einen dieser Builds aktualisiert wurde, immer noch den neuen Hotfix benötigt, wenn APM darauf als OAuth-Autorisierungsserver fungiert.
F5s primäre Lösung ist der für jeden Branch aufgeführte Engineering-Hotfix. Wenn der Hotfix nicht sofort installiert werden kann, bietet F5 eine iRule-Mitigation für den betroffenen virtuellen Server an; Kunden erhalten sie, indem sie ein Ticket beim F5-Support eröffnen. CERT-EU empfiehlt, zuerst forensische Beweise zu sichern, dann den Hotfix anzuwenden, nach Anzeichen einer Kompromittierung zu suchen und bei Funden die Incident-Response zu starten. CISA wies die Behörden an, zuerst die iRule anzuwenden, „um eine proaktive forensische Untersuchung zu ermöglichen“, und dann „den endgültigen Vendor-Patch so schnell wie möglich zu installieren“.
Zur Überprüfung auf eine Kompromittierung listet F5 mehrere Anzeichen im Advisory von CERT-EU auf. Die Kombination, die eine menschliche Überprüfung auslösen sollte, ist wiederholte OAuth-Authentifizierungsfehler, gefolgt von verdächtigen Befehlen, gefolgt von einem TMM SIGABRT kurz danach. In APM-Protokollen suchen Sie nach wiederholten fehlgeschlagenen UserInfo-Anfragen in /var/log/apm mit der Fehlerbeschreibung „The access token is invalid“, insbesondere 10 oder mehr Anfragen von einer einzelnen IP-Adresse innerhalb kurzer Zeit. Ein unerklärlicher Anstieg von total_failed bei der Ausführung von tmctl global_oauth_stat -s total_requests,total_userinfo_requests,total_failed kann ebenfalls auf Probleme hinweisen. Audit-Protokolle können verdächtige Befehle in /var/log/audit zu denselben Zeiten zeigen. TMM-Core-Dateien sind für sich genommen kein Anzeichen, aber F5 hat beobachtet, dass TMM in eine Schleife gerät, wodurch der SOD-Daemon ein SIGABRT sendet. Der CVE-Eintrag und die Advisorys von CISA und CERT-EU sagen nicht, ob die Installation des Hotfixes einen bereits erlangten Zugriff eines Angreifers entfernt.
Für Organisationen, die öffentlich zugängliche Netzwerkzugriffsgeräte wie BIG-IP betreiben, ist es unerlässlich, die Vendor-Advisorys genau zu verfolgen und Engineering-Hotfixes schnell anzuwenden. Teams, die Hilfe benötigen, um bei Patches und Incident-Response auf dem Laufenden zu bleiben, können sich an einen sicherheitsorientierten IT- und Infrastrukturpartner wie AEU-I wenden, der sicherheitsorientierte IT-, Infrastruktur- und Beratungsdienstleistungen anbietet.
So schützen Sie sich
- Wenn Ihre Organisation F5 BIG-IP Access Policy Manager verwendet, um Anmelde-Token an Apps auszugeben, fragen Sie Ihr IT-Team, ob Sie eine betroffene Version verwenden, und wenden Sie den Hotfix sofort an.
- Wenn Sie den Hotfix nicht sofort installieren können, bitten Sie Ihr IT-Team, den F5-Support für den vorübergehenden iRule-Schutz für die betroffene internetseitige Adresse zu kontaktieren.
- Achten Sie auf wiederholte Fehlermeldungen „access token is invalid“ in Ihren Anmeldeprotokollen, insbesondere 10 oder mehr von einer Internetadresse in kurzer Zeit, und melden Sie diese Ihrem Sicherheitsteam.
- Bevor Sie einen Fix anwenden, bewahren Sie Kopien von Protokollen und anderen Systemaufzeichnungen auf, damit ein möglicher Einbruch später untersucht werden kann.
- Wenn Ihre Website oder Ihr Dienst hinter einem F5 BIG-IP-Gerät läuft, fragen Sie Ihren Hosting- oder Netzwerkanbieter, ob er betroffene APM-Versionen verwendet und ob der Hotfix angewendet wurde.
Schwachstellen & Lösungen
- CVE-2025-53521 Another F5 BIG-IP APM flaw added to CISA's KEV catalog in March; its fixes for 17.1 and 17.5 fall inside the affected ranges and still need the new hotfix if APM acts as an OAuth authorization server. Lösung & Details ansehen →
- CVE-2026-94127 A critical heap-based buffer overflow in F5 BIG-IP APM when it acts as an OAuth authorization server, fixed by engineering hotfixes and an optional iRule mitigation. Lösung & Details ansehen →
Begriffe Erklärt
- BIG-IP F5s Familie von Netzwerkgeräten, die den Datenverkehr zu Anwendungen verwalten und absichern.
- APM Access Policy Manager, das BIG-IP-Modul, das steuert, wie Benutzer sich anmelden und auf Anwendungen und Netzwerke zugreifen.
- OAuth authorization server Eine Komponente, die digitale Ausweise (Zugriffstoken) ausstellt, damit Anwendungen die Anmeldung eines Benutzers nutzen können, ohne das Passwort zu sehen.
- Virtual server Eine Adresse auf einem BIG-IP-Gerät, die eingehende Verbindungen empfängt und sie an die richtige Stelle weiterleitet.
- Heap-based buffer overflow Ein Softwarefehler, bei dem zu viele Daten in einen Speicherbereich geschrieben werden, was Angreifer nutzen können, um ein Programm fehlzuverhalten oder Code auszuführen.
- Remote code execution Die Fähigkeit eines Angreifers, aus der Ferne ohne Berechtigung Befehle auf einem System auszuführen.
- iRule Ein kleines Skript, das den Datenverkehr durch ein BIG-IP-Gerät prüfen und ändern kann, hier als vorübergehende Schutzregel verwendet.
- TMM SIGABRT Ein Signal, dass eine BIG-IP-Datenverarbeitungskomponente unerwartet gestoppt wurde, oft eine Untersuchung nach einem Angriff wert.