
Check Point behebt aktiv ausgenutzte Zero-Day-Schwachstelle im Management Server
Check Point hat CVE-2026-93616 gepatcht, eine Schwachstelle im Management Server, die im Juli angegriffen wurde, und warnt vor VPN-Exploit-Versuchen gegen Spark Firewalls.
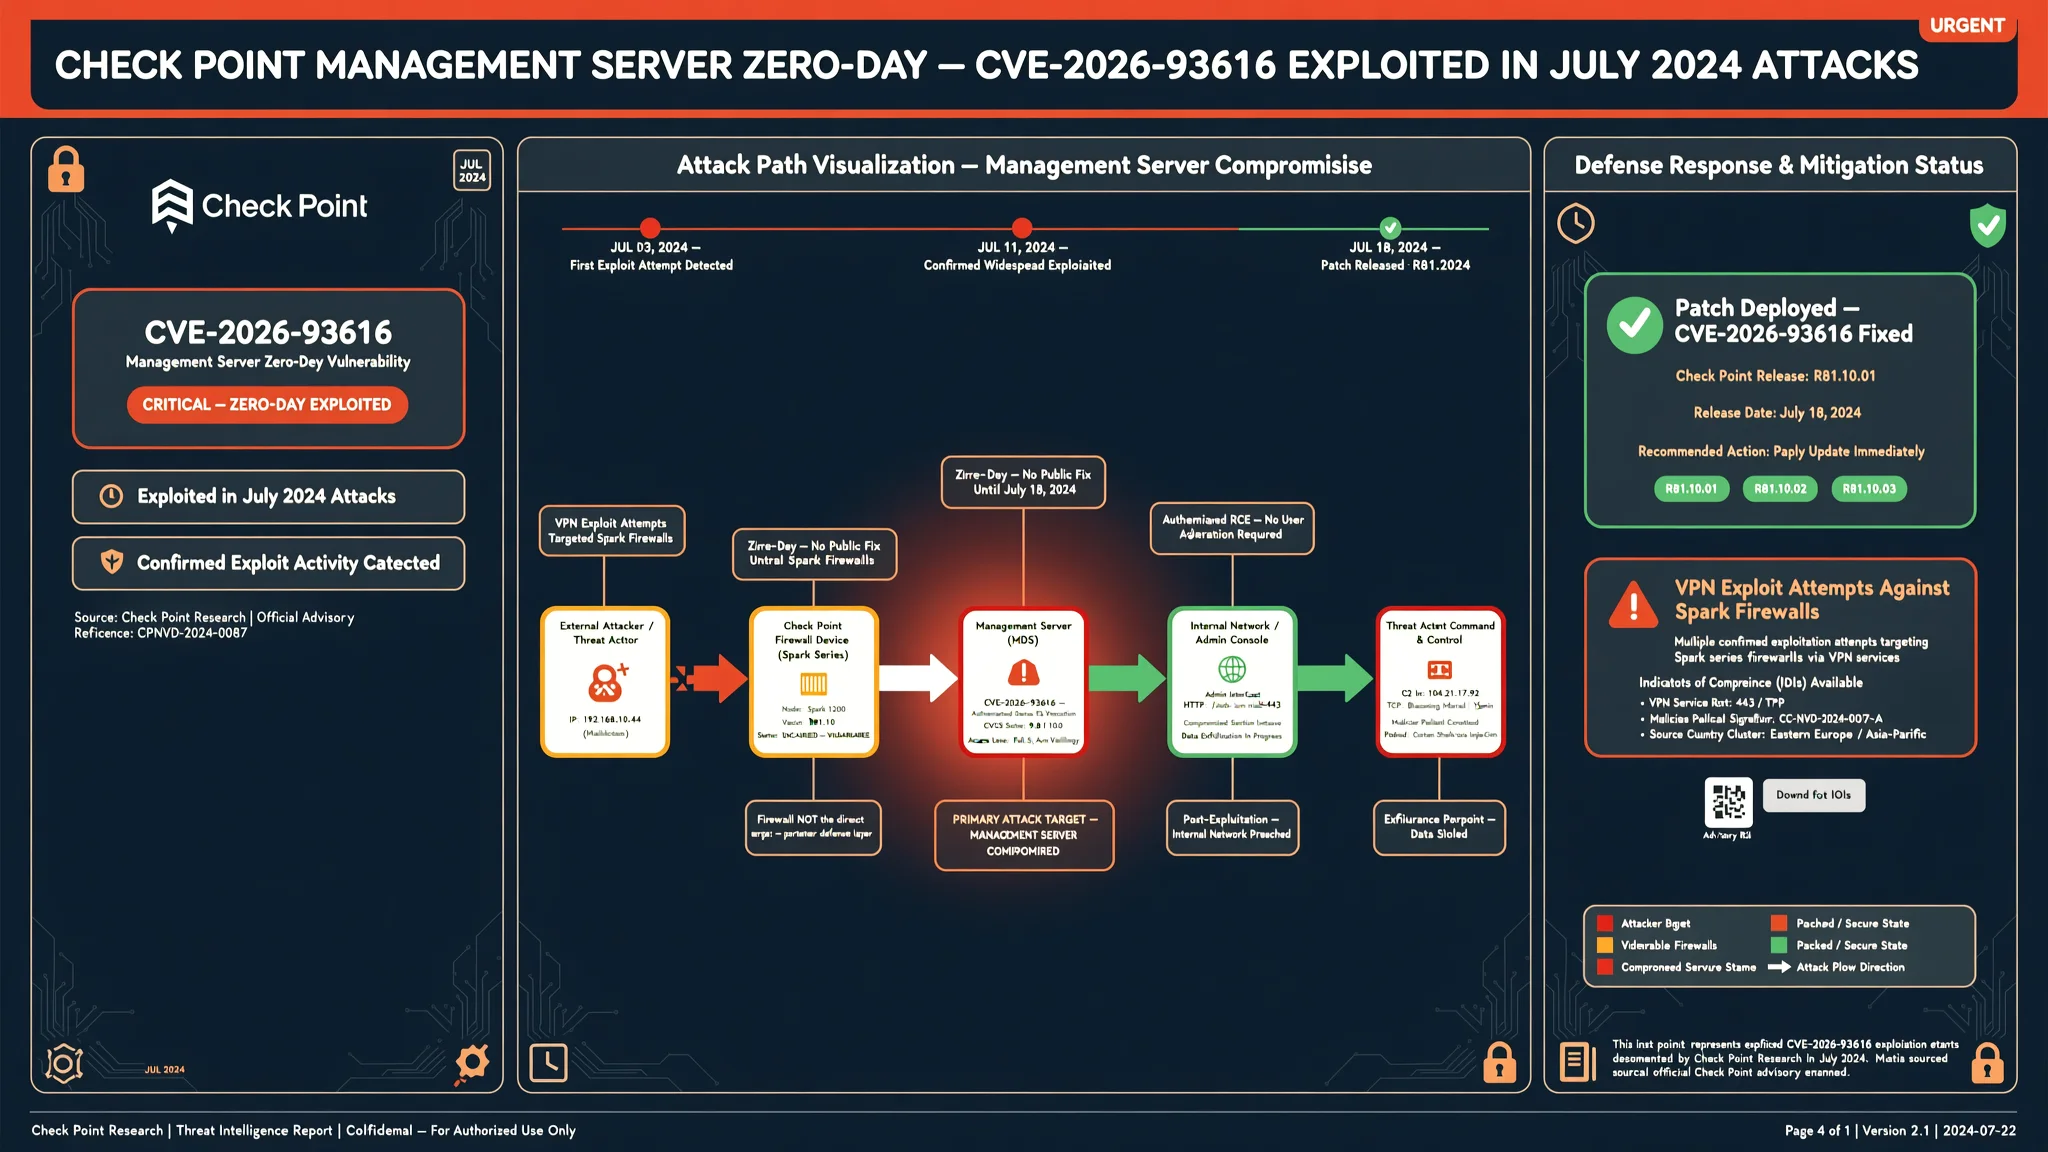
Check Point hat einen Fix für eine bisher unbekannte Zero-Day-Schwachstelle in seinem Security Management Server veröffentlicht, nachdem Angreifer sie am 23. Juli in einer kleinen Anzahl gezielter Angriffe ausgenutzt hatten. Die Schwachstelle, identifiziert als CVE-2026-93616, ist ein Path-Traversal-Fehler im Webdienst des Servers. Path Traversal bedeutet, dass der Webdienst nicht ordnungsgemäß einschränkt, auf welche Dateien und Ordner eine Anfrage zugreifen kann. Ein Angreifer, der auf diesen Dienst zugreifen kann, kann daher Skripte auf den Server hochladen und sie dann ohne Anmeldung ausführen. Check Point bewertete das Problem mit 9,8 von 10 auf der CVSS-Skala, wobei CVSS für Common Vulnerability Scoring System steht und 10 die schwerwiegendste Stufe ist. Der Fix wurde am 22. September für den Security Management Server veröffentlicht, das System, das die Firewall-Richtlinien für die von ihm verwalteten Check Point Gateways steuert. Die Advisory von Check Point nennt weder die Ziele der Juli-Angriffe noch die Angreifer, und sie sagt nicht, was die Angreifer nach der Ausnutzung der Schwachstelle getan haben.
Die im CVE-Eintrag aufgeführten betroffenen Versionen zeigen, dass viele ältere und aktuelle Releases Aufmerksamkeit benötigen. Check Point nummeriert seine Jumbo Hotfix-Updates für jedes Release mit einer Nummer namens 'Take'. Sein LivePatch-Kanal, der dringende Fixes verteilt, verwendet einen separaten Satz von Take-Nummern. Der CVE-Eintrag listet diese Versionen als betroffen auf: R82.20 ohne installierten Jumbo Hotfix, R82.10 mit Jumbo Hotfix Take 44 oder niedriger, R82 mit Jumbo Hotfix Take 126 oder niedriger, R81.20 mit Jumbo Hotfix Take 166 oder niedriger und R81.10 mit Jumbo Hotfix Take 190 oder niedriger, das End-of-Support ist. Die Releases R81, R80.40, R80.30, R80.20, R80.10 und R80 sind alle End-of-Support und werden ebenfalls als betroffen aufgeführt. Die Advisory von Check Point listet R82.20 als betroffen ohne die Bedingung 'kein Jumbo Hotfix'. Am 16. September behob Check Point eine separate Management-Server-Schwachstelle, CVE-2026-91843, über LivePatch. Das französische CERT Santé fasste dieses Update als LivePatch Take 28 zusammen, oder Take 29 auf R82.20, und Check Point sagt, dass diese LivePatch-Takes CVE-2026-93616 nicht beheben. Eine verwandte VPN-Zertifikatsschwachstelle, die am 9. September behoben wurde, CVE-2026-85103, betraf sowohl Gateways als auch Management Server. Für R82.10, R82 und R81.20 geht die Liste der betroffenen Versionen der neuen Schwachstelle einen Take höher als die Liste der September-Schwachstelle, sodass ein Server, der nur so weit aktualisiert wurde, dass er außerhalb des Bereichs der früheren Schwachstelle liegt, immer noch von CVE-2026-93616 betroffen ist. Die behobenen Builds und die Anleitung von Check Point zu Mitigation, Hunting und Indicators of Compromise finden sich im Support-Artikel sk1000171. Administratoren sollten das Release und den Jumbo Hotfix Take des Servers mit der Liste abgleichen, den Fix installieren und dann die Hunting-Anleitung und die Indicators of Compromise nutzen, um nach Anzeichen eines Angriffs zu suchen. Die Installation des Fixes zeigt nicht, ob der Server zuvor angegriffen wurde.
Check Point gab außerdem bekannt, dass Angreifer seit dem 12. September versuchen, eine separate VPN-Schwachstelle auszunutzen, die am 9. September behoben wurde. VPN steht für Virtual Private Network, und die Schwachstelle CVE-2026-85102 betrifft die Art und Weise, wie Check Point Gateways digitale Zertifikate prüfen, während eine VPN-Verbindung aufgebaut wird. Ein Zertifikat ist ein elektronisches Dokument, das die Identität nachweist. Die Schwachstelle könnte es einem Angreifer, der nicht angemeldet ist, ermöglichen, Code auf dem Gateway auszuführen. Die betroffenen Produkte sind Security Gateway und Spark Firewalls, ob zentral oder lokal verwaltet, auf R81 und R81.10, beide End-of-Support, R81.10.x, R81.20, R82, R82.00.x und R82.10. Das National Cyber Security Centre (NCSC) der Niederlande sagt, dass die Schwachstelle gilt, wenn diese Produkte Site-to-Site VPN oder Remote Access VPN verwenden. Check Point sagte, die Versuche kamen von anonymisierender Infrastruktur, einschließlich VPN-Diensten und Proxys, und verwendeten Zertifikate mit diesen Subjekten: CN=vpn,OU=users,O=global; CN=vpn-user,OU=users,O=global; und CN=vpnuser,OU=users,O=global. Die Liste ist nicht vollständig, und andere Subjekte könnten verwendet werden. Administratoren sollten Protokolle auf ungewöhnliche zertifikatsbasierte Mobile Access-Anmeldungen prüfen, nicht nur auf solche mit diesen Subjekten. Sie sollten auch prüfen, was verdächtige Mobile Access-Benutzer nach der Anmeldung tun, was oft das Scannen interner Ports und Dienste umfasst. Als der Fix vom 9. September veröffentlicht wurde, hatte Check Point keine Hinweise darauf, dass diese VPN-Schwachstelle ausgenutzt wurde. Check Point sagt, dass Kunden, die den Fix vom 9. September installiert haben, geschützt sind, aber seine Advisory sagt nicht, ob ein Versuch erfolgreich war. Für Gateways, die noch nicht gepatcht werden können, listet das NCSC einen Check Point-Workaround für Site-to-Site VPN auf: Schalten Sie die impliziten VPN-Regeln aus und erlauben Sie UDP-Ports 500 und 4500 nur von bestimmten Peer-IP-Adressen. Der Workaround gilt nicht für lokal verwaltete Spark Firewalls. Mitigationsschritte von Check Point finden sich im Support-Artikel sk1000117.
Für Check Point-Kunden ergeben diese beiden Advisories eine klare Prioritätenliste. Die Management-Server-Schwachstelle ist schwerwiegender, weil sie bereits in freier Wildbahn ausgenutzt wurde, während die VPN-Schwachstelle eine andere Produktgruppe betrifft und bisher nur in Ausnutzungsversuchen beobachtet wurde, ohne gemeldeten Erfolg in der Advisory von Check Point. Teams, die Check Point Gateways verwalten, sollten den Management-Server-Fix als dringend behandeln und ihn auf jedes als betroffen aufgeführte Release anwenden, einschließlich älterer End-of-Support-Systeme, wenn sie noch verwendet werden. Da die Juli-Angreifer nach Umgehung der Authentifizierung Skripte hochgeladen und ausgeführt haben, reicht die bloße Installation des Patches nicht aus. Administratoren müssen auch nach Anzeichen suchen, dass der Server bereits kompromittiert wurde, und dabei die Hunting-Anleitung und die Indicators of Compromise im Support-Artikel sk1000171 verwenden. Für die VPN-Schwachstelle ist die Prüfung der Protokolle auf ungewöhnliche zertifikatsbasierte Mobile Access-Anmeldungen und ungewöhnliche Aktivitäten nach der Anmeldung, wie das Scannen interner Ports und Dienste, der erste Erkennungsschritt. End-of-Support-Releases stellen ein zusätzliches Risiko dar, da sie möglicherweise keine routinemäßigen Fixes erhalten; obwohl sie aufgeführt sind, sollten Organisationen planen, sie abzulösen.
Für Website-Betreiber und Unternehmen, die auf Check Point Firewalls oder VPNs angewiesen sind, lautet die praktische Konsequenz, die genaue Softwareversion und den Hotfix-Take auf jedem Gerät zu überprüfen, die verfügbaren Fixes anzuwenden und den Fernzugriff auf Management-Schnittstellen einzuschränken. Die Advisory von Check Point nennt nur den Security Management Server als betroffen von CVE-2026-93616 und sagt nicht, welchen Netzwerkzugriff ein Angreifer benötigt, während The Hacker News Check Point zu anderen betroffenen Produkten, den behobenen Builds und den Juli-Angriffen befragt hat. Für Teams, die schnell von einer Vendor-Advisory zu einer getesteten Rollout gelangen müssen, kann AEU-I, ein sicherheitsorientierter IT-, Infrastruktur- und Beratungsservice, helfen, Patch- und Mitigationsprozesse zu überprüfen, damit ein dringender Check Point-Fix nicht unangewendet bleibt. Dies ist eine Berichterstattung über die Offenlegung von Check Point und die öffentlichen Advisories, keine Behauptung, dass AEU-I die Schwachstelle entdeckt oder behoben hat.
So schützen Sie sich
- Wenn Ihr Unternehmen Check Point Firewalls oder VPNs verwendet, bitten Sie Ihren IT-Dienstleister, die genaue Version und den Jumbo Hotfix Take zu bestätigen und den Fix aus dem Support-Artikel sk1000171 zu installieren, wenn Ihre Version d
- Halten Sie die Management-Seite Ihrer Firewall vom öffentlichen Internet fern und erlauben Sie den Zugriff nur aus Ihrem eigenen Büro oder einem vertrauenswürdigen Netzwerk.
- Überprüfen Sie Ihre VPN-Anmeldeprotokolle auf ungewöhnliche Konten oder Zertifikatsnamen, die Sie nicht erstellt haben, insbesondere die drei in diesem Bericht genannten Namen, und informieren Sie Ihre Sicherheitsabteilung, wenn Sie sie seh
- Wenn Sie nicht sofort aktualisieren können, wenden Sie den temporären Workaround für Site-to-Site VPN an: Beschränken Sie den VPN-Datenverkehr auf die bekannten Partner-IP-Adressen.
- Verwenden Sie keine alte, nicht unterstützte Firewall mehr für wichtige Geschäftsverbindungen; planen Sie ein Upgrade, damit sie Sicherheitspatches erhalten kann.
- Aktivieren Sie automatische oder dringende Sicherheitsupdates für Ihre Firewall und Ihr VPN-Gerät, damit Hersteller-Fixes sofort nach Veröffentlichung eintreffen.
Schwachstellen & Lösungen
- CVE-2026-85102 Check Point VPN certificate validation flaw in Security Gateway and Spark firewalls, fixed September 9, with attempted exploitation using crafted certificate subjects. Lösung & Details ansehen →
- CVE-2026-85103 VPN certificate flaw fixed September 9 affecting gateways and management servers; affected version ranges overlap with CVE-2026-93616. Lösung & Details ansehen →
- CVE-2026-91843 Separate Check Point management server flaw fixed through LivePatch on September 16; its LivePatch takes do not fix CVE-2026-93616. Lösung & Details ansehen →
- CVE-2026-93616 Check Point Security Management Server path traversal flaw, fixed September 22, that allowed unauthenticated script upload and execution. Lösung & Details ansehen →
Begriffe Erklärt
- CVE Common Vulnerabilities and Exposures, eine öffentliche Kennung für eine bestimmte Sicherheitslücke.
- CVSS Common Vulnerability Scoring System, eine Skala von 0 bis 10, die bewertet, wie schwerwiegend eine Sicherheitslücke ist.
- path traversal Eine Schwachstelle, die es einer Anfrage ermöglicht, auf Dateien oder Ordner zuzugreifen, auf die sie nicht zugreifen sollte, oft genutzt, um schädlichen Code hochzuladen oder auszuführen.
- Jumbo Hotfix Take Ein nummeriertes Update-Paket für Check Point-Releases; die Take-Nummer zeigt an, welche Fixes installiert sind.
- VPN Virtual Private Network, eine sichere verschlüsselte Verbindung zwischen einem Gerät und einem Netzwerk.
- certificate Ein elektronisches Dokument, das die Identität eines Benutzers oder Geräts während einer sicheren Verbindung nachweist.